


BI.ZONE ZTNA
Zero Trust Network Access
Защищенный удаленный доступ к корпоративной сети по модели нулевого доверия
Безопасность в облаке
Оцените уровень защищенности вашей инфраструктуры
Получить чек-лист
Назначение
Переход на гибридный формат работы увеличивает для компаний риск кибератак. Компрометация одной учетной записи или устройства может привести к серьезному инциденту, особенно если доступ организован через классические VPN‑каналы.
BI.ZONE ZTNA обеспечивает безопасный удаленный доступ к корпоративным приложениям. Решение проверяет личность пользователя, состояние его устройства и соблюдение всех политик безопасности.
Продукт основан на модели zero trust
>90% атак
с применением вымогателей в 2024 году связаны с использованием неконтролируемых устройств
В 27% случаев
злоумышленники используют легитимные учетные записи, чтобы получить первоначальный доступ к корпоративной сети
Возможности
Безопасное удаленное подключение к корпоративной сети
Доступ получают только авторизованные пользователи на проверенных устройствах
Гранулированный доступ к ресурсам корпоративной сети
Пользователь допускается только к тем данным, которые необходимы для выполнения его работы
Постоянный контроль подключаемых устройств
Проверка на соответствие политикам безопасности (комплаенс-, или posture-проверка) проводится перед каждым подключением и в процессе сессии
Снижение риска внешних угроз
При несоответствии станции политикам безопасности доступ к сети сразу же блокируется или ограничивается
Преимущества
Комплексное решение
Отсутствие необходимости комбинировать несколько решений: BI.ZONE ZTNA поднимает VPN‑туннель с использованием собственного протокола Ru‑WireGuard и поддерживает настраиваемые комплаенс‑проверки устройств
Продвинутая enterprise-функциональность
Поддержка Active Directory, разграничение доступа (в том числе на базе групп Active Directory), интеграция с SIEM
Простая настройка и внедрение
Централизованное управление VPN‑шлюзами через технологию SD‑WAN
Возможность масштабирования
Единый агент, расширяемый за счет модулей EDR
Доступность на разных устройствах
Поддержка всех основных операционных систем, включая мобильные
Разработка с учетом потребностей российского рынка
Решение из реестра отечественного ПО. Поддержка ГОСТ‑криптографии и сертификация ФСТЭК
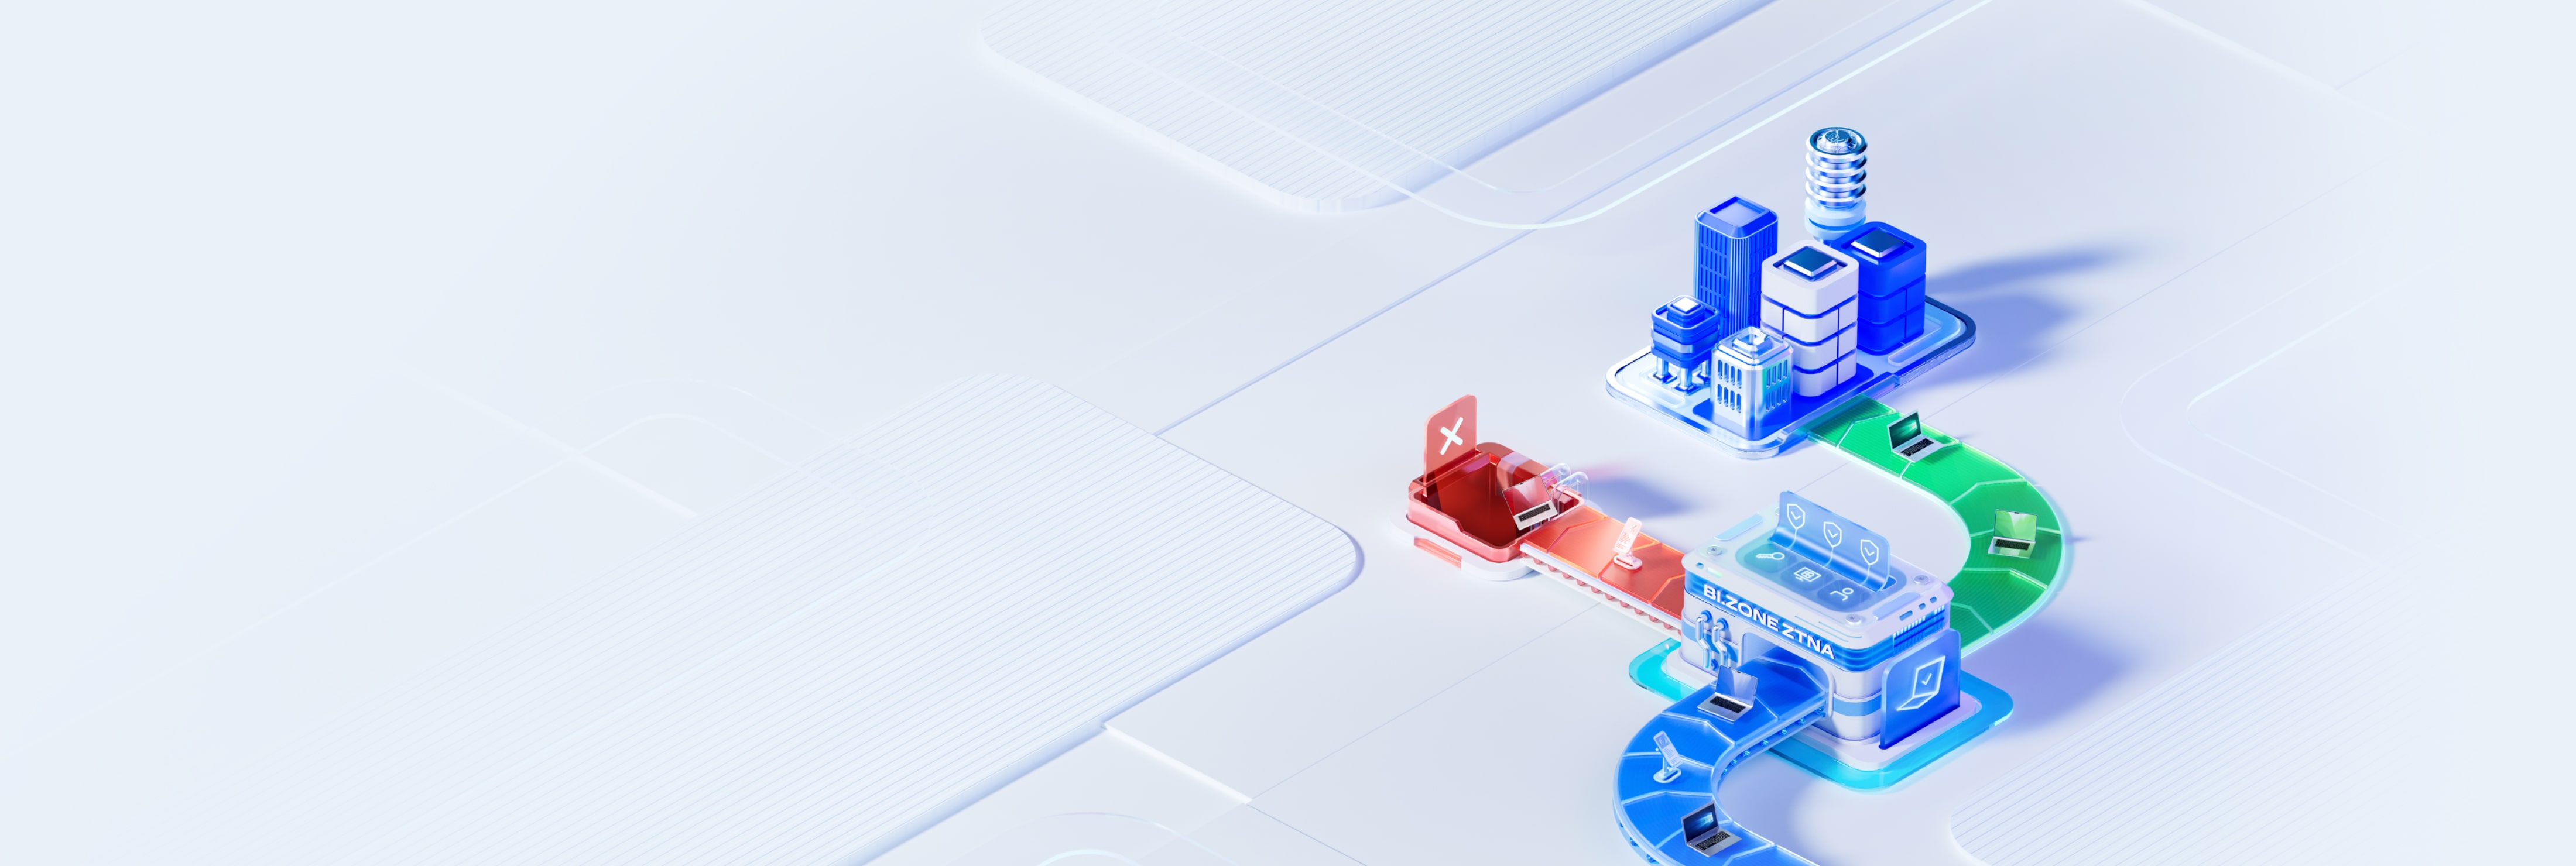
Схема работы


Состав решения


Интерфейс ZTNA-клиента


Сертификаты

Решение BI.ZONE ZTNA включено в реестр отечественного ПО
Обсудите с нашими экспертами, как обезопасить удаленный доступ
Вам также может подойти
Портал документации
Изучите руководства, инструкции и другие полезные материалы
Перейти на портал
Видео
 Zero trust на сетевом уровне
Запись подкаста от 23 апреля 2026 г. | Global Digital Space
#тренды #рекомендации
Zero trust на сетевом уровне
Это первый выпуск серии подкастов GDS о концепции нулевого доверия (zero trust). В нем эксперты обсудили, как на практике выстраивать защищенный удаленный доступ к корпоративной сети. Они также разобрали, чем zero trust отличается от классического VPN, какие инструменты и архитектурные подходы используются на сетевом уровне. Отдельно поговорили о сложностях внедрения и о том, по каким признакам можно понять, что такой подход действительно работает.
В беседе участвовали Иван Рогалев, руководитель BI.ZONE ZTNA, и Артём Назаретян, руководитель BI.ZONE PAM.
Смотреть другие выпуски:
 Распаковка BI.ZONE ZTNA: защищенный удаленный доступ по модели нулевого доверия
И. Рогалев, руководитель BI.ZONE ZTNA | AM Live
#продукт #интервью
Распаковка BI.ZONE ZTNA: защищенный удаленный доступ по модели нулевого доверия
Руководитель BI.ZONE ZTNA Иван Рогалев в эфире AM Live рассказал, как работает наше решение по защите удаленного доступа к корпоративной сети. В интервью обсудили:
- как модель нулевого доверия (zero trust) помогает контролировать удаленный доступ
- для каких сценариев и компаний подходит BI.ZONE ZTNA
- какие есть планы по развитию решения
 Запуск BI.ZONE ZTNA: минимум доверия — максимум безопасности
Запись онлайн-релиза от 30 сентября 2025 г.
#онлайн-релиз #мероприятия
Запуск BI.ZONE ZTNA: минимум доверия — максимум безопасности
В ходе эфира представили новый продукт для защиты удаленного доступа к корпоративной сети — BI.ZONE ZTNA. Эксперты BI.ZONE вместе с приглашенным гостем из Rambler&Co обсудили:
- Как устроены атаки, связанные с удаленным доступом
- Что представляет собой модель нулевого доверия
- Как эта модель реализуется в российских компаниях
- Какие возможности есть у BI.ZONE ZTNA
Участники:
- Олег Скулкин, руководитель BI.ZONE Threat Intelligence
- Иван Рогалев, руководитель BI.ZONE ZTNA
- Константин Свердлов, руководитель отдела инфраструктурной безопасности, Rambler&Co
- Ярослав Голеусов, руководитель группы поддержки продаж решений для мониторинга и реагирования на киберугрозы, BI.ZONE
Запись онлайн-релиза от 30 сентября 2025 г.
 Цепочка недоверия: как защититься от взлома подрядчиков
Запись прямого эфира от 19 июня 2025 г.
#люди #продукты #мероприятия
Цепочка недоверия: как защититься от взлома подрядчиков
Эксперты BI.ZONE и iTPROTECT разобрали, как контроль доступа помогает противодействовать атакам через поставщиков.
Из видео вы узнаете:
- Как злоумышленники атакуют через подрядчиков
- Какие меры помогут внедрить концепцию нулевого доверия для безопасности подключений, в том числе удаленных
- Как контролировать доступ специалистов, которые располагают расширенными правами
- На что еще обратить внимание компаниям для защиты от атак trusted relationship
В эфире участвовал Иван Рогалев, руководитель BI.ZONE ZTNA.
Запись прямого эфира от 19 июня 2025 г.
P. S. Если вы хотите получить чек‑лист для проверки безопасности подрядчиков, поделитесь впечатлениями от эфира в коротком опросе
Публикации
Август 2026 г. | Версия 0.4.10
Основные результаты обновления
- Поддержка Ubuntu Linux и Android. Клиент BI.ZONE ZTNA стал доступен для Ubuntu Linux и Android. Приложение для Android опубликовано в RuStore.
- Многофакторная аутентификация. Встроенный TOTP работает без внешней MFA‑системы, RADIUS позволяет подключать сторонние решения.
- Политики доступа. При назначении доступа можно учитывать регион подключения и характеристики устройства.
- Резервирование VPN‑шлюзов. Если основной шлюз откажет, подключение перейдет на резервный.
- Мастер первоначальной настройки. Основные этапы настройки VPN объединены в один пошаговый сценарий.
Поддержка Ubuntu Linux и Android
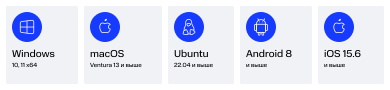
Клиентское приложение BI.ZONE ZTNA стало доступно для Ubuntu Linux и мобильных устройств на Android. Это позволяет использовать решение в инфраструктурах, где наряду с Windows и macOS применяются рабочие станции на базе Linux, а сотрудникам требуется удаленный доступ с мобильных устройств.
Поддерживаются Ubuntu Linux версии 22 и выше, что расширяет возможности применения BI.ZONE ZTNA в российских корпоративных инфраструктурах.
Клиентское приложение для Android поддерживает версии операционной системы 8 и выше. Приложение опубликовано в RuStore, также его можно распространять в виде установочного файла.
Полный перечень поддерживаемых операционных систем:
- Windows 10 x64 и выше, Windows Server 2008 R2 x64 и выше;
- macOS Ventura 13 и выше;
- Ubuntu Linux версии 22 и выше;
- Android версии 8 и выше;
- iOS версии 15.6 и выше.
BI.ZONE ZTNA поддерживает сценарии BYOD: решение можно использовать как на корпоративных, так и на личных устройствах сотрудников.
Многофакторная аутентификация
В BI.ZONE ZTNA расширены возможности многофакторной аутентификации. Одноразовые коды TOTP можно использовать без подключения внешней системы, а интеграция по протоколу RADIUS позволяет применять сторонние MFA‑решения.
Встроенная аутентификация по TOTP
Поддержка одноразовых кодов TOTP реализована непосредственно в BI.ZONE ZTNA. Для использования не требуется интеграция с внешней системой многофакторной аутентификации.
Администратор может настроить:
- длину одноразового кода — от 6 до 8 символов;
- период обновления — 30 или 60 секунд;
- допустимое временное окно действия кода.
При первом подключении пользователь сканирует QR‑код с помощью совместимого приложения‑аутентификатора, например «Яндекс Ключа» или Google Authenticator. Первоначальная настройка выполняется в клиентском приложении. При необходимости администратор может сбросить настройку TOTP для отдельного пользователя.
Настройка встроенной аутентификации по TOTP
Интеграция с MFA‑системами через RADIUS
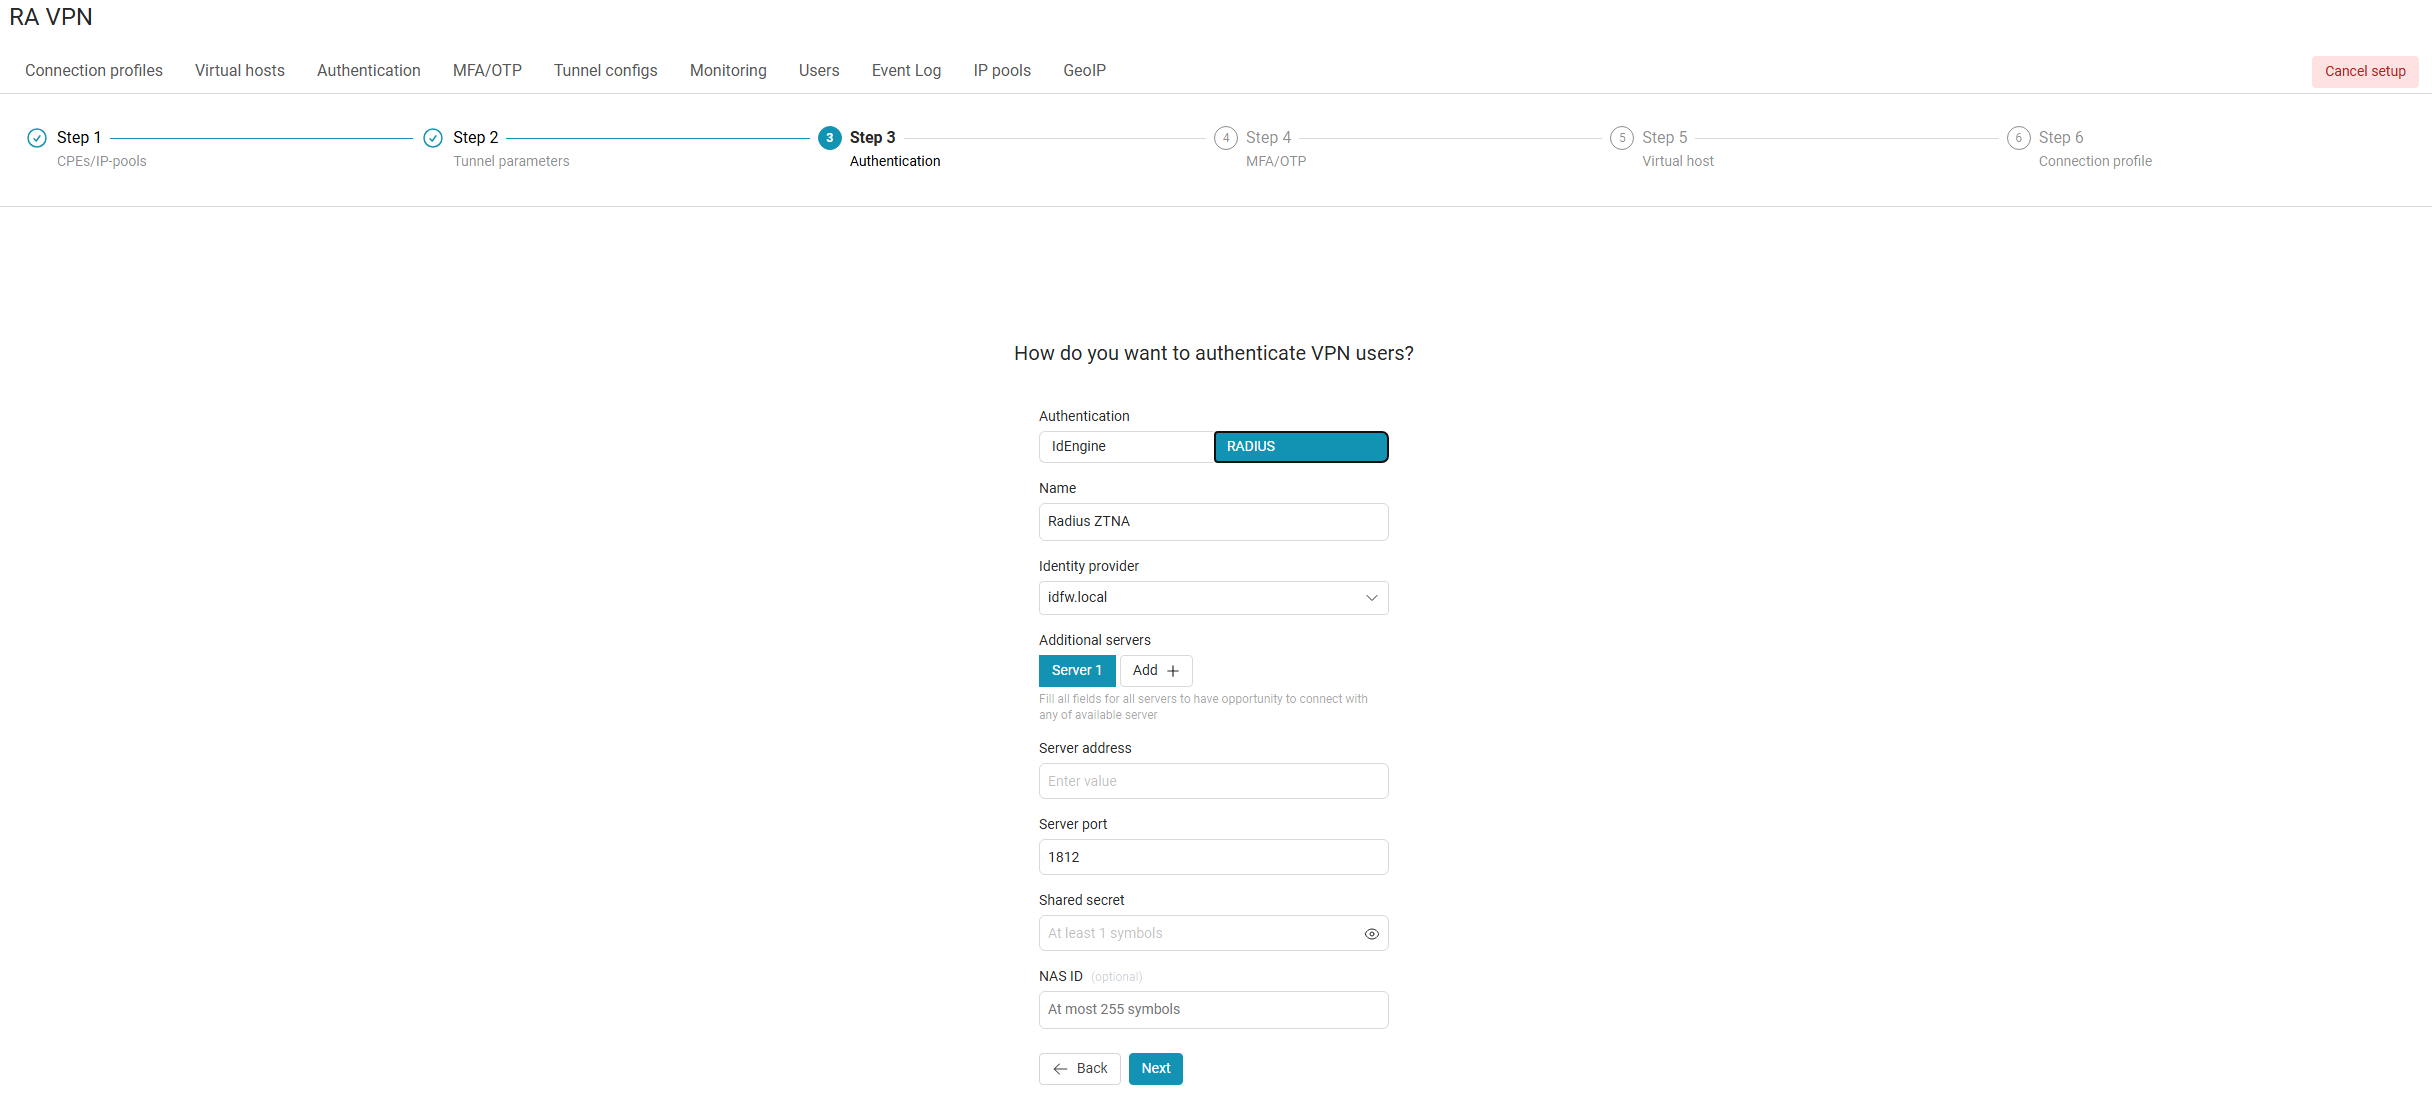
BI.ZONE ZTNA поддерживает интеграцию со сторонними системами многофакторной аутентификации по протоколу RADIUS. Можно настроить несколько RADIUS‑коннекторов и переключение на резервный коннектор при недоступности основного.
Подтверждена совместимость со следующими решениями:
- Indeed MFA компании «Индид» — поддерживаются смарт‑карты и USB‑носители, бесконтактные карты, аппаратные и программные токены TOTP и HOTP, одноразовые коды по СМС или email, а также push‑уведомления в мобильном приложении Indeed Key.
- MULTIFACTOR компании «МУЛЬТИФАКТОР» — поддерживаются push‑уведомления и QR‑коды в мобильном приложении Multifactor, Telegram, программные и аппаратные одноразовые коды, СМС и телефонные звонки.
- Avanpost MFA+ компании «Аванпост» — поддерживаются push‑уведомления, QR‑коды и усиленный TOTP в приложении Avanpost Authenticator, программные и аппаратные TOTP‑коды, SMS OTP, Telegram и email OTP.
Использование механизмов аутентификации
Аутентификация пользователей может выполняться через Active Directory. При подключении проверяются логин и пароль доменной учетной записи.
BI.ZONE ZTNA также поддерживает проверку сертификата при подключении. Доступны режимы TLS и mTLS. В режиме mTLS дополнительно запрашивается и проверяется пользовательский или машинный сертификат из системного хранилища. Поддерживаются хранилища Local Machine и Local User.
Сертификат сервера, закрытый ключ и корневой сертификат Client CA загружаются через веб‑интерфейс сетевого контроллера.
Экран аутентификации в клиентском приложении
Комплаенс‑проверки устройств
BI.ZONE ZTNA проверяет состояние устройства перед подключением и продолжает выполнять проверки в течение всей сессии. Набор проверяемых параметров настраивается в соответствии с моделью угроз заказчика.
Устройство может получить один из двух статусов:
- «Заблокировано» — подключение к VPN невозможно до устранения нарушения.
- «Нарушение» — подключение разрешено, но пользователь видит список выявленных проблем и рекомендации по их устранению.
Рекомендации отображаются в клиентском приложении в виде пошаговых инструкций. Для устранения отдельных нарушений может потребоваться перезагрузка устройства или обращение к администратору.
BI.ZONE ZTNA может проверять:
- состояние межсетевого экрана,
- наличие и состояние антивируса,
- актуальность антивирусных баз,
- наличие обновлений безопасности операционной системы,
- версию сборки ядра,
- соответствие версии операционной системы установленным требованиям,
- принадлежность устройства к домену Active Directory,
- другие параметры конечного устройства.
Проверки работают на движке BI.ZONE EDR. Базовый набор предустановлен и централизованно обновляется с сервера EDR.
В текущей версии комплаенс‑проверки доступны для Windows, macOS и Linux. Поддержка проверок на мобильных устройствах находится в разработке.
Настройка проверки подключающихся устройств
Интерфейс клиента: вкладка «Статус устройства» с нарушениями и рекомендациями
VPN и туннелирование
VPN‑туннель устанавливается с использованием протокола Ru‑WireGuard — российской адаптации протокола WireGuard.
BI.ZONE ZTNA поддерживает два режима туннелирования:
- Full Tunnel — весь трафик пользователя направляется через VPN‑соединение.
- Split Tunnel — через VPN направляется только трафик к заданным адресам.
В обоих режимах администратор может настроить исключения для отдельных адресов или подсетей. При необходимости для клиентского подключения задаются DNS‑серверы.
Выбор режима туннелирования и настройка подсетей выполняются через мастер первоначальной настройки.
Установка режима туннеля в мастере первоначальной настройки
Политики доступа
Identity Firewall позволяет разграничивать доступ к ресурсам корпоративной сети на основе учетной записи пользователя и его членства в группах Active Directory — без постоянной привязки политик к статическим IP‑адресам.
При настройке политик можно также учитывать регион подключения, определяемый по IP‑адресу, и характеристики конечного устройства.
Один пользователь может иметь доступ к нескольким профилям подключения и получать разный набор ресурсов в зависимости от выбранного профиля.
Данные об учетной записи и членстве пользователя в группах Active Directory передаются в Identity Firewall и используются при применении политик доступа.
Резервирование VPN‑шлюзов
В BI.ZONE ZTNA реализовано резервирование VPN‑шлюзов. При сбое основного шлюза подключения пользователей автоматически переключаются на резервный. Это позволяет сократить перерывы в работе удаленных сотрудников при недоступности отдельного сетевого узла.
Контроллер сети BI.ZONE ZTNA может работать в составе геораспределенного отказоустойчивого кластера. Горизонтальное масштабирование сетевой части решения обеспечивается архитектурой на базе SD‑WAN.
Мастер первоначальной настройки
Первоначальная конфигурация VPN объединена в единый пошаговый мастер. В нем последовательно выполняются основные этапы настройки:
- выбор основного и резервного шлюзов,
- настройка пулов IP‑адресов,
- выбор режима туннелирования,
- настройка параметров аутентификации,
- настройка второго фактора,
- настройка FQDN,
- настройка профиля подключения.
Администратору не требуется переходить между разными разделами интерфейса и отдельно связывать созданные объекты. Это сокращает количество действий при развертывании решения и подготовке пилотной среды.

Развертывание и централизованное управление
Для развертывания серверных компонентов доступны готовые образы виртуальных машин в формате OVA. Развертывание протестировано в средах VMware и KVM/QEMU.
Управление VPN‑шлюзами осуществляется централизованно с использованием технологии SD‑WAN.
Компоненты BI.ZONE ZTNA на конечных устройствах централизованно управляются через сервер EDR. Устройства можно объединять в группы и назначать каждой группе собственный набор политик безопасности.
Установка и обновление компонентов выполняются централизованно и не требуют действий со стороны пользователя.
Единый агент BI.ZONE можно дополнить компонентами EDR для защиты конечных точек, выявления уязвимостей и ошибок конфигурации, а также компонентом Deception для управления приманками и раннего обнаружения атак.
Журналирование и интеграция с SIEM
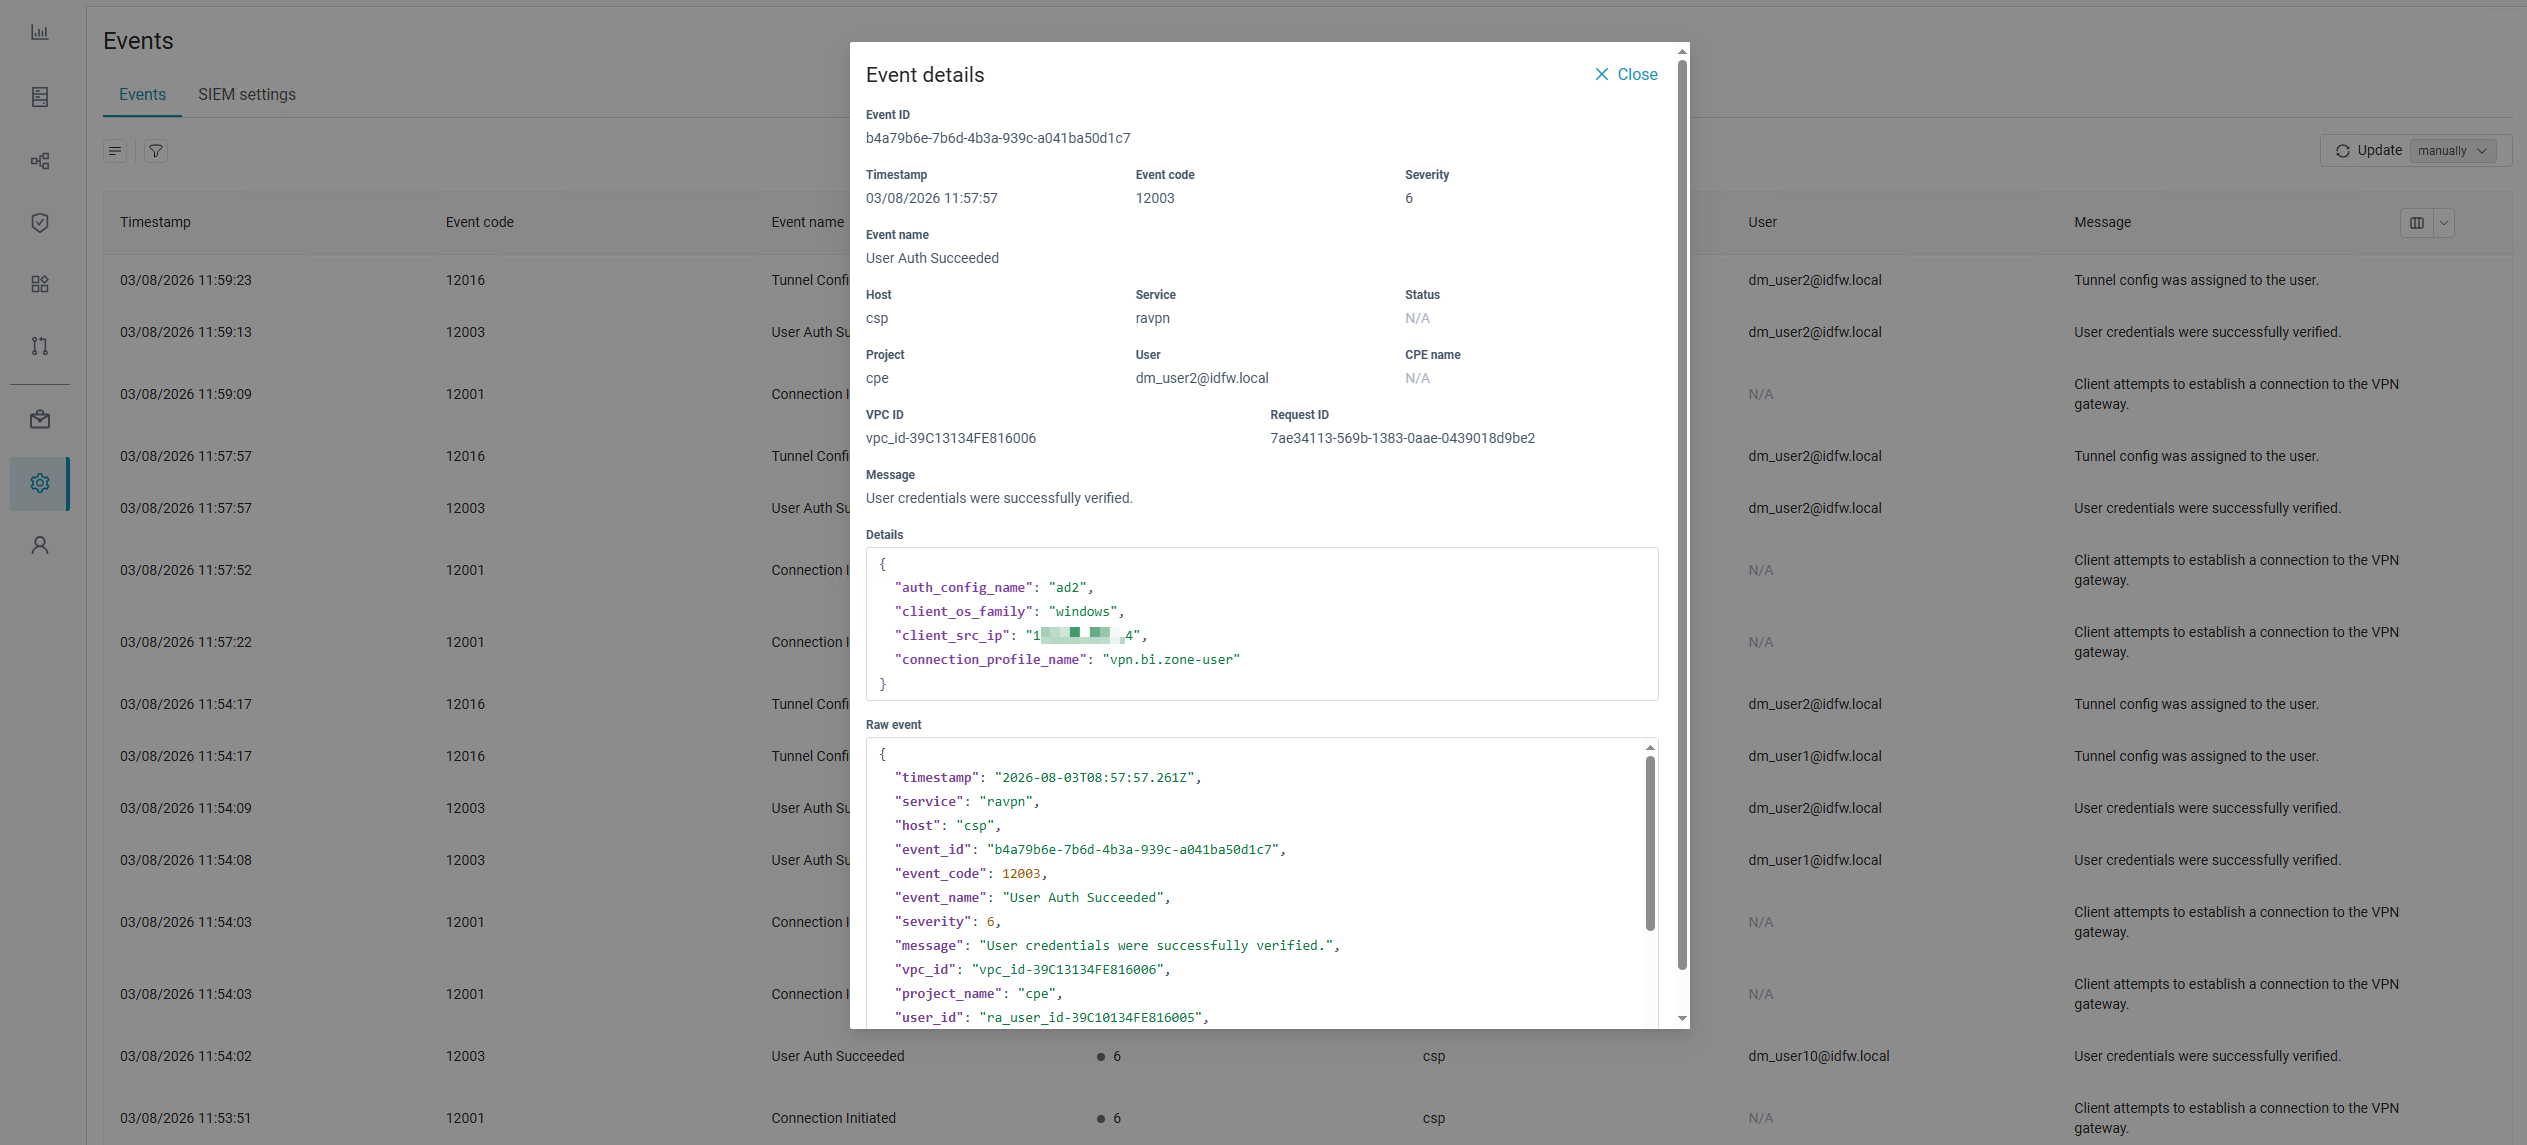
В BI.ZONE ZTNA реализован интерфейс для работы с событиями безопасности. Администратор может выполнять поиск и фильтрацию событий, а также просматривать подробную информацию по каждой записи.
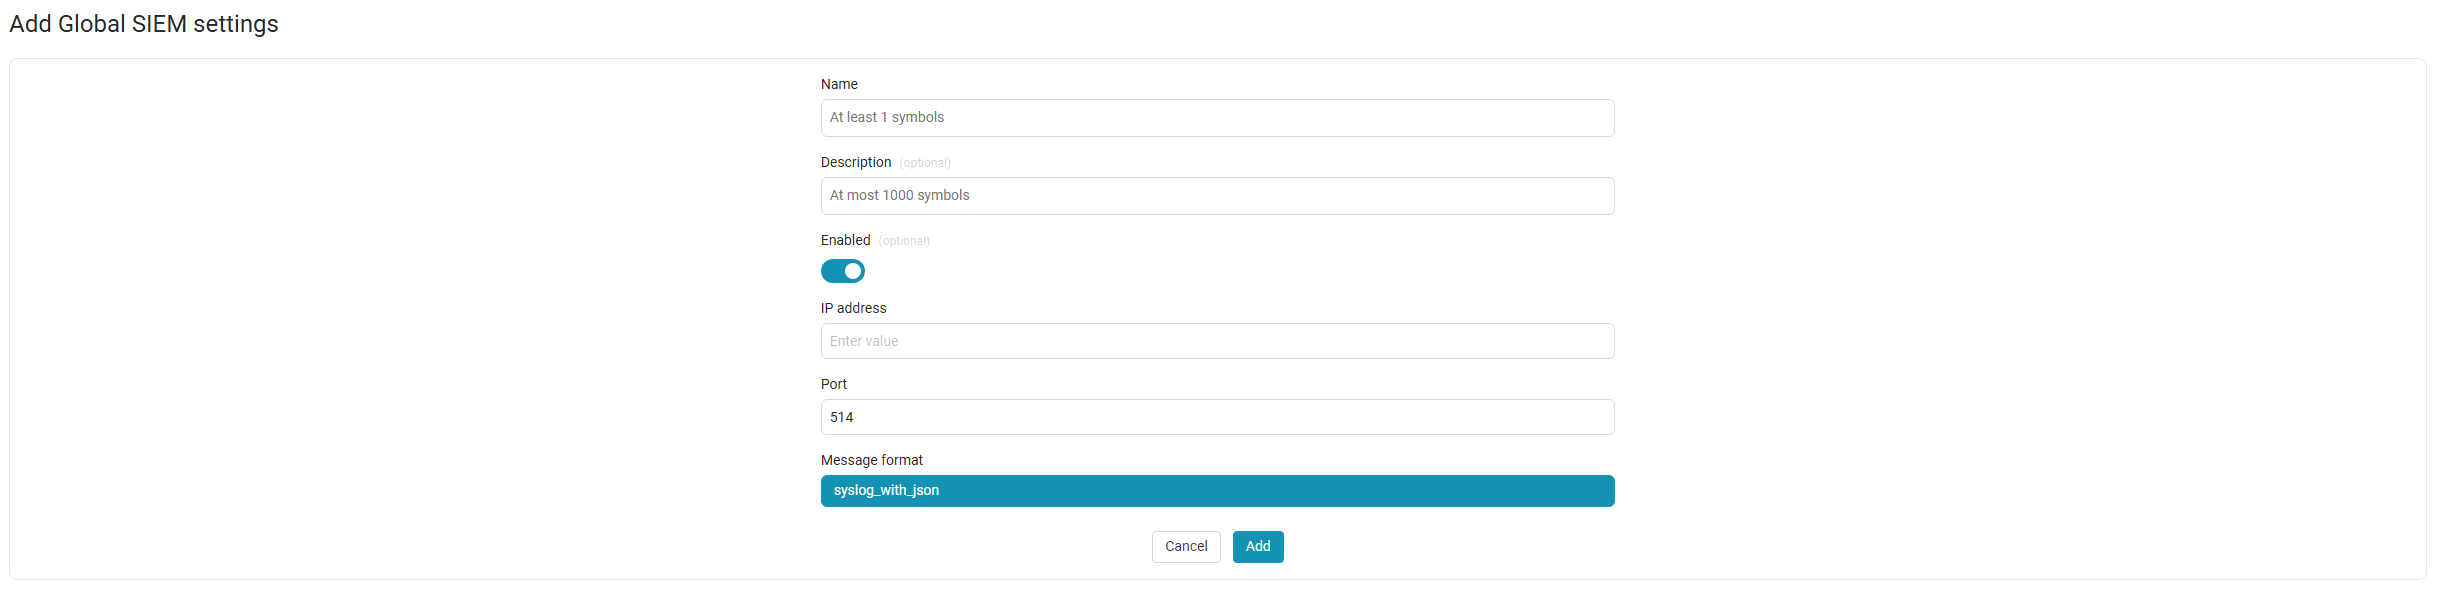
Передача событий во внешнюю SIEM‑систему настраивается через веб‑интерфейс сетевого контроллера. Данные передаются по протоколу TCP или UDP в формате Syslog.
Это позволяет включить события удаленного доступа в общий процесс мониторинга и сопоставлять их с данными других средств защиты.
Прочие изменения
Добавлен механизм сбора логов клиента BI.ZONE ZTNA с сервера EDR для диагностики и разбора нештатных ситуаций на конечных устройствах.
Исправления и оптимизации
Клиентское приложение для Linux
- Исправлена ошибка, из‑за которой на Linux был недоступен выбор клиентского сертификата.
- Устранена проблема запуска модуля BI.ZONE ZTNA на Ubuntu 26.
- Устранены ошибки, возникавшие после потери соединения при блокировке портов на Linux.
Пользовательский интерфейс
- Исправлено отображение текста в поле «Статус соединения» раздела «Информация о подключении».
- Исправлены другие ошибки пользовательского интерфейса.
Справочная информация
Архитектура решения
| Компонент | Назначение |
|---|---|
| Сервер EDR | Сервер управления проверками на базе BI.ZONE EDR. Отвечает за доставку обновлений агента, клиента ZTNA и EDR Core на конечные устройства, управление запуском клиента ZTNA и сбор информации о сработавших предупреждениях о нарушении политик безопасности |
| BI.ZONE Agent | Приложение на конечном устройстве пользователя. Обеспечивает взаимодействие с клиентом ZTNA и подключение к корпоративной сети |
| Сетевой контроллер | Контроллер сети. Управляет VPN‑шлюзами, правилами L4 Firewall и Identity Firewall, а также профилями подключения |
| VPN‑шлюз | Центральный сетевой узел. Агрегирует каналы связи, управляет маршрутизацией, организует зашифрованные туннели и служит точкой входа в корпоративную сеть из интернета |
Чем BI.ZONE ZTNA отличается от классического VPN?
В отличие от классического VPN, подход zero trust network access (ZTNA) основан на модели нулевого доверия.
Решение BI.ZONE ZTNA, реализующее эту модель, не ограничивается установкой VPN‑соединения. Оно проверяет личность пользователя, состояние его устройства и соблюдение политик безопасности. Доступ предоставляется только к тем корпоративным ресурсам, которые действительно необходимы сотруднику для работы.
Какие комплаенс‑проверки выполняет BI.ZONE ZTNA перед предоставлением доступа?
Решение проверяет устройство на наличие антивируса и актуальность его баз, версию операционной системы, наличие шифрования диска, а также другие параметры, заданные политиками безопасности компании. Проверки проводятся как перед подключением, так и в ходе сессии. Состав проверок можно настроить с учетом политик безопасности и модели угроз компании.
Что происходит, если устройство не соответствует политикам безопасности?
В этом случае доступ к корпоративной сети может быть ограничен или полностью заблокирован. Такой подход снижает риск подключения скомпрометированных или неконтролируемых устройств к корпоративной инфраструктуре.
Предоставляет ли BI.ZONE ZTNA доступ ко всей корпоративной сети?
Нет. BI.ZONE ZTNA реализует модель zero trust (модель нулевого доверия): пользователь получает доступ только к тем сетевым ресурсам, которые разрешены ему политиками безопасности и необходимы для выполнения рабочих задач.
Как реализована сетевая часть BI.ZONE ZTNA?
Сетевая часть решения построена на базе технологии SD‑WAN. Для создания защищенного VPN‑туннеля используется собственный протокол Ru‑WireGuard. BI.ZONE ZTNA поддерживает централизованное управление подключениями и VPN‑шлюзами.
Какие варианты многофакторной аутентификации пользователя поддерживает BI.ZONE ZTNA?
BI.ZONE ZTNA поддерживает интеграцию со сторонними MFA‑системами по протоколу RADIUS. Также доступны одноразовые коды TOTP, которые подтверждаются через внешние приложения‑аутентификаторы. Это позволяет встроить решение в существующий контур аутентификации компании.
С какими корпоративными системами интегрируется BI.ZONE ZTNA?
BI.ZONE ZTNA интегрируется с системами управления учетными записями, такими как Active Directory и FreeIPA, что дает возможность централизованно управлять доступом. События безопасности передаются в SIEM‑системы по протоколу syslog для мониторинга и реагирования.