


BI.ZONE EDR
Решение для защиты от сложных атак на конечных точках во всех операционных системах
Безопасность в облаке
Оцените уровень защищенности вашей инфраструктуры
Получить чек-лист
Назначение
Пока действия атакующего неотличимы от легитимных, он остается незамеченным и продвигается к цели. BI.ZONE EDR не оставляет ему такой возможности.
Каждый детект в продукте основан на практике реальных расследований. Мы превратили опыт более чем 620 тысяч реагирований в автономные алгоритмы, которые нейтрализуют атакующего за минимальное время. Непрерывный мониторинг, выявление признаков атаки и встроенные экспертные знания работают как единый механизм 24/7.
Решение совместимо со всеми популярными операционными системами: Windows, Linux (включая российские дистрибутивы) и macOS. BI.ZONE EDR включен в реестр отечественного ПО Минцифры и сертифицирован ФСТЭК России
61%
всех киберинцидентов в 2025 г. произошли на конечных точках
42 дня
среднее время обнаружения атакующих в инфраструктуре без средства мониторинга и реагирования
В 4 из 5
организаций не выстроен процесс реагирования на инциденты
В 48 раз
сокращается время реагирования при использовании BI.ZONE EDR
BI.ZONE EDR на каждом этапе атаки
До инцидента
Threat prediction
Снижает риск того, что атакующий проникнет в инфраструктуру: решение выявляет уязвимости и мисконфигурации в ОС и ПО, а также дает готовые рекомендации по их устранению
Во время инцидента
Threat detection
- Выявляет аномальную активность в потоке событий: сверяет телеметрию с индикаторами атаки (IoA), индикаторами компрометации (IoC) и YARA‑правилами, чтобы отличить атаку от легитимных операций
- С помощью компонента Deception дополнительно провоцирует злоумышленника: размещает приманки на конечных точках, чтобы обнаружить атакующего в момент обращения к ним
Threat response
Помогает быстро остановить атаку: изолировать конечную точку, завершить процесс, заблокировать учетную запись или применить другие меры — в ручном или автоматическом режиме
После инцидента
Threat archeology
Обнаруживает следы злоумышленника в инфраструктуре, даже если в текущий момент атака не активна
Ключевые задачи
Обеспечивает полную видимость на конечных точках
Решение непрерывно и с высоким уровнем детализации контролирует активность на конечных точках: собирает свыше 40 типов данных инвентаризации (установленное ПО, открытые порты, подключенное оборудование и др.) и более 200 видов событий мониторинга (изменения системных файлов, попытки повышения привилегий и др.). Такая глубина телеметрии дает полный контекст для расследования прямо из карточки алерта, без необходимости дополнительного обогащения или корреляций. Это сокращает время разбора алертов и помогает аналитикам сосредоточиться на действительно важных угрозах
Выявляет сложные атаки на ранней стадии
Управляемая человеком атака состоит из действий, каждое из которых по отдельности выглядит легитимно. Поэтому такие сценарии часто обходят базовые средства защиты конечных точек. В BI.ZONE EDR заложены тысячи правил обнаружения на основе индикаторов атаки (IoA), индикаторов компрометации (IoC), YARA‑правил и корреляции событий на агенте. Эти правила разработаны и проверены в одном из крупнейших коммерческих SOC, опробованы на более чем миллионе конечных точек и позволяют выявлять сложный многоступенчатые атаки на ранних стадиях
Позволяет оперативно реагировать и минимизировать ущерб
В BI.ZONE EDR заложены детализированные описания правил обнаружения и их связь с матрицей MITRE ATT&CK. Предусмотрены и все инструменты EDR для оперативного реагирования: сетевая изоляция, завершение процессов, удаление файлов, операции с реестром, завершение пользовательских сеансов, управление задачами планировщика и другие меры для локализации атаки. Можно применять готовые и настраивать собственные сценарии реагирования (плейбуки)
Закрывает слабые места до того, как ими воспользуются
Ошибки в конфигурации — открытая дверь для атакующего. BI.ZONE EDR находит их первым: ошибки в настройках ОС и ПО, отклонения от заданных параметров, использование недостаточно сложных паролей, известные уязвимости. Каждая находка сопровождается рекомендацией, как устранить слабое место и снизить риск его эксплуатации злоумышленником
Обнаруживает злоумышленника с помощью ловушек
BI.ZONE EDR позволяет создавать подложные объекты‑приманки, неотличимые от реальных объектов инфраструктуры. Приманка привлекает злоумышленника, который пытается получить полезную для развития атаки информацию. При взаимодействии с ней или при попытке использовать полученные подложные данные система немедленно обнаружит атакующего
Преимущества
-
Глубокая и гибкая телеметрия
-
Видимость активности в контейнерах
-
Расширение правил выявления угроз и настройка исключений
-
Управляемая нагрузка на конечные точки
-
Создание специализированных объектов‑приманок для обнаружения злоумышленников
-
Выявление недостатков конфигураций ОС и ПО
-
Поддержка проактивного поиска угроз (threat hunting)
-
Гибкий API для интеграции с другими СЗИ и внешними системами автоматизации, позволяющий создать единый контур мониторинга и реагирования
-
Сочетание IoA, IoC, YARA‑правил и корреляции событий на агенте
-
AI‑ассистент для ускорения анализа инцидентов и их расследования
Схема работы
BI.ZONE EDR обнаруживает угрозы на ранних этапах и предоставляет инструменты для активного ручного или автоматического реагирования


BI.ZONE EDR можно использовать в составе центров мониторинга
На базе BI.ZONE EDR может быть выстроен сервис по непрерывному мониторингу конечных точек и реагированию на киберинциденты


Интерфейс BI.ZONE EDR


Уровни технической поддержки
| StandardStandard |
12 обращений в год, прием обращений по почте и телефону
|
| SilverSilver |
24 обращения в год, прием обращений по почте и телефону
|
| GoldGold |
Неограниченное количество обращений, 12 запросов в год на адаптацию экспертных данных
|
AI‑технологии

Экономия ресурсов с сервисами BI.ZONE
Эффективность BI.ZONE EDR напрямую зависит от навыков и опыта сотрудников подразделений кибербезопасности, которые используют этот продукт. Чтобы выявлять сложные киберинциденты и реагировать на них, а также заниматься проактивным поиском угроз (threat hunting), нужны компетентные в этих областях специалисты.
Вы можете сэкономить ресурсы на найме таких сотрудников, подключив BI.ZONE SOC — сервис по непрерывному мониторингу и реагированию на киберинциденты с полным циклом управления угрозами
Сертификаты

Решение BI.ZONE EDR включено в реестр отечественного ПО

Решение BI.ZONE EDR имеет сертификат ФСТЭК России
Наши проекты


Как попробовать
-
Продемонстрируем возможности решения и ответим на ваши вопросы
-
Проведем пилотирование на фрагменте вашей инфраструктуры
Вам также может подойти
Портал документации
Изучите руководства, инструкции и другие полезные материалы
Перейти на портал
Видео
 Антивирус и/или EDR: синергия решений для непрерывности бизнеса
И. Рогалев, руководитель BI.ZONE EDR
#тренды
Антивирус и/или EDR: синергия решений для непрерывности бизнеса
Руководитель BI.ZONE EDR Иван Рогалев рассказал о ключевых отличиях антивируса от EDR и разобрал принципы работы обоих классов решений. На реальных примерах он показал, для чего злоумышленники используют легитимные средства, и объяснил, как в текущих реалиях обеспечить необходимый уровень защищенности.
 Зачем аналитикам SOC комплексный подход к защите конечных точек
Запись вебинара от 25 июня 2026 г. | 5.25
#вебинар
Зачем аналитикам SOC комплексный подход к защите конечных точек
На вебинаре из цикла «Практическое руководство по выбору и внедрению отечественных IT/ИБ‑систем», организованного совместно с компанией 5.25, поговорили о проблемах защиты конечных точек. Наш эксперт продемонстрировал, как BI.ZONE EDR помогает на каждом этапе инцидента и дает аналитикам SOC полную картину происходящего для своевременного обнаружения угроз и реагирования. Об особенностях детектирования, а также новых возможностях и планах развития продукта — в записи.
Спикер: Дмитрий Серов, руководитель группы экспертного сопровождения продаж решений для мониторинга и реагирования на киберугрозы
 Zero trust. Мониторинг и реагирование
Запись подкаста от 28 мая 2026 г. | Global Digital Space
#тренды #рекомендации
Zero trust. Мониторинг и реагирование
Это третий выпуск серии подкастов GDS о концепции нулевого доверия (zero trust). Эксперты обсудили, можно ли построить надежную систему на базе zero trust без серьезной системы мониторинга и что является ее фундаментом. В подкасте также разобрали, куда движется рынок zero trust и как в ближайшие годы изменится баланс между автоматизацией и участием человека в мониторинге и реагировании.
В беседе участвовал Марсель Айсин, руководитель BI.ZONE SOC Consulting, а также эксперты из других компаний. Модератором встречи выступил Артём Назаретян, руководитель BI.ZONE PAM.
Смотреть предыдущие выпуски:
 В нEDRах продукта: новые возможности BI.ZONE EDR
Запись вебинара от 24 марта 2026 г.
#вебинар
В нEDRах продукта: новые возможности BI.ZONE EDR
Эксперты обсудили современные решения для защиты конечных точек и подвели итоги прошедшего года. В эфире рассказали, как изменился BI.ZONE EDR, и продемонстрировали новые возможности решения.
Спикеры:
- Иван Рогалев, руководитель BI.ZONE EDR
- Павел Гончаров, менеджер по развитию бизнеса
Запись вебинара от 24 марта 2026 г.
 Что в черном ящике? Как выявить компрометацию инфраструктуры
Запись вебинара от 11 декабря 2025 г.
#вебинар
Что в черном ящике? Как выявить компрометацию инфраструктуры
На вебинаре эксперты рассказали о навыках и инструментах для самостоятельной проверки инфраструктуры на присутствие злоумышленников. Из видео вы узнаете, что такое compromise assessment, в чем отличие от пентеста и других услуг. Также спикеры поделились интересными кейсами из практики BI.ZONE Compromise Assessment и продемонстрировали работу BI.ZONE EDR.
Участники:
- Ярослав Голеусов, руководитель отдела экспертной поддержки продаж
- Михаил Прохоренко, руководитель управления по борьбе с киберугрозами
- Пётр Куценко, руководитель BI.ZONE EDR
Запись вебинара от 11 декабря 2025 г.
 Кибербезопасность промышленных систем
Г. Здобнов, аналитик кибербезопасности в АСУ ТП | SOC Forum 2025
#интервью
Кибербезопасность промышленных систем
На SOC Forum 2025 аналитик кибербезопасности в АСУ ТП Георгий Здобнов рассказал, как модуль АСУ ТП решения BI.ZONE EDR помогает находить и контролировать небезопасные конфигурации
 Комплексная защита Linux: от мониторинга до EDR и защиты микросервисов
Запись вебинара от 14 октября 2025 г. | Softline
#вебинар
Комплексная защита Linux: от мониторинга до EDR и защиты микросервисов
На вебинаре рассказали о современных подходах к защите Linux-инфраструктуры и контейнерных сред в условиях высокой нагрузки. Эксперты обсудили особенности мониторинга разнородных инфраструктур, а также подход к эффективному сбору телеметрии. Разобрали работу EDR-решений: как внедрять и эксплуатировать их на Linux, при этом избежав деградации сервисов и потери производительности.
Спикеры
- Пётр Куценко, руководитель BI.ZONE EDR
- Демьян Соколин, руководитель направления развития BI.ZONE EDR
Запись вебинара от 14 октября 2025 г.
 От офиса до цеха: комплексный подход к защите конечных точек в IT‑инфраструктуре и АСУ ТП
Запись вебинара от 28 августа 2025 г. | Softline
#вебинар
От офиса до цеха: комплексный подход к защите конечных точек в IT‑инфраструктуре и АСУ ТП
Илья Карпов, руководитель экспертной группы в области безопасности АСУ ТП, и Пётр Куценко, руководитель BI.ZONE EDR, на вебинаре компании Softline обсудили защиту конечных точек в корпоративной инфраструктуре и технологическом сегменте. Эксперты разобрали проблемы, с которыми сталкиваются специалисты по кибербезопасности, и рассказали о возможностях BI.ZONE EDR для защиты АСУ ТП
Запись вебинара от 28 августа 2025 г.
 BI.ZONE EDR: на шаг впереди инцидента
Запись вебинара от 15 апреля 2025 г.
#вебинар
BI.ZONE EDR: на шаг впереди инцидента
Пётр Куценко, руководитель BI.ZONE EDR, и Демьян Соколин, руководитель направления развития BI.ZONE EDR, представили последние изменения в продукте. Из видео вы узнаете, какие события команда добавила для macOS, Linux и Windows, как расширила механизмы детектирования и повысила эффективность реагирования
Запись вебинара от 15 апреля 2025 г.
 Распаковка BI.ZONE EDR
Т. Хеирхабаров, директор департамента мониторинга, реагирования и исследования киберугроз | AM Live
#интервью #продукты
Распаковка BI.ZONE EDR
Директор департамента мониторинга, реагирования и исследования киберугроз Теймур Хеирхабаров ответил на вопросы редакции AM Live о BI.ZONE EDR. Из интервью вы узнаете, кому подходит BI.ZONE EDR и какие задачи решает, а также об уникальных особенностях продукта и планах на его развитие.
 Нет инцидента — нет проблем: как BI.ZONE EDR помогает предупреждать угрозы
Запись вебинара от 19 ноября 2024 г.
#вебинар
Нет инцидента — нет проблем: как BI.ZONE EDR помогает предупреждать угрозы
Пётр Куценко, руководитель BI.ZONE EDR, и Демьян Соколин, руководитель направления развития BI.ZONE EDR, рассказали об обновлениях BI.ZONE EDR за последние полгода: о рекомендациях по безопасности, упрощении интеграции с SIEM, сборе данных из произвольных журналов Windows Event Log и многом другом.
Запись вебинара от 19 ноября 2024 г.
 От мисконфигурации к компрометации
Т. Хеирхабаров, директор департамента мониторинга, реагирования и исследования киберугроз
#мероприятия#тренды
От мисконфигурации к компрометации
На SOC Forum 2024 директор департамента мониторинга, реагирования и исследования киберугроз Теймур Хеирхабаров представил наиболее популярные и интересные мисконфигурации, выявляемые в реальных инцидентах на конечных точках
 Эфир о запуске коробочной версии BI.ZONE EDR
Запись онлайн-релиза от 16 мая 2024 г.
#онлайн-релиз
Эфир о запуске коробочной версии BI.ZONE EDR
Руководитель BI.ZONE EDR Пётр Куценко и руководитель направления развития EDR Демьян Соколин обсудили наш подход к защите конечных точек. Спикеры рассказали о возможностях BI.ZONE EDR, а также продемонстрировали работу решения на примере реальных атак на Windows, Linux, macOS и в контейнерных средах
Запись онлайн‑релиза от 16 мая 2024 г.
 BI.ZONE EDR: что нового
Запись вебинара от 26 июля 2023 г.
#вебинар
BI.ZONE EDR: что нового
На вебинаре Теймур Хеирхабаров, директор департамента мониторинга, реагирования и исследования киберугроз, рассказал об изменениях BI.ZONE EDR в первом полугодии 2023 года. Также спикер провел демонстрацию продукта, ответил на вопросы и поделился планами по развитию. В видео используется предыдущее название BI.ZONE EDR — BI.ZONE Sensors
 High-stakes EDR — опыт коммерческого SOC
Доклад представителей BI.ZONE и Angara SOC на SOC-форуме 2022
#мероприятия #технологии #продукты #сотрудничество
High-stakes EDR — опыт коммерческого SOC
В рамках SOC-форума 2022 Теймур Хеирхабаров, директор департамента мониторинга, реагирования и исследования киберугроз в BI.ZONE, и Тимур Зиннятуллин, директор центра киберустойчивости Angara SOC, рассказали, как выстраивали Angara SOC с использованием BI.ZONE EDR, что пришлось сделать для развития системы кибербезопасности и с какими проблемами столкнулись
 EDR не для «чайников»
SOC-форум 2022
#мероприятия #технологии
EDR не для «чайников»
SOC-форум 2022
Публикации
Больше, чем просто мониторинг: какие задачи решает современный EDR
Anti-Malware.ru |
Общая документация
Документация для набора модулей «Мониторинг»
Документация для модуля EDR.Core (Linux)
Документация для модуля EDR.Core (Windows)
Документация для модуля EDR.Core (macOS)
Февраль 2026 г. | Версия 1.39
Работать с системой стало удобнее, также ускорился анализ алертов. В разделе «События» доработан поиск событий по временным интервалам, в разделе «Обнаружения» добавлена возможность фильтрации алертов и прямого перехода к агенту. Модуль Deception теперь поддерживает Linux и новые приманки, а возможности сетевой изоляции и настройки гибких исключений позволяют быстро локализовать угрозы. Обновлен пользовательский интерфейс и дополнены инструменты для работы специалистов с разовыми задачами в Windows и индикаторами компрометации (IoC).
Состав релиза BI.ZONE EDR 1.39:
- сервер управления EDR 1.39;
- агент управления EDR 2.24;
- модуль EDR (Windows) v1.13;
- модуль EDR (Linux) v1.14;
- модуль Deception v2.0.
Обновление раздела «События»
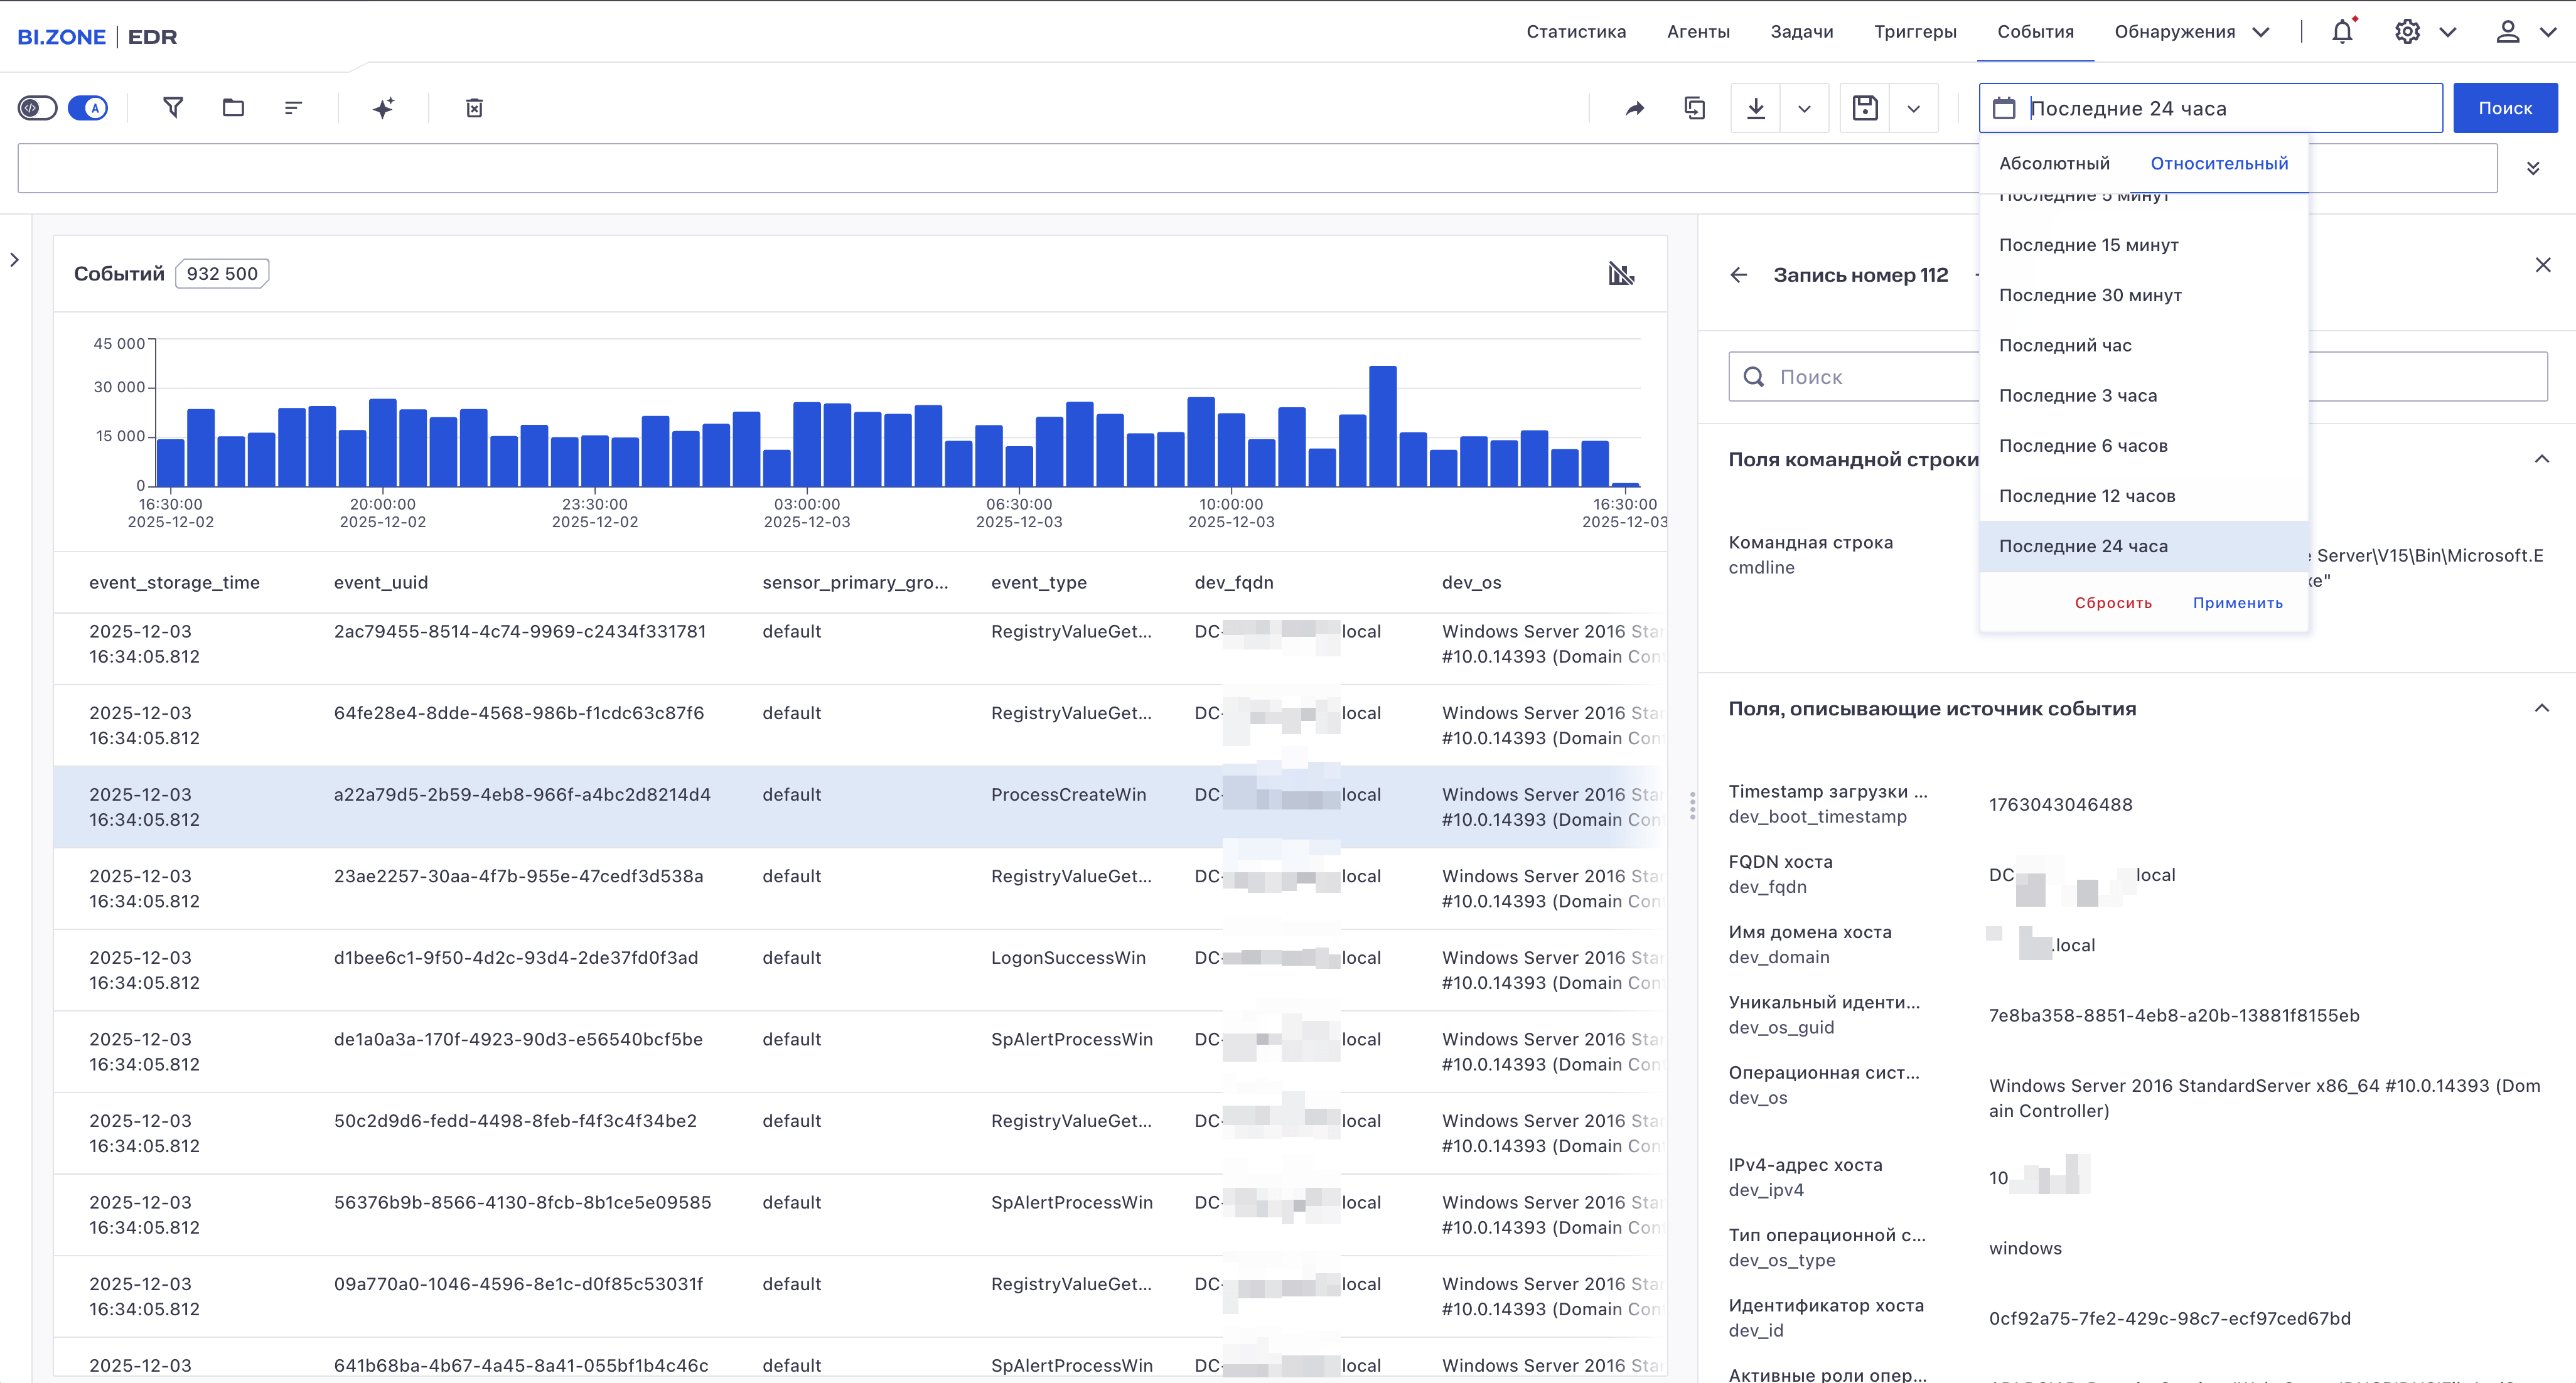
В разделе «События» для работы с сырой телеметрией стал доступен поиск по относительным временным интервалам, например, «Последние 30 минут» или «Последние 6 часов». Это упрощает оперативный threat hunting и ускоряет анализ алертов. Также проработана визуализация событий в таблице: увеличены отступы между строками разных событий, чтобы работа с большими объемами телеметрии стала визуально комфортнее.
Добавлена возможность передавать параметры поискового запроса через GET‑параметры в URL хранилища. Это упрощает создание прямых ссылок, автоматизацию и интеграцию с внешними процессами.
В конструкторе запросов и менеджере сохраненных запросов названия полей теперь динамически меняются в зависимости от состояния переключателя «Технические заголовки». Благодаря этому интерфейс стал более понятным как для начинающих, так и для опытных аналитиков. Дополнительно был расширен набор готовых поисковых запросов, помогающих быстрее проводить threat hunting и находить аномалии в телеметрии.
Обновление раздела «Обнаружения»
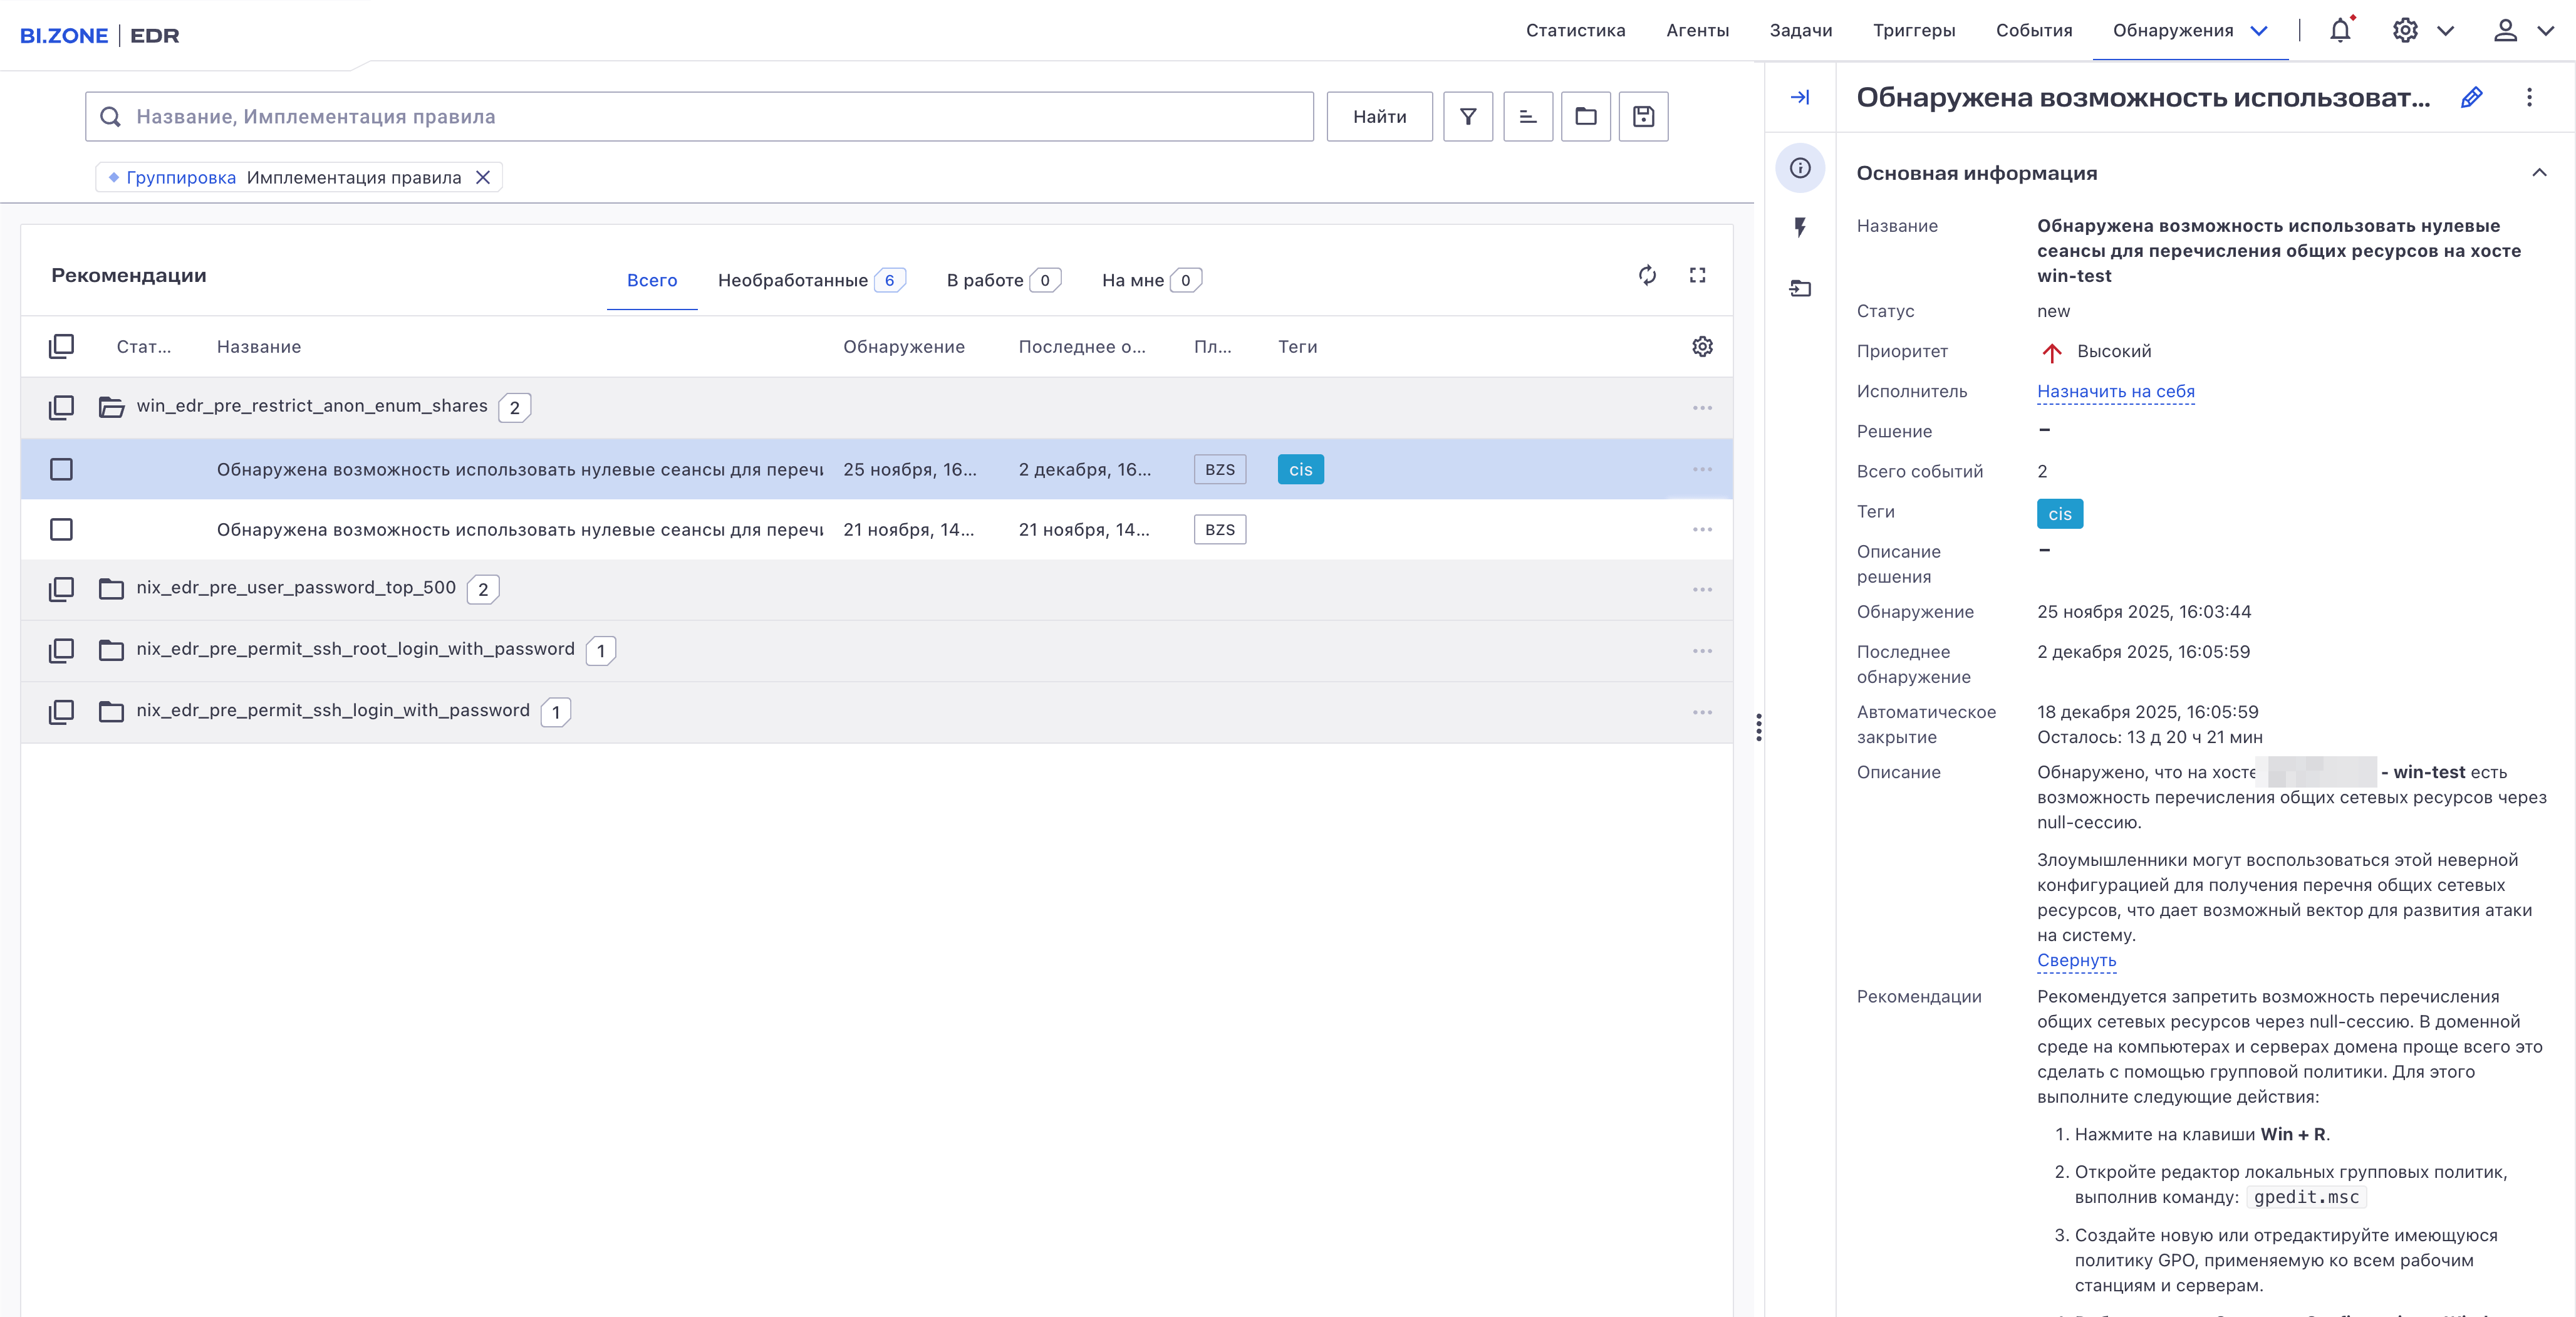
Добавлена группировка по рекомендациям безопасности, что позволяет быстрее выявлять повторяющиеся паттерны и фокусироваться на наиболее критичных мерах реагирования. В сами рекомендации добавлены теги. Также появилась возможность автоматически проставлять их на основе параметров, заданных в политике. Это ускоряет классификацию и упрощает дальнейшую фильтрацию инцидентов.
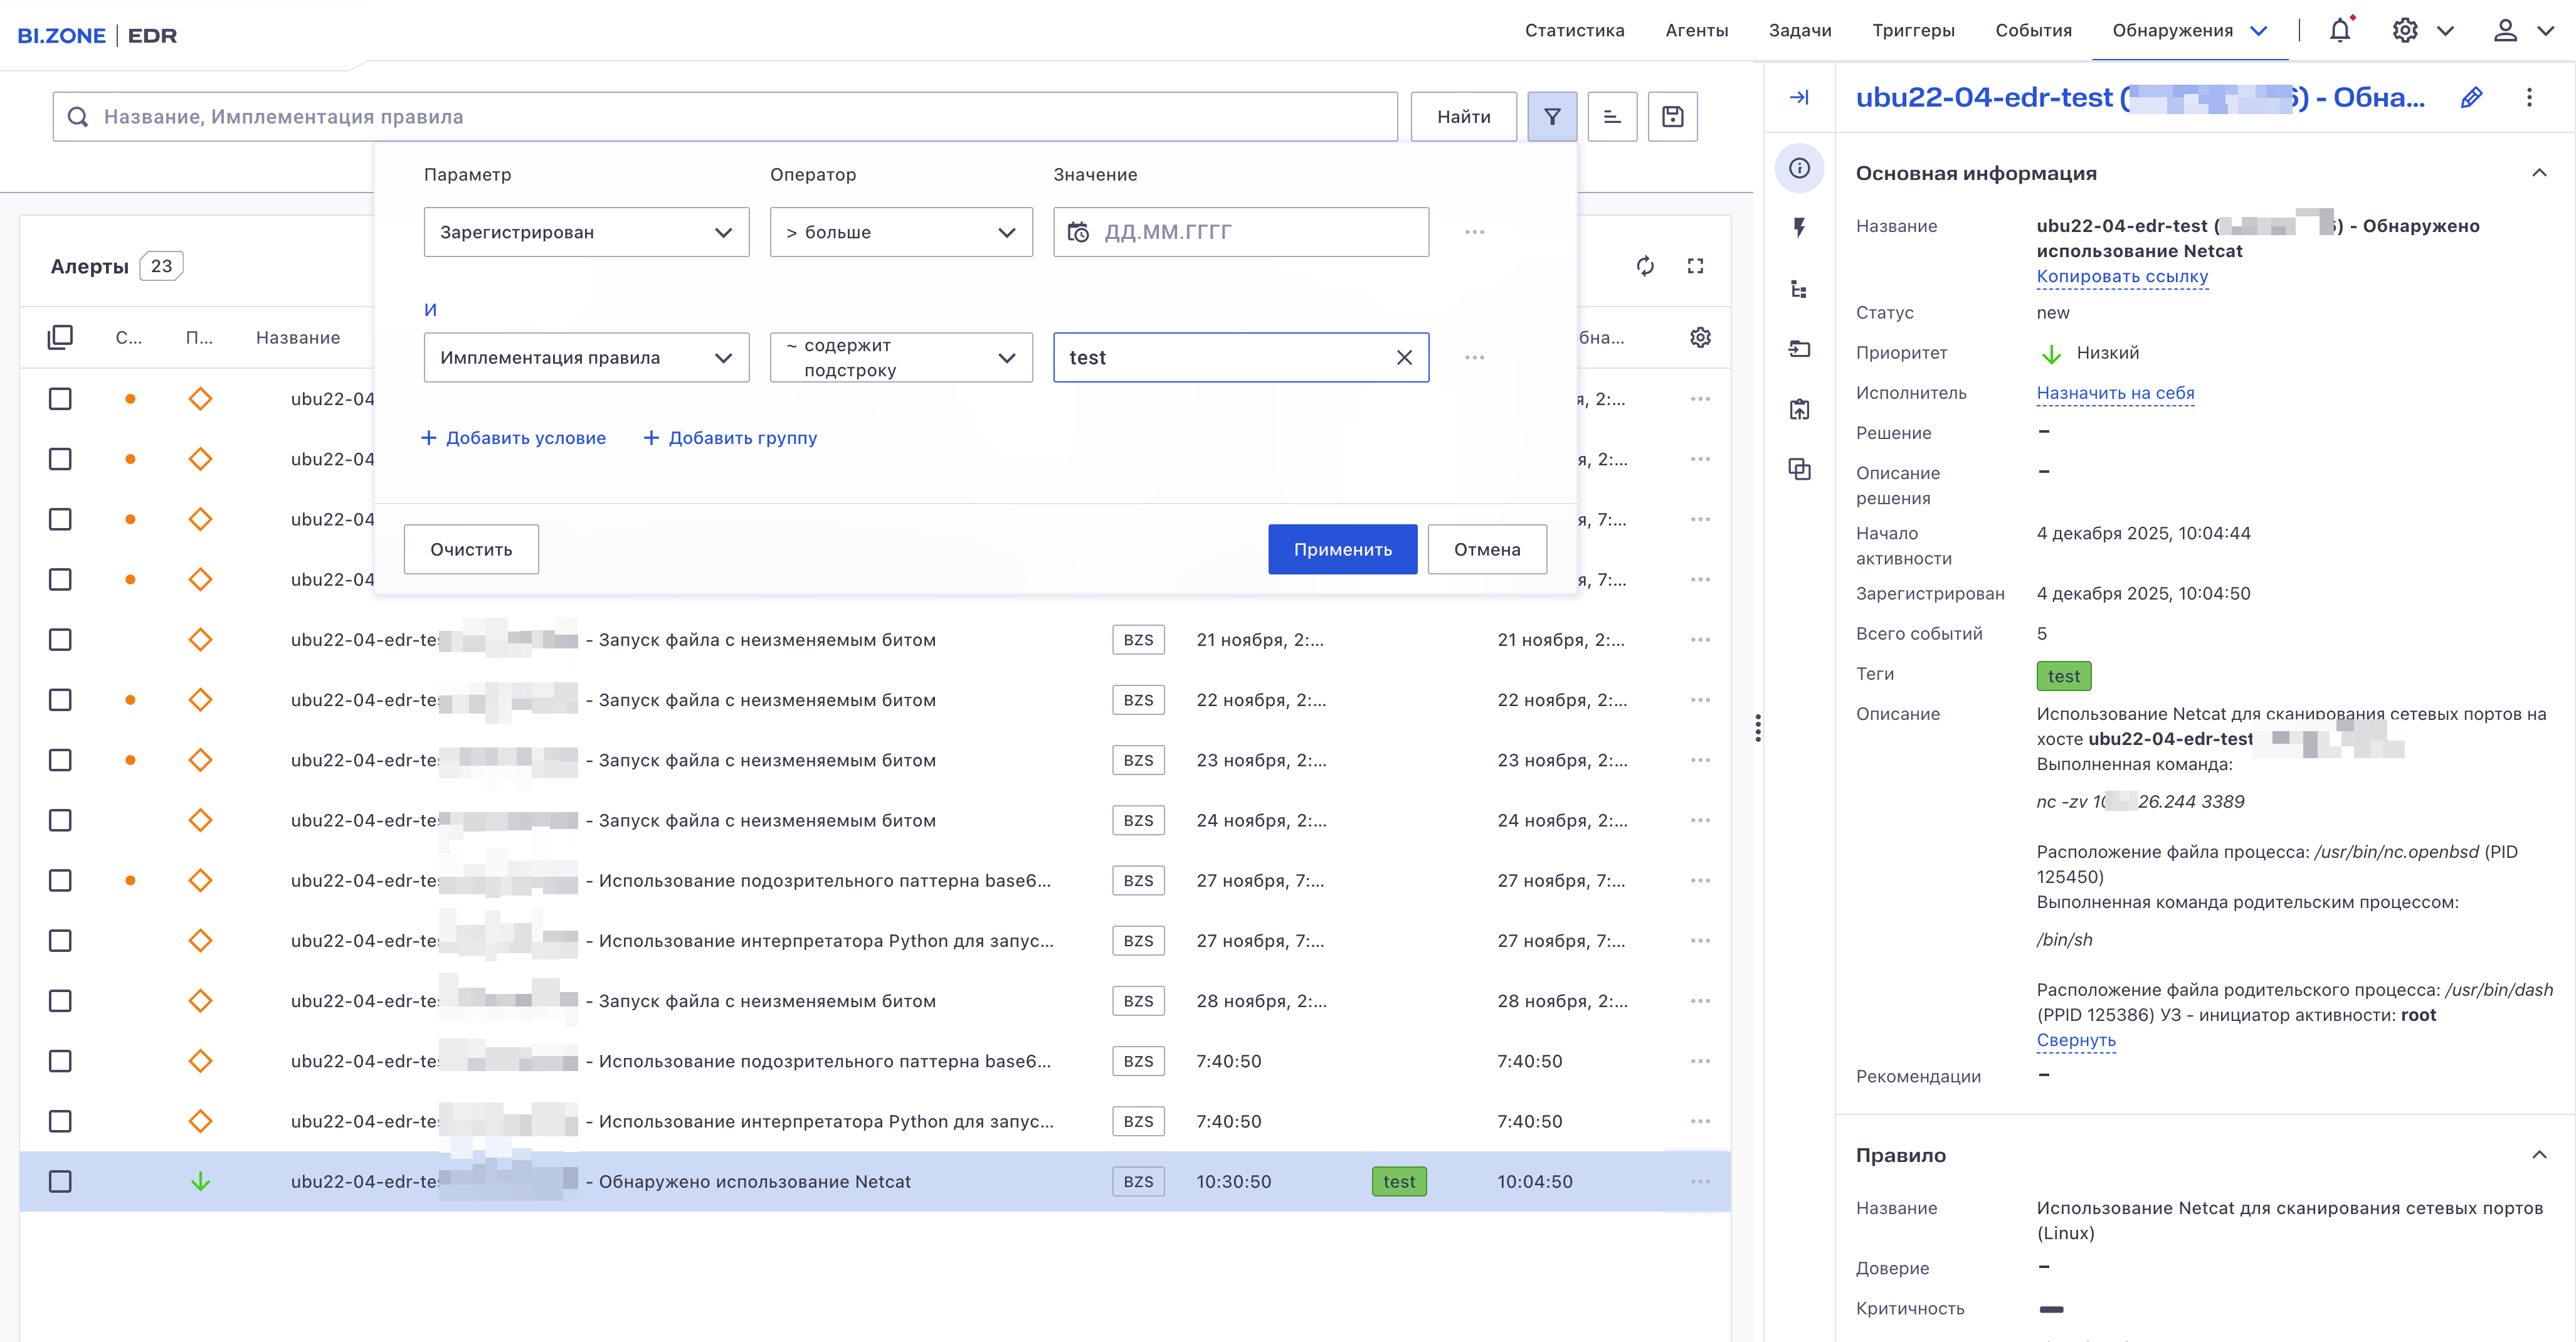
Дополнительно добавлен переход из карточки алерта напрямую в соответствующую карточку агента по ссылке, чтобы сократить путь аналитика при расследовании и реагировании.
Обновлен механизм управления приоритетом алертов, который поможет более корректно ранжировать риски. Также добавлена возможность сохранять фильтры в разделе «Рекомендации безопасности», чтобы быстро возвращаться к наиболее востребованным представлениям данных и ускорять рутинную работу специалистов.
Модуль Deception
В новой версии модуля Deception переработана архитектура компонента, что позволило расширить спектр поддерживаемых операционных систем. Теперь модуль полноценно работает не только в Windows‑средах, но и в Linux. Благодаря этому технология приманок стала доступной для большей части инфраструктуры и повысилась возможность выявлять атаки на более раннем этапе.
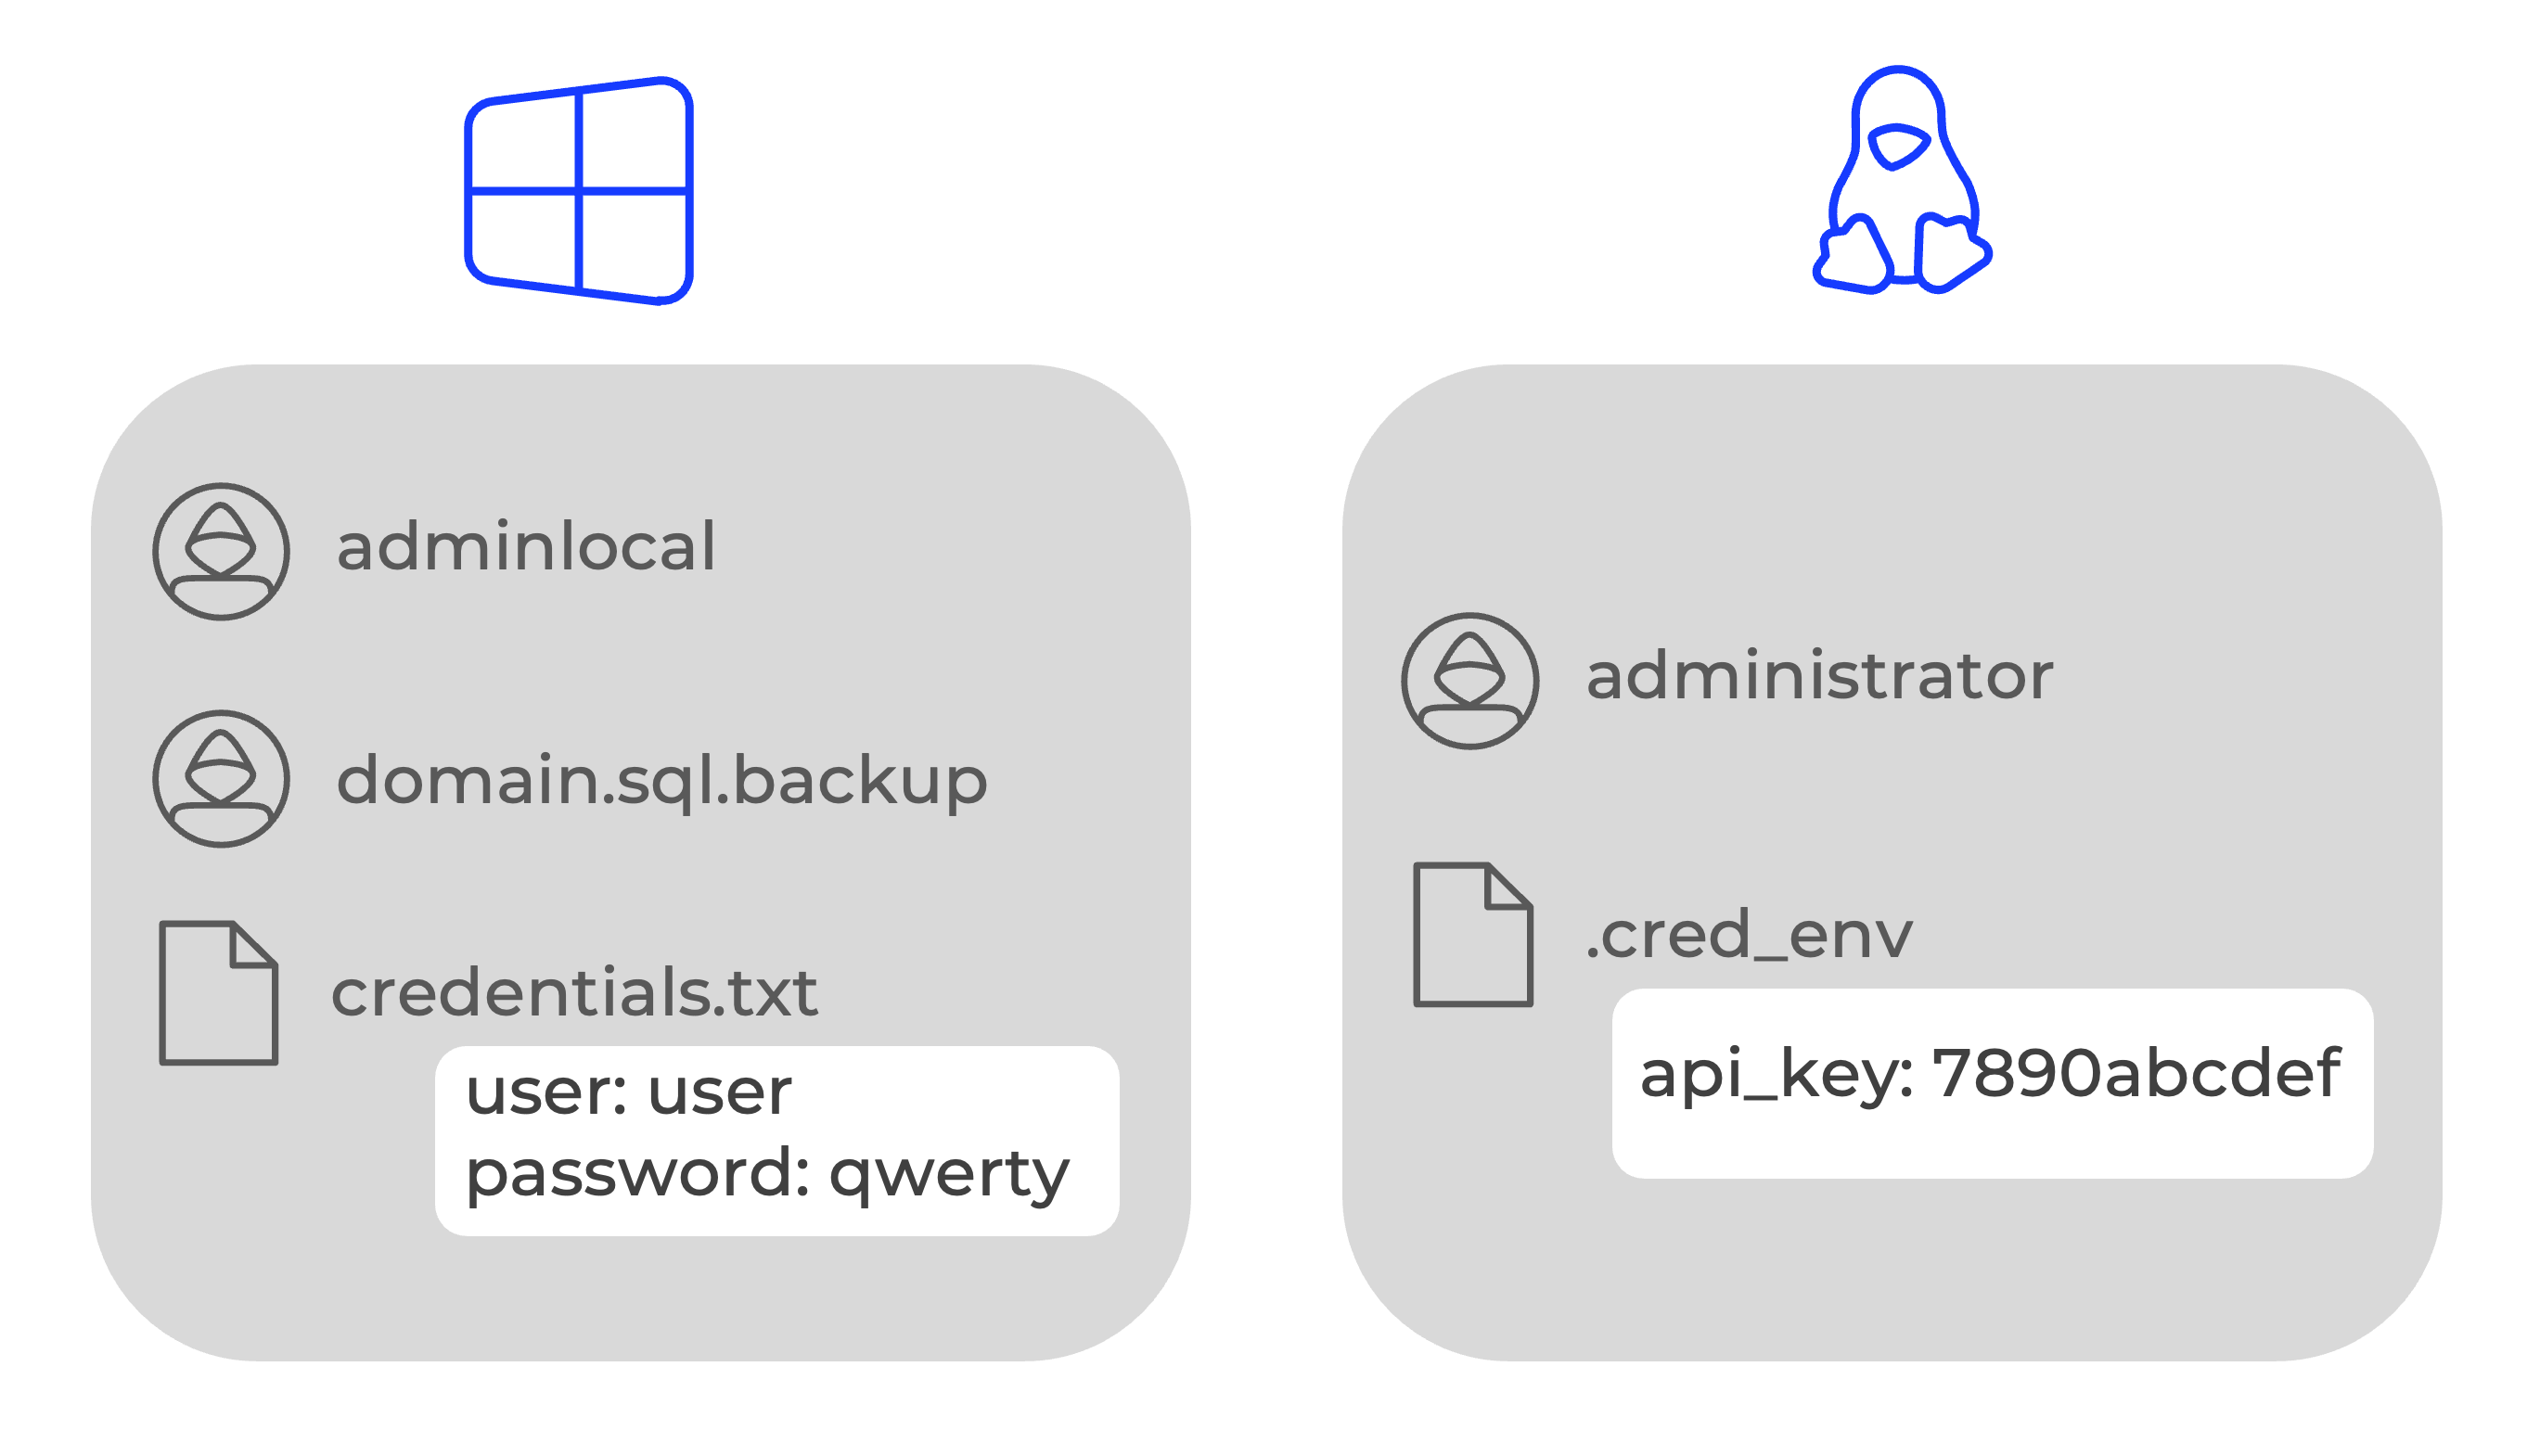
Кроме того, был расширен набор доступных приманок. К привычным подложным учетным данным добавилась эмуляция файловых объектов — теперь можно выстраивать более разнообразные сценарии вовлечения злоумышленника. Например, разместить приманку в виде псевдодампа базы данных или другого «ценного» файла, чтобы атакующий проявил активность, которую мгновенно зафиксирует система. Такой подход повышает вероятность раннего обнаружения злоумышленника и дает специалистам дополнительное время для реагирования.
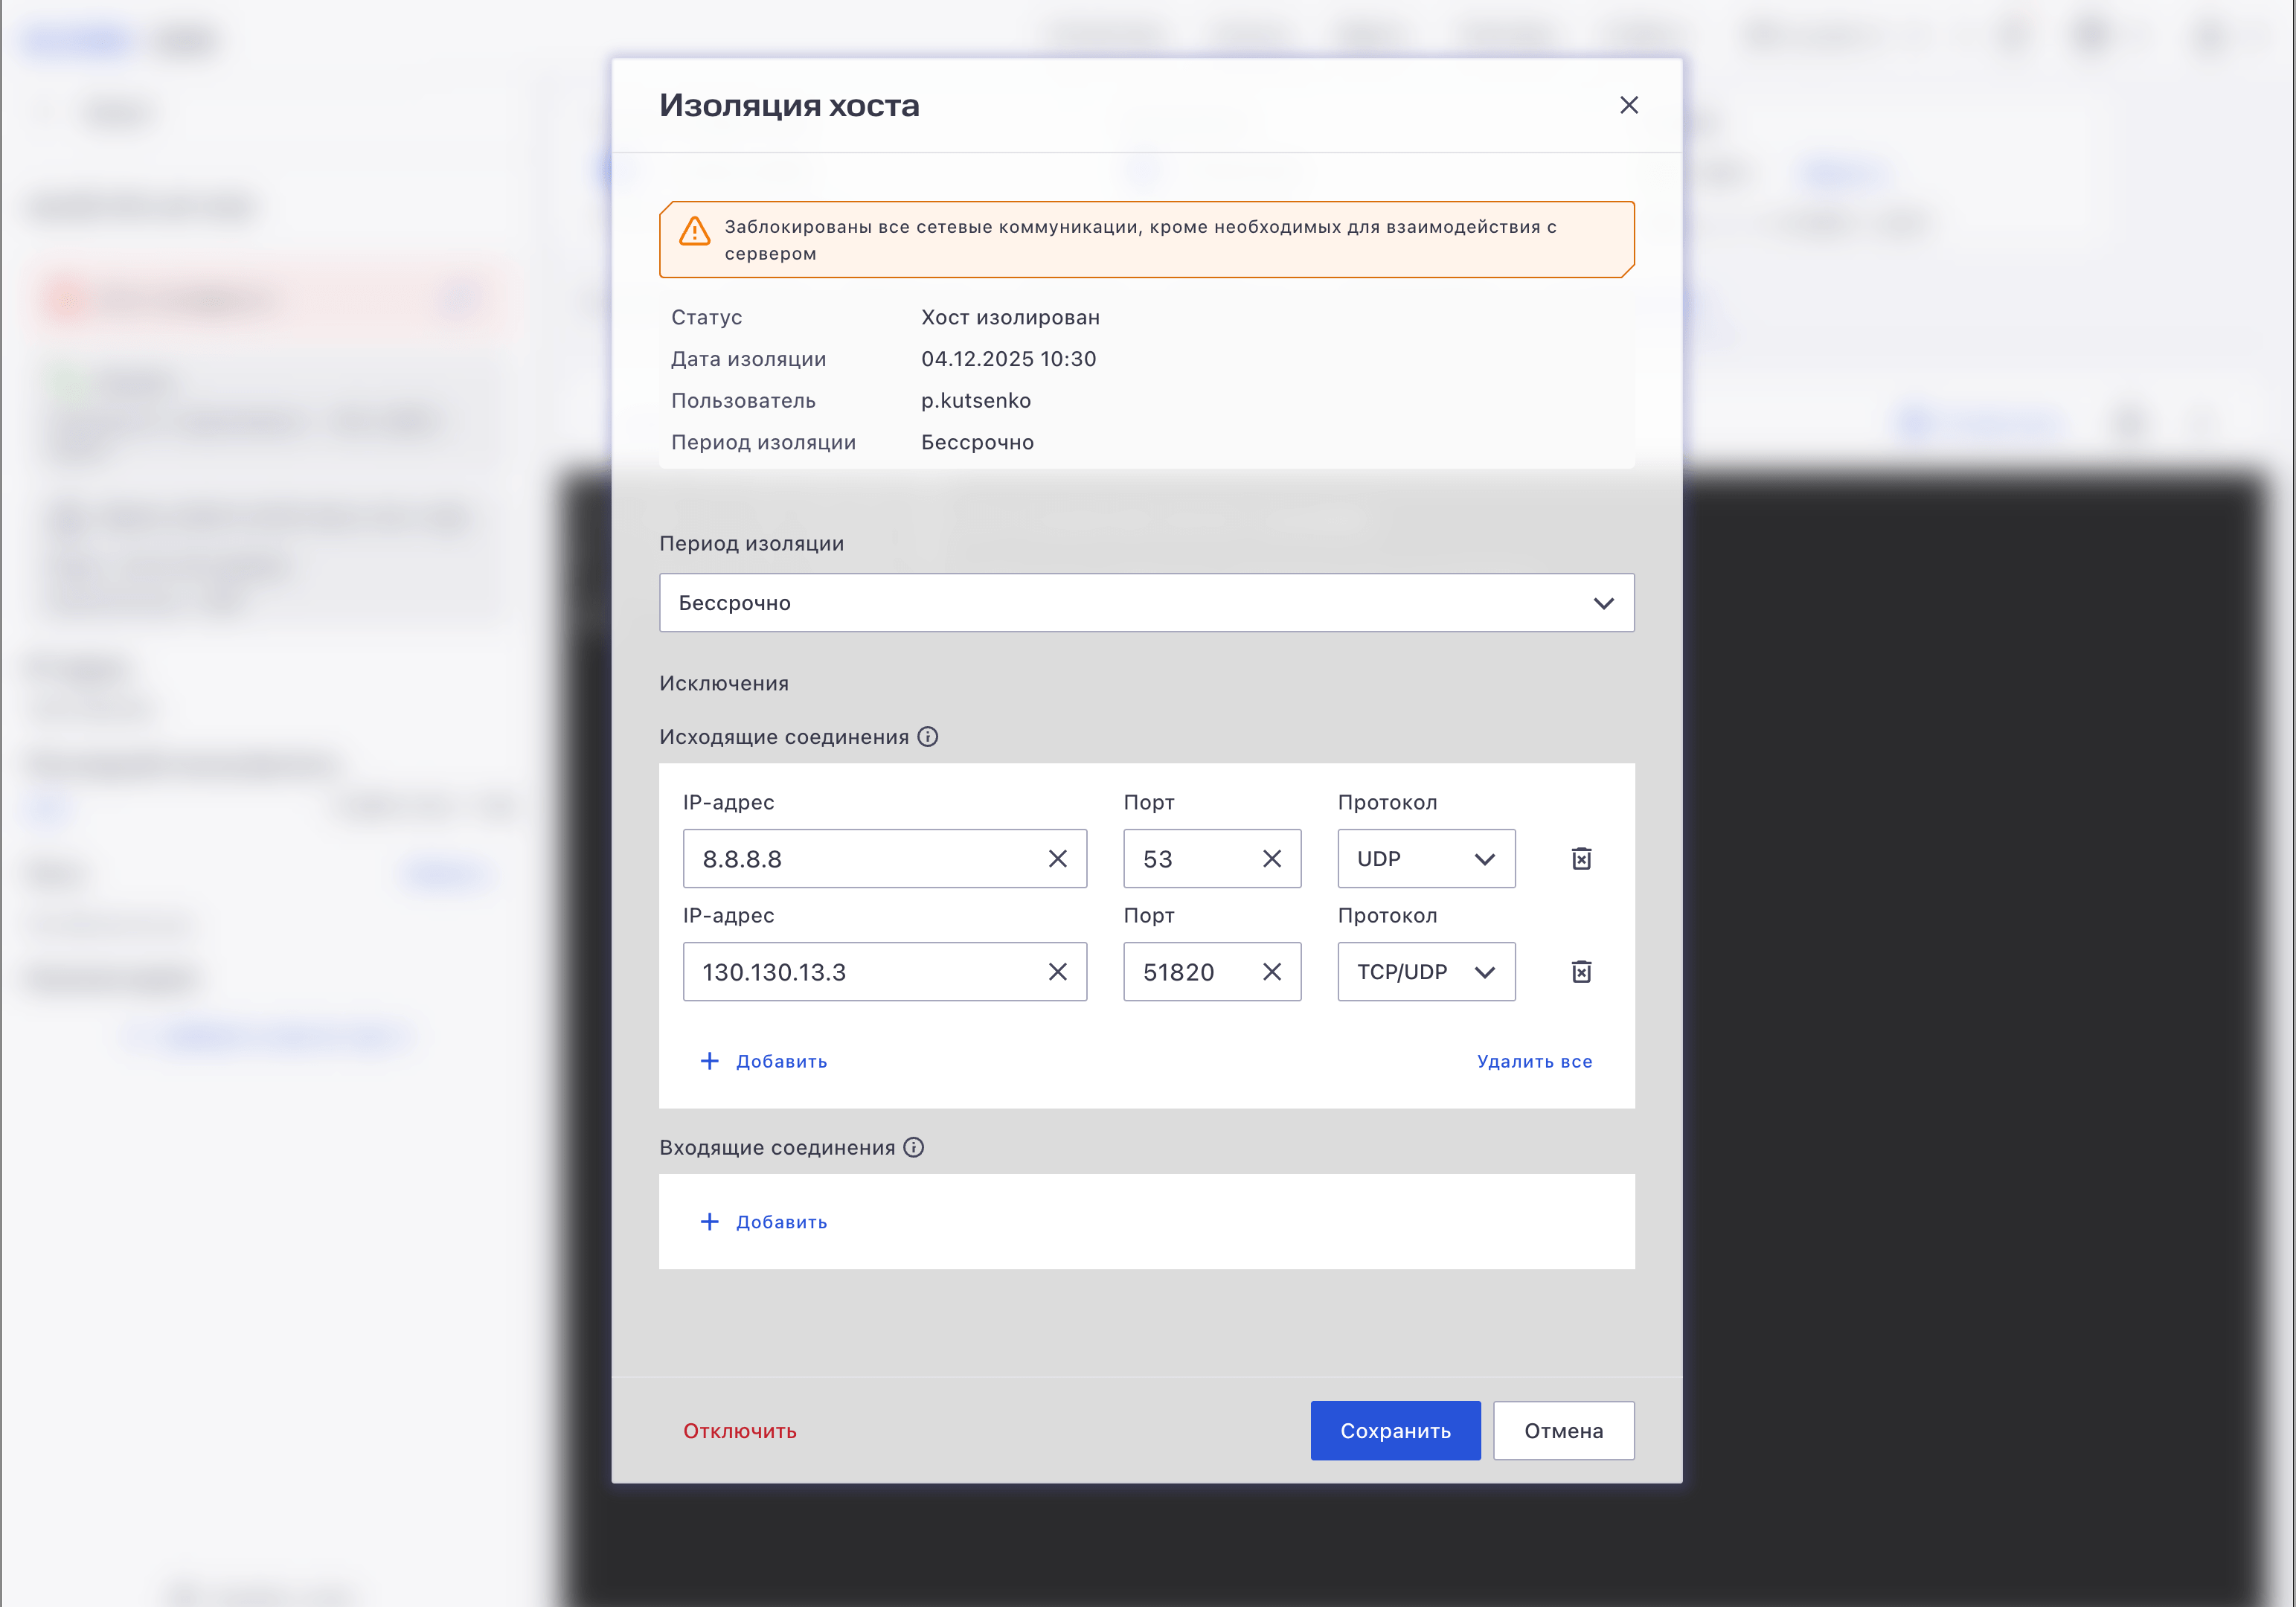
Сетевая изоляция в Linux и работа с сетевыми исключениями в Windows и Linux
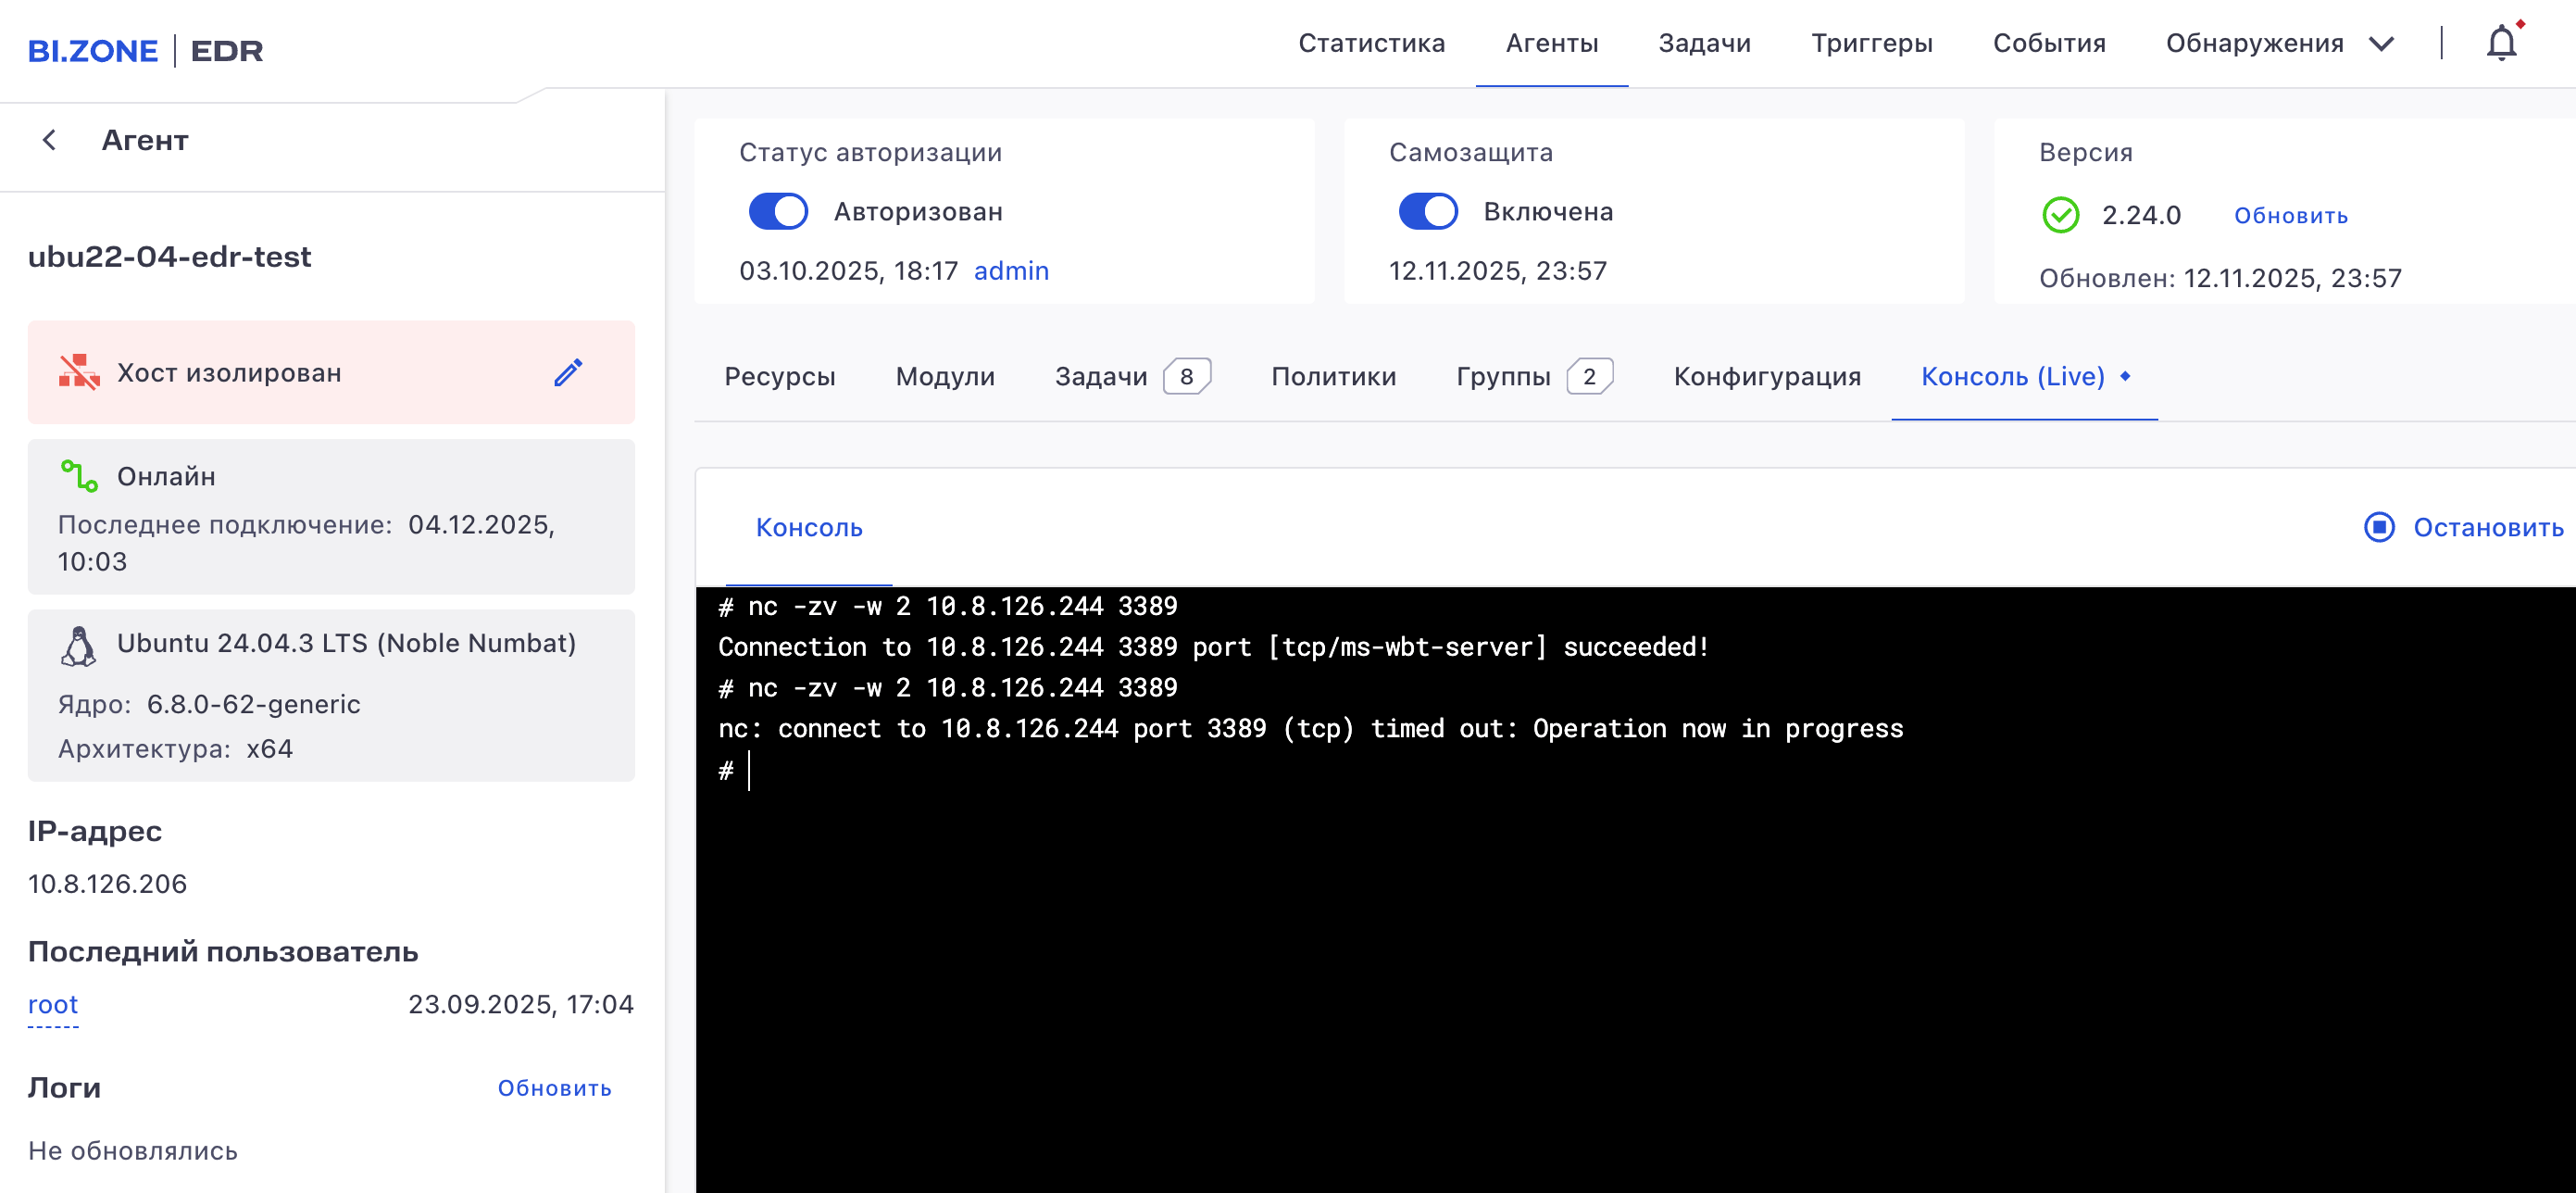
Добавление сетевой изоляции в Linux расширяет возможности BI.ZONE EDR по оперативному реагированию на инциденты в гетерогенных инфраструктурах. Теперь скомпрометированные или подозрительные Linux‑узлы могут быть мгновенно переведены в изолированный режим, что предотвращает распространение угроз. При этом сохраняется корректная работа агента и передача телеметрии. Это обеспечивает непрерывность расследования и контроль над состоянием конечной точки.

Дополнительно для Windows и Linux реализована гибкая возможность создания сетевых исключений. Она позволяет безопасно ограничивать трафик, сохраняя связь с критически важными сервисами — например, обеспечивая обновление на хостах других средств защиты или разрешая доступ с АРМ администраторов для оперативного расследования инцидентов.
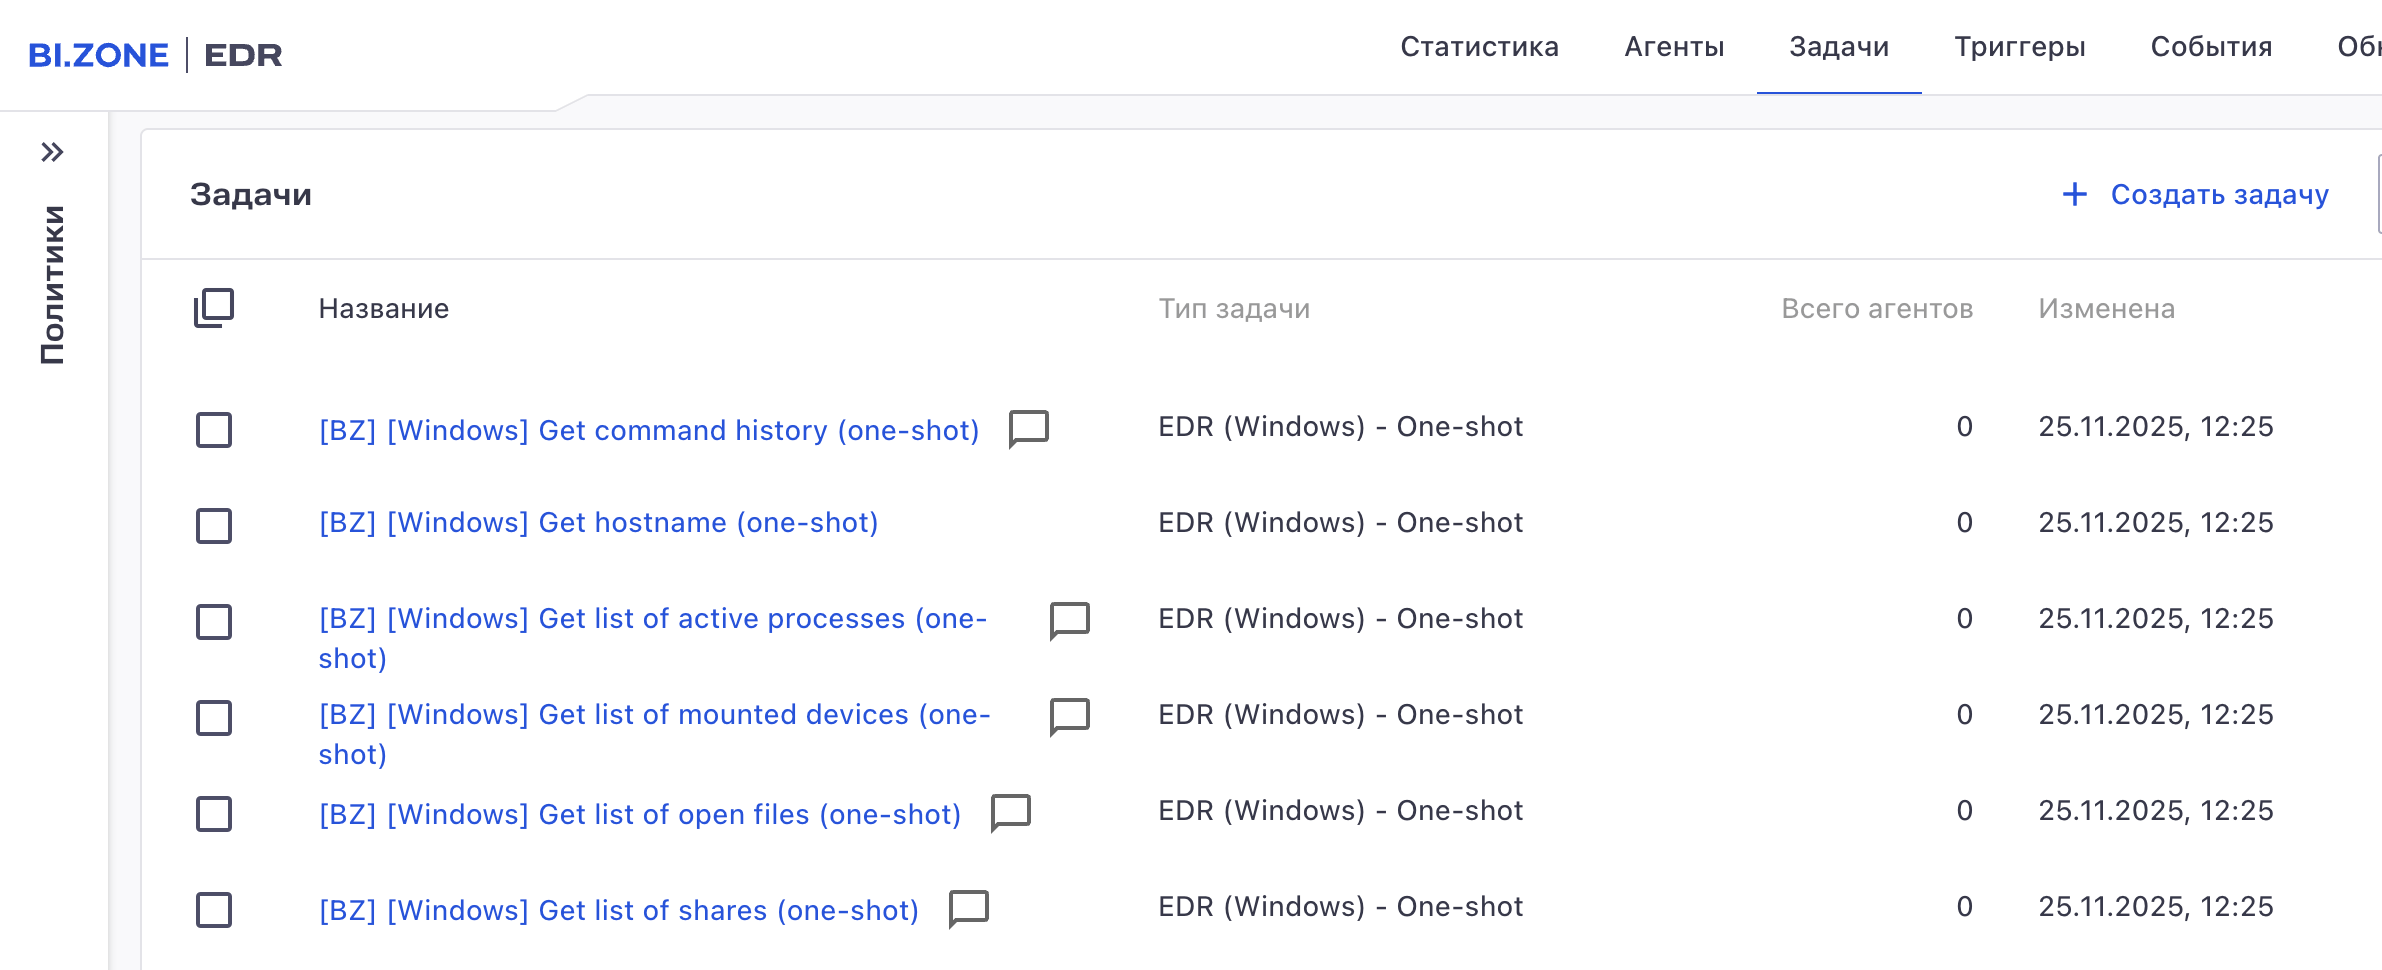
Разовые задачи в Windows
Функциональность разовых задач предоставляет аналитикам и администраторам дополнительный инструмент для точечного расследования инцидентов без необходимости создавать постоянную политику. С помощью таких задач можно оперативно собирать инвентаризационные данные — информацию о процессах, службах, сетевой активности, автозагрузке и других артефактах, критичных для оценки компрометации. Кроме того, разовые задачи позволяют запускать сканирование с использованием YARA‑правил или других индикаторов атак (IoA). Это позволяет быстрее выявлять следы злоумышленника и подтверждать инцидент. В результате команда реагирования может быстро и адресно применять нужные инструменты, сокращая время расследования и повышая точность обнаружения угроз.
Индикаторы компрометации
Добавлен новый тип источника данных — индикаторы компрометации. Это существенно упрощает работу с хешами, путями и другими артефактами, которые используются в правилах детектирования и блокировки. Теперь аналитики могут быстро и централизованно вносить IoC в систему, оперативно учитывать их в политике безопасности и автоматически использовать для обнаружения подозрительной активности. Такой подход ускоряет реакцию на угрозы и обеспечивает более точное и гибкое формирование детектов.
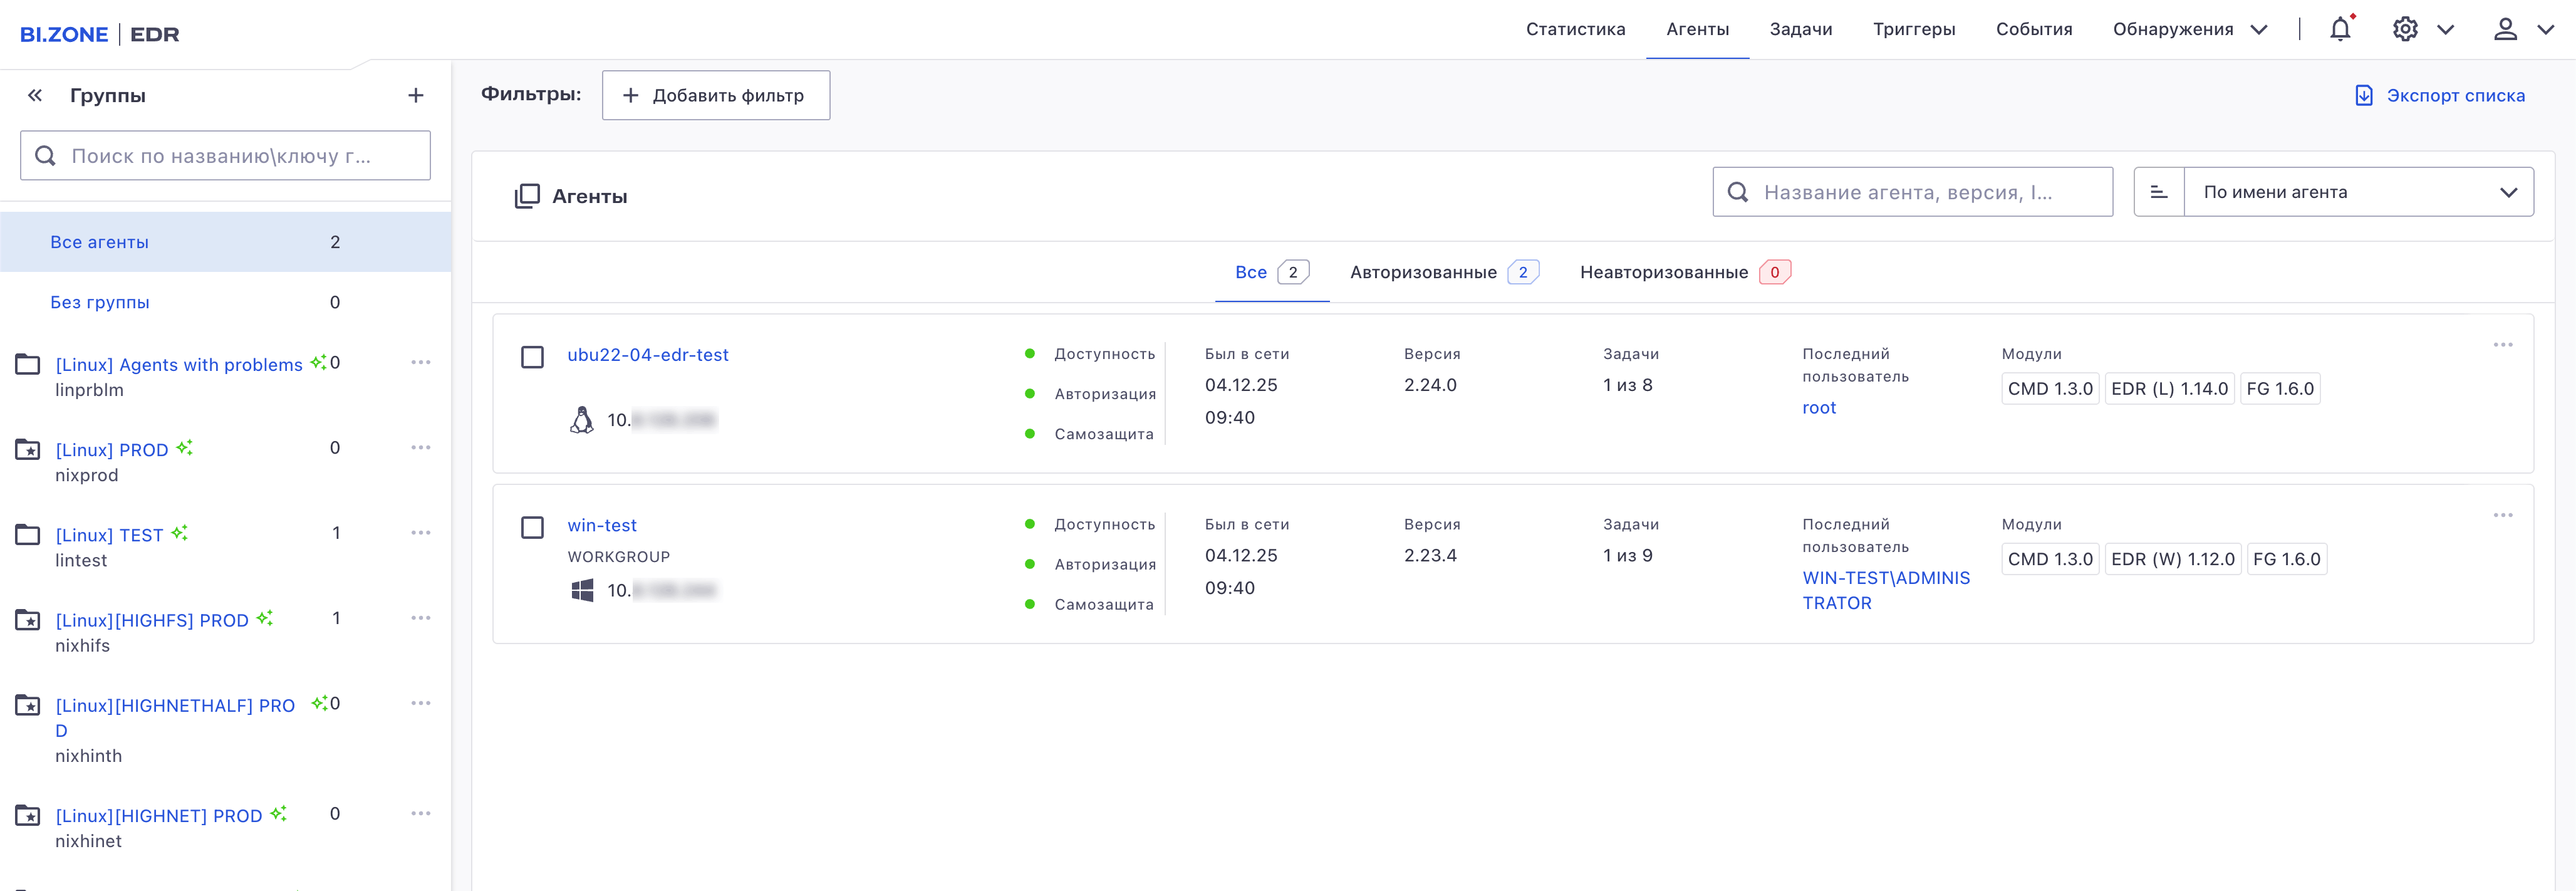
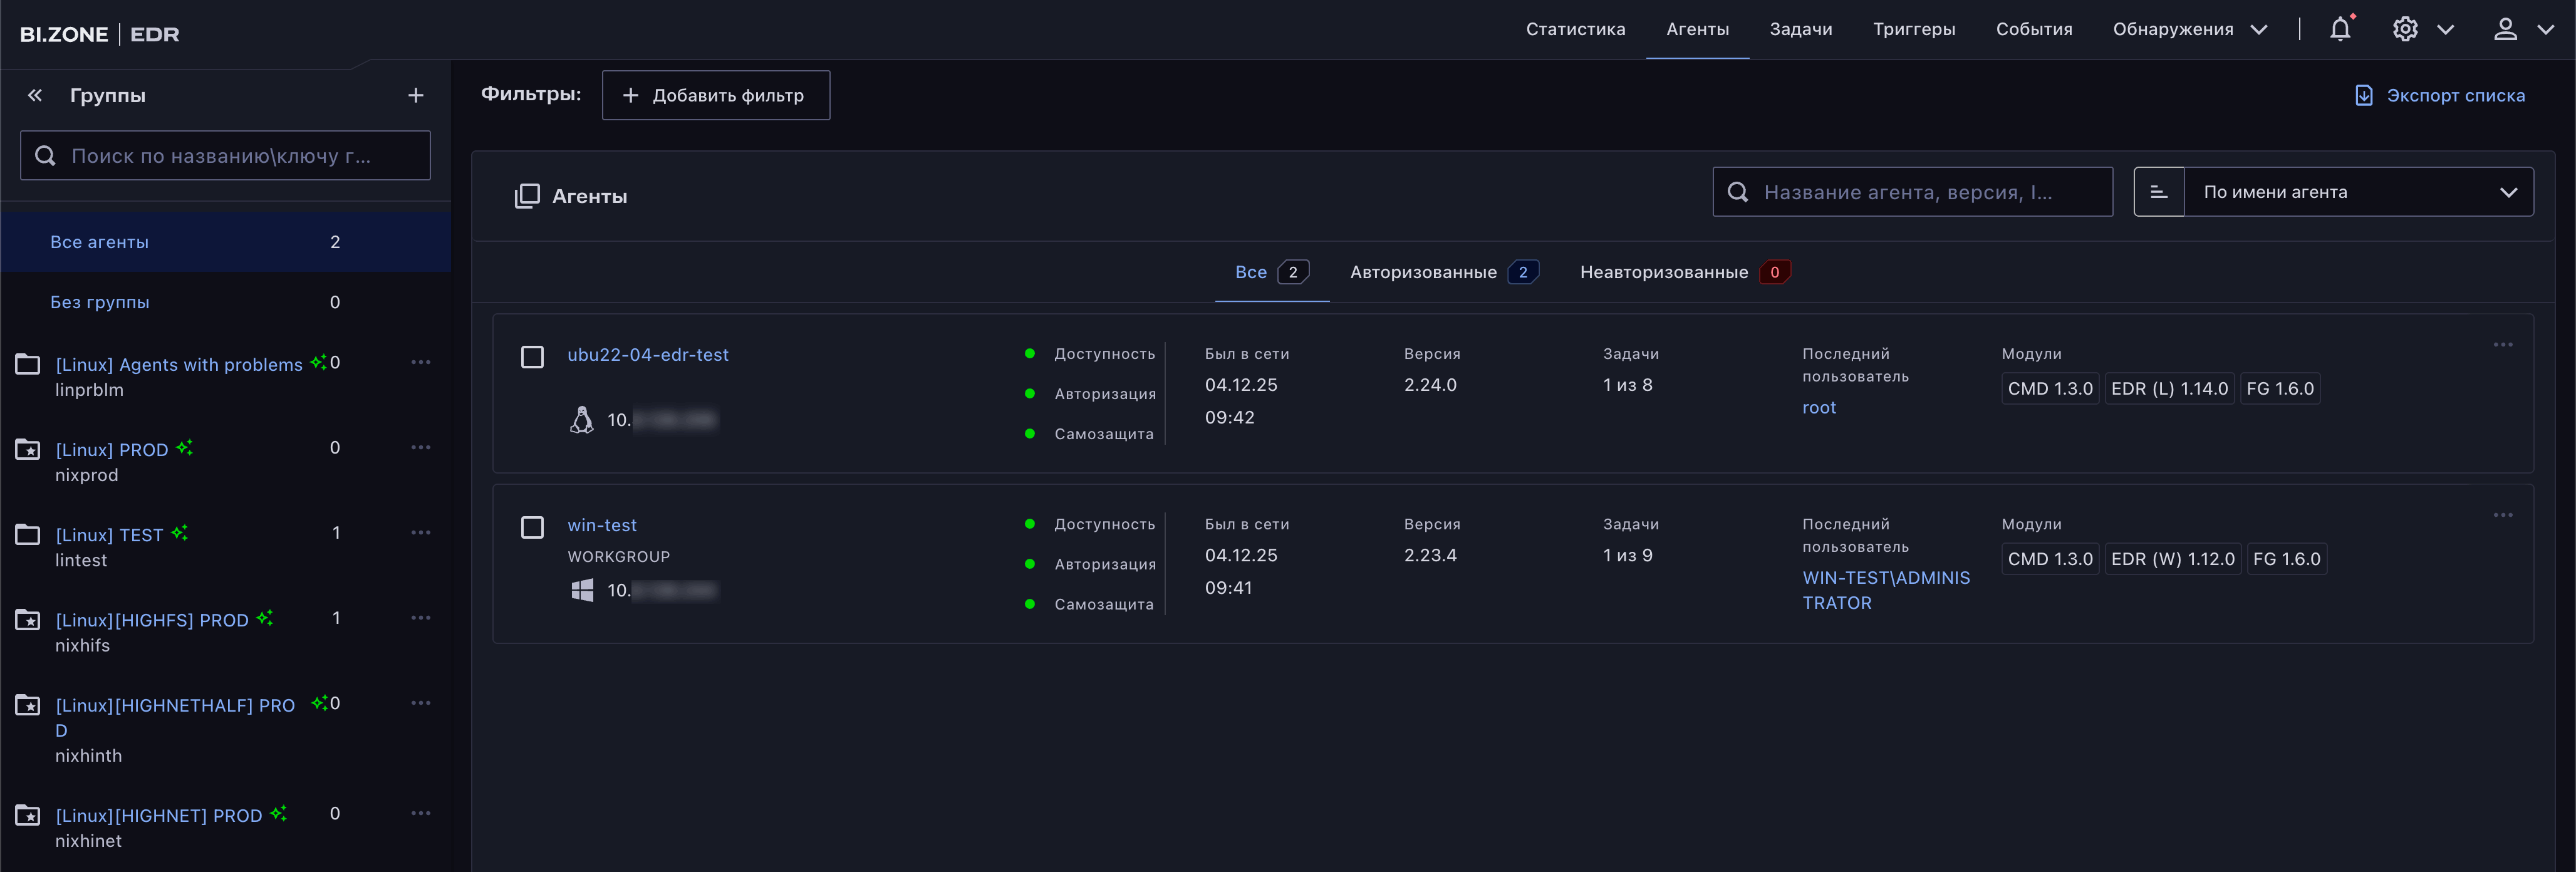
Обновление интерфейса
Улучшенная палитра цветов и переработанные элементы визуального представления делают данные более читаемыми, а навигацию — более интуитивно понятной. Дополнительно добавлена полноценная темная тема, которая снижает зрительную нагрузку при длительной работе и особенно удобна для специалистов SOC, которые работают в круглосуточном режиме. Такой редизайн повышает комфорт использования и помогает быстрее воспринимать важную информацию.
Онлайн‑документация
Доработана документация BI.ZONE EDR, чтобы работа с системой стала еще удобнее и понятнее. Теперь все руководства и описания функций доступны на портале пользовательской документации, где можно выполнять поиск по нужным темам и быстро находить подробные инструкции по работе с платформой.
Изменения телеметрии
Модуль EDR (Windows)
- В дескриптор ComObject добавлен ряд полей для детектирования новых угроз:
codeBase.raw— параметр CodeBase для COM‑серверов на базе .NET, заполняемый из ветокInprocServer32иLocalServer32(поиск производится в указанном порядке до первого найденного параметра);regKey— ветка реестра, описывающая данный COM-объект.
- В дескриптор
EndpointInfoдобавлено полеvm.type, позволяющее определить тип виртуализации, используемой на хосте. Поддерживаются следующие системы виртуализации:- VmWare
- VirtualBox
- Hyper‑V
- XEN
- QEMU
- KVM
- Добавлен новый дескриптор для описания объекта браузера
WebBrowser, являющийся расширением дескриптораApplication. - В дескрипторе
Hostизменена политика обогащения полей. Теперь при построении дескриптора адреса IPv4 и IPv6, полученные на основе предоставленного имени, записываются в новые соответствующие поляresolved.ip4иresolved.ip6. Таким образом, данные, полученные через разрешение имен, не пересекаются с данными, заданными изначально в событиях, которые как и раньше доступны в поляхip4иip6. - В типе данных
IpAddressдобавлена автоматическая нормализация адреса, заданного в представлении IPv6. - В события
RegistryKeySaveиRegistryKeyRestoreдобавлено поле thread — описатель потока‑инициатора для улучшенного детектирования сценариев удаленных атак через воздействие на реестр. - Новый источник инвентаризации
WebBrowserExtensionEnumeratorпозволяет перечислить все установленные расширения у браузеров на хосте. В рамках перечисления генерируется событиеWebBrowserExtensionFound. - В событие
ProcessAccessдобавлены следующие новые поля, позволяющие мониторить нелегитимное клонирование описателей процесса:destination— дескриптор процесса, в который был продублирован описатель;source— дескриптор процесса, из которого был продублирован описатель;useStdHandle— указывает на то, что дескриптор был продублирован как стандартный дескриптор ввода-вывода в ходе операции создания процесса.
- Добавлено новое событие
ThreadAccess, которое генерируется при открытии или дублировании описателя потока. - В провайдер ETW событий
EtwEventsProviderдобавлена поддержка нового типа данных — Stream — для описания данных, представляемых в ETW в виде последовательности байтов. - В мониторинг сетевого трафика добавлена возможность детальной настройки режимов агрегации по портам и протоколам, позволяющая отключать агрегирование по ряду портов и протоколов.
Модуль EDR (Linux)
Добавлена возможность формирования следующих событий:
NetworkConnectionDetected— cобытие генерируется провайдером ebpf при совершении TLS‑подключений;ConsoleCommandExecution— cобытие генерируется провайдером ebpf при выполнении нетривиальной (приводящей к запуску более чем 1 процесса) команды и части встроенных команд в командной оболочке bash;CRIOContainerStarted— событие генерируется при запуске нового контейнера и runtime‑обновлении конфигурации запущенного контейнера;CRIOContainerStopped— событие генерируется при полной остановке CRI‑O‑контейнера;CRIOContainerRunningFound— событие инвентаризации генерируется для каждого запущенного контейнера;CRIOContainerStoppedFound— событие инвентаризации генерируется для каждого существующего, но незапущенного контейнера.
Изменения в существующих событиях:
- В состав события
ProcessTerminateдобавлено полеProcessExitCode— статус, определяющий, как именно завершился процесс. - В случае формирования события
NetworkConnectionDetectedпровайдером ebpf при обнаружении нового сетевого SSL/TLS‑подключения к набору его полей добавляютсяNetworkTLS*:NetworkTLSJA3— JA3‑хеш отпечатка клиента, отправляемый серверу при инициации сеанса TLS для его идентификации;NetworkTLSJA3S— JA3S‑хеш отпечатка сервера, отправляемый клиенту в ответ на инициацию сеанса TLS для его идентификации в случае успешного соединения;NetworkTLSVersion— версия сервера TLS;NetworkTLSServerName— имя сервера TLS;NetworkTLSServer*— набор полей, описывающих сертификат сервера TLS;NetworkTLSClient*— набор полей, описывающих сертификат клиента TLS;NetworkTLSCipherUsed— идентификатор модели шифрования cipher suite из сообщения ServerHello в формате hex string, принятый сервером для обмена данными с клиентом;NetworkTLSEstablished— признак успешной установки соединения TLS‑handshake между клиентом и сервером;NetworkTLSResumed— признак, указывающий на возобновление ранее существующей сессии TLS между клиентом и сервером.
- В состав событий
CommandHistoryFound,ConfigurationParameterFound,LineInFileFoundдобавлена структураFileInfo. - В набор метрик
.ebpf_netсобытияEDRStatisticsдобавлены:inet*— статистика количества обработанных TCP/TLS‑пакетов;tls_pool— количество TLS‑подключений в TLS Pool.
- В набор полей с результатами сканирования YARA добавлено поле
fromCache— признак того, что структураYaraFieldsполучена из кеша (хранилища files) без фактического сканирования.
Изменения в языке выражений
Модуль EDR (Windows). cSQL
Общая функциональность
- Добавлена cSQL‑функция
compress(), позволяющая сжимать поток данных, переданный на вход. - Добавлена cSQL‑функция
decompress(), позволяющая разжимать поток данных, переданный на вход. - Добавлена cSQL‑функция
matchCidr(), позволяющая проверить вхождение переданного параметра — IP‑адреса — в заданный CIDR. - Добавлена cSQL‑функция
toTime(), позволяющая конвертировать произвольную строку, представляющую временную метку, в тип Time. Для конвертации задается шаблон форматирования исходной строки.
Функции реагирования
- Добавлена cSQL‑функция
startService(), позволяющая запускать указанный драйвер или службу Windows. - Добавлена cSQL‑функция
changeService(), позволяющая изменять настройки запуска для указанного драйвера или службы Windows.
Модуль BI.ZONE EDR (Linux). YAML
Появилась возможность сканирования объекта при помощи IoC. Для этого в язык выражений добавлены следующие функции:
iocCheckHash(hashString)— проверяет вхождения строки в один из наборов IoC с хешами MD5, SHA‑256.iocCheckString(path, [’paths_set’, ’files’])— проверяет вхождения пути в один из наборов строковых индикаторов компрометации.iocCheckFile(path)— последовательно совершает комплексную проверку файла по абсолютному пути вышеописанными функциями IoC +yaraScanFile.
Прочее
Модуль EDR (Windows)
- Реализован вывод событий в заданный файл на хосте.
- Добавлена поддержка отдельной стадии реагирования, основанной на событиях, которые сгенерированы на стадии детектирования и не отфильтрованы правилами исключений.
- Убрана избыточная диагностика ошибок в отладочном логе.
- Улучшен сбор диагностической информации из драйверов продукта.
- Улучшена диагностика проблем при установке и удалении продукта, связанных с влиянием внешнего ПО.
- Добавлен сбор дополнительной статистики о работе внутреннего конвейера обработки событий.
Модуль EDR (Linux)
- В конструкции Response добавлено новое действие
triggerInventory— запуск инвентаризации в качестве ответной реакции на принятое правилом событие. - Добавлена возможность мониторинга пользовательских команд в non‑login‑оболочках интерпретатора bash, в том числе при помощи провайдера ebpf.
- Добавлена возможность персистентного хранения результатов YARA‑сканирования:
имя хранилища hashesв секции конфигурацииstoragesизменено наfiles, теперь оно является хранилищем для хешей и результатов YARA‑сканирования файлов. - В процесс обработки событий добавлены новые стадии
«telemetry‑post‑processing»и«alerts‑post‑processing», позволяющие обрабатывать события после всех этапов фильтрации и непосредственно перед отправкой событий в приемники.
Сервер управления EDR
- Реализован механизм импорта базовых объектов в BI.ZONE EDR.
- Реализован механизм проверки списка модулей и их версий на сервере управления и агенте. При несовпадении списка на агент устанавливаются потерянные модули и их версии.
- В перечень передаваемых от агента к модулю параметров добавлено имя текущей задачи, в рамках которой запускается экземпляр модуля.
- Для разовых задач добавлена возможность указания тайм‑аута — максимального времени ожидания выполнения задачи, после превышения которого агент завершает задачу.
- Для задачи типа SIEM‑Collector реализован автоматический перезапуск в случае перезагрузки конечной точки.
- Добавлено автоматическое определение языка веб‑интерфейса BI.ZONE EDR исходя из языка браузера.
- Реализована возможность интеграции с внешними сервисами аутентификации по email.
- Появилась поддержка mTLS для внешней авторизации. При использовании mTLS необходимо настроить SSL в разделе
[oauth2]конфигурационного файла сервера управления. - Чтобы снизить потребление ресурсов СУБД, реализован механизм автоматической очистки файлов, которые не привязаны к какой‑либо задаче.
- В раздел «Журнал действий пользователей» внесены изменения:
- Добавлена возможность экспорта записей в файл формата CSV.
- Добавлено формирование записей о факте скачивания результатов задач, логов агента, файлов источников данных и файлов задач.
- Добавлено формирование записей о входе в систему пользователя с учетной записью BI.ZONE ID.
- В экспортируемый CSV‑файл со списком агентов добавлен перечень групп, в которые входят агенты.
Исправления и оптимизации
Модуль EDR (Windows)
- Оптимизирована работа BI.ZONE EDR в ряде приложений, использующих быстрый ввод‑вывод на современных устройствах (включая NVMe‑диски).
- Оптимизировано получение данных в полях дескриптора
Host. Особое внимание уделено эффективному получению данных при наличии проблем с сетевыми настройками на хосте. - Оптимизирован расчет хешей на современных процессорах.
- Ускорено получение информации по подписям PE‑EXE‑файлов.
- Источник данных
FilеОbserverв режиме перечисления файлов на больших папках теперь находит все файлы. - Исправлена ошибка, при которой в событии
ProcessStartв ряде случаев (при некоторых целенаправленных сценариях атак) не всегда верно заполнялось полеcmdLine. - При использовании cSQL‑функции
renameRegistryKey()для ключа с ограниченным доступом после переименования теперь не изменяются права. - Исправлена ошибка, из‑за которой в дескрипторе
Hostне происходило разрешение DNS‑имен для IPv4‑mapped‑IPv6‑адресов. - Для сетевых событий при активности на loopback‑интерфейсе с нестандартным адресом теперь происходит корректное обогащение других полей.
- Исправлена ошибка, из‑за которой при наличии некоторых критических ошибок в фиде cSQL задача все равно стартовала с неполной конфигурацией.
- В серверных ОС при инвентаризации пользователей домена больше не происходит падение процесса LSASS.
- Исправлена ошибка, из‑за которой неверно строился SDDL для объектов системы, у которых есть атрибуты
ObjectTypeиInheritedObjectType. - При извлечении атрибутов
VERSIONINFOиз PE‑файлов теперь всегда используется верная локаль. - При инвентаризации групп пользователей в доменной группе больше не появляются локальные пользователи.
- При вызове cSQL‑функций
deleteService(),stopService(),createRegistryKey()и некоторых других теперь всегда корректно заполняется полеmaskс результатами проделанных операций. - В дескрипторе
WmiEventFilterтеперь присутствует обязательное поле namespace, даже если оно не было задано при создании фильтра. - В событиях от Windows Event Log Monitor при перерегистрации провайдера в процессе работы EDR больше не появляются ошибки при доступе к атрибутам поля
eventData. - Исправлена ошибка, при которой в некоторых случаях не происходило получение поля
nbNameв дескриптореHost. - Установка/удаление EDR происходит корректно, даже если предыдущая версия не была корректно удалена.
- Исправлена ошибка, при которой для некоторых служб при активности от них не заполнялось поле
serviceв соответствующем событии. - Теперь всегда корректно отправляется событие
FileChangeпри мониторинге файлов, спроецированных в память. - В отладочном логе больше не наблюдаются ошибки, если на хосте отключена служба mpssvc (брандмауэр Windows).
- Исправлены потенциальные ошибки при обработке IUM‑процессов.
- Исправлена ошибка, при которой не завершалась задача EDR, если в рамках нее запущена инвентаризация с использованием
RegistryObserverилиFileObserverприrepeatPeriod=‑1и отключенном мониторинге. - Для событий, генерирующихся на основе
RegistryKeySecurityChange(RegistryKeyAceAdd,RegistryKeyAceDeleteи т. п.), теперь работает опция(SET OPTION)включения сбора данных по сервисам — поляservice. - В событиях мониторинга на основе
FileObserverиRegistryObserverтеперь доступно полеservice. - Исправлено падение EDR при некоторых настройках
CommandOutputEnumerator.
Модуль EDR (Linux)
- Усилена функциональность провайдера audit следующим образом:
- модуль при работе audit в режиме shared теперь всегда добавляет свои правила LAF в начало списка правил и удерживает их в этой позиции;
- при использовании режима
exclusiveEDR реагирует не только на удаление собственных правил LAF, но и на добавление любых чужих правил, удаляя все, что не является его правилами.
- Улучшена работа секции
watchFilesпри явном указании или получении от провайдера инвентаризации путей со ссылками на файловые объекты. - Добавлены правила (само‑)защиты процесса EDR от внешнего воздействия (для работы требуется агент версии 2.24.0 или старше).
Сервер управления EDR
-
В механизм работы компонента выявления уязвимостей внесены улучшения:
- повышена точность распознавания версий ПО;
- в логи добавлен вывод идентификатора уязвимостей на случай, если распознать версию ПО не удалось.
- Чтобы снизить нагрузку на сервер, оптимизирован процесс обновления карточки агента после перевыпуска промежуточного сертификата.
- Добавлена возможность текстового поиска в поле «Тип содержимого» при добавлении нового источника данных.
- Добавлена поддержка Apache Kafka версии 4.0.
- Теперь учитывается фильтр «Последнее подключение» при выполнения массовых действий над агентами (назначение группы, деавторизация и т.д.).
- Больше не возникает критическая ошибка сервера управления, связанная со сбором метрик системой мониторинга Prometheus.
- Исправлена ошибка, при которой групповая задача на авторизацию могла назначаться на агент (при добавлении агента в группу по условию), но при этом не запускаться.
- Больше не возникает ошибка, при которой могли отображаться пустые имена агентов в общем списке раздела «Агенты».
- Исправлена ошибка, из‑за которой в редких случаях при создании мультишаговой задачи c модулями EDR, Command line, File grabber в веб‑интерфейсе мог отображаться белый экран без возможности дальнейшего редактирования задачи.
- Больше не происходит задвоенная загрузка файлов для задачи типа File grabber — File upload.
- Во время редактирования параметров задачи теперь нельзя изменить сам инструмент.
- Во время автоматической очистки теперь корректно удаляются офлайн‑агенты, ранее отмеченные в веб‑интерфейсе сервера управления как удаленные.
- Находящиеся в процессе обновления модули больше не пропадают из карточки агента в веб‑интерфейсе BI.ZONE EDR.
- В веб‑интерфейсе для мультишаговой задачи EDR теперь верно отображается выбранный топик Apache Kafka.
- Условия для автоматического добавления агентов в динамических группах теперь корректно срабатывают.
Агент управления EDR
- Добавлено сообщение об ошибке при использовании неверного токена самозащиты в командной строке (через утилиту bzsencli).
- Изменены параметры фильтрации пользователей конечной точки под управлением ОС Linux для отображения в веб‑интерфейсе BI.ZONE EDR.
- В интерфейсе агента на конечной точке исправлено некорректное отображение статусов подключения к серверу, самозащиты и сетевой изоляции.
- Обновлены иконки в интерфейсе агента на конечной точке.
- При обновлении модуля ZTNA на агенте теперь корректно обновляется его интерфейс.
- Агент теперь может устанавливать связь с сервером при нескольких IP‑адресах для одной DNS‑записи.
- При попытке удаления и при включенной самозащите агент в ОС Linux больше не переходит в неработоспособное состояние.
- Исправлена ошибка, при которой неавторизованный агент мог циклически перезапускаться при отсутствии связи с сервером управления.
- Могла возникнуть рассинхронизация ожидаемого и реального статуса самозащиты, что могло влиять на установку, обновление и удаление модулей.
- Повторный запуск инсталлятора агента с ключом группы теперь не завершается с ошибкой.
- В области уведомлений ОС Windows теперь корректно отображается иконка агента.
- Правила защиты теперь всегда применяются при установке модуля в ОС Linux.
Июнь 2025 г. | Версия 1.38
Система стала более интуитивно понятной для пользователя. Среди ключевых нововведений — AI-ассистент BI.ZONE Cubi для написания запросов, отображение правил детектирования и настройка исключений прямо в интерфейсе с помощью конструктора. Теперь доступны детектирование уязвимостей в модуле Threat Prediction, защита технологического сегмента с помощью модуля АСУ ТП, самозащита Linux-агентов и другие функции, а также исправлены ошибки.
Состав релиза BI.ZONE EDR 1.38:
- сервер управления EDR 1.38;
- агент управления EDR 2.23;
- модуль EDR (Windows) v1.12;
- модуль EDR (Linux) v1.12;
- модуль EDR (macOS) v1.6;
- модуль ICS/IoT Security v1.0.
AI-ассистент BI.ZONE Cubi
Он помогает при написании поисковых запросов в хранилище телеметрии BI.ZONE EDR, чем упрощает работу специалистов по безопасности. Благодаря помощнику можно формулировать сложные запросы на естественном языке. Это снижает нагрузку на пользователей, позволяя строить поисковые запросы без глубокого изучения синтаксиса запросов или структуры данных. Ассистент позволяет быстрее находить нужную информацию среди большого объема телеметрии, повышает эффективность расследований и минимизирует вероятность ошибок.

AI-ассистент BI.ZONE Cubi
Отображение правил детектирования в интерфейсе
Эта функциональность повышает прозрачность и управляемость системы безопасности: пользователь видит, какие угрозы и события отслеживаются. При отображении правил доступны фильтры, а также сортировка по тактикам и техникам MITRE ATT&CK, уровню важности, наличию исключений и другим параметрам. Это облегчает поиск нужных правил и ускоряет работу с ними.

Отображение правил детектирования в интерфейсе
Создание исключений через конструктор
Теперь аналитики могут быстро и удобно настраивать правила под особенности инфраструктуры, исключая ложные срабатывания и разрешая легитимные процессы. Это снижает нагрузку на отдел кибербезопасности и повышает эффективность реагирования на инциденты.

Создание исключений через конструктор
Детектирование уязвимостей в модуле Threat Prediction
Стало еще проще выявить и устранить слабые места в инфраструктуре, которые злоумышленники могли использовать для атаки. Раньше модуль Threat Prediction отслеживал небезопасные настройки, а теперь пользователям доступно детектирование уязвимостей на основе нашей собственной базы. Она включает сведения с портала BI.ZONE Threat Intelligence и содержит все важное о найденных уязвимостях, в том числе информацию, какие кибергруппировки их эксплуатируют. Такой подход позволяет быстро оценивать критичность угроз и принимать меры по их устранению.

Детектирование уязвимостей в модуле Threat Prediction
Модуль АСУ ТП
Новый модуль BI.ZONE EDR усиливает защищенность технологического сегмента. Также он обеспечивает постоянный мониторинг инцидентов и реагирование на них на рабочих станциях и серверах по управлению технологическими процессами. Модуль поддерживает анализ небезопасной конфигурации в таких системах, как WinCC и MasterSCADA. Благодаря этому он своевременно выявляет и устраняет уязвимости, связанные с неправильными настройками, снижая риск несанкционированного доступа и саботажа. Это особенно важно для критической инфраструктуры, где любые сбои могут привести к серьезным последствиям для производства.

Модуль АСУ ТП
Самозащита Linux
Теперь злоумышленники не смогут отключить BI.ZONE EDR или изменить его работу, даже если получат доступ к этому решению. Благодаря самозащите BI.ZONE EDR работает надежно и непрерывно, а также сохраняет эффективность в условиях целенаправленных атак. Это критически важно для обеспечения безопасности корпоративных Linux-сред.

Самозащита Linux
Прием телеметрии от агента, работающего в режиме portable
Теперь получить информацию о событиях безопасности на конечных устройствах можно без установки полноценного агента. Функциональность не предоставляет инструментов для расследования инцидентов и реагирования на них, но позволяет централизованно собирать данные о потенциальных угрозах, подозрительной активности и состоянии защищенности устройства. Это важно для мониторинга безопасности и своевременного обнаружения инцидентов в средах, где невозможна установка полноценного EDR-агента, а также для расширения видимости происходящего в разных частях инфраструктуры.
Графический интерфейс на macOS и отображение задач
на агенте
Эта функциональность делает работу пользователя более удобной и эффективной. Отображение задач на агенте обеспечивает прозрачность выполняемых операций, а также помогает отслеживать активные процессы и статус заданий. Это важно для своевременного выявления и устранения угроз, а также для аудита и анализа действий на защищаемых устройствах.

Отображение установленных модулей

Отображение установленных модулей
Изменения телеметрии
Модуль EDR (Windows)
- В дескриптор
Hardwareinfoдобавлено полеbios.serialNumberдля получения серийного номера BIOS. - Дескриптор
IpInterfaceрасширен новыми полями.
Модуль EDR (Linux)
Добавлена возможность формирования событий при использовании провайдера ebpf:
FileCreate— при создании жесткой или символьной ссылки;FileRename— при переименовании символьной ссылки;FileDelete— при удалении символьной ссылки;ProcessUIDChange— при изменении UID-процесса;ProcessGIDChange— при изменении GID-процесса;ProcessSessionChange— при создании новой группы процессов при помощи системного вызоваsetsid.
При использовании провайдера eBPF для получения событий ProcessCreate
в наборе полей с информацией о процессе, породившем событие, доступно поле
ProcessImageFromOverlayFs. Это признак запуска процесса из файла, созданного во время
работы контейнера.
Изменения в языке выражений
Модуль EDR (Windows). cSQL
Добавлены общие cSQL-функции:
entropy()— вычисляет значение энтропии входных данных;toBase64()— преобразует произвольный поток данных в строку в кодировке base64;fromBase64()— преобразует строку в кодировке base64 в поток данных;getEnvData()— позволяет получить заданную по имени переменную окружения у указанного процесса;getHardwareInfo()— позволяет получить дескрипторHardwareInfoс информацией об оборудовании хоста.
Добавлены cSQL-функции реагирования:
deleteSchedulerTask()— удаляет задачу планировщика Windows;disableSchedulerTask()— отключает задачу планировщика Windows;deleteSchedulerTaskItem()— удаляет заданный элемент в существующей задаче планировщика Windows;deleteService()— удаляет заданную зарегистрированную службу или драйвер Windows;stopService()— останавливает заданную зарегистрированную службу или драйвер Windows.
Модуль EDR (Linux). YAML
В набор возможностей встроенных функций языка выражений добавлены функции:
setVariable— устанавливает значение глобальной переменной с заданным именем;getVariable— возвращает содержимое предварительно установленной глобальной переменной;toSaltpack— шифрует переданные данные в соответствии с форматом Saltpack signcryption;inCIDR— проверяет соответствие IP-адреса одной из предопределенных масок подсетей;getGuid— генерирует случайную строку в формате UUIDv4.
В набор функций, доступных при выполнении действий реагирования (response),
добавлена функция eventToMap. Она преобразует сырое событие в объект типа map, аналогичный
JSON-объекту, получаемому при отправке этого события.
Модуль BI.ZONE EDR (macOS). YAML
В набор встроенных функций языка выражений добавлены функции:
setVariable— устанавливает значение глобальной переменной с заданным именем;getVariable— возвращает содержимое предварительно установленной глобальной переменной;toSaltpack— шифрует переданные данных в соответствии с форматом Saltpack signcryption.
В набор функций, доступных при выполнении действий реагирования (response), добавлена функция eventToMap. Она преобразует сырое событие в объект типа map, который аналогичен JSON-объекту, получаемому при отправке этого события.
Прочее
Модуль EDR (Windows)
- Улучшен механизм диагностики утечек памяти.
- Улучшен механизм ротации логов EDR для повышения качества сбора диагностической информации.
- Улучшена фильтрация некоторых ошибок в отладочных логах.
- Убраны ошибки в отладочном логе формата EDR:
Fail to create WMI objeсt... - Добавлена дополнительная диагностическая информация при ошибках открытия файлов.
- Улучшена диагностика места ошибки при загрузке некорректного cSQL-фида.
- Улучшена диагностика ошибок получения данных из ETW-событий при ошибках в типе данных.
- Из диагностических логов убраны ожидаемые ошибки обработки данных.
- Улучшено логирование стадий обработки событий.
- При обновлении модуля теперь не удаляются данные о запуске его прошлых версий, что облегчает диагностику проблем.
- Добавлено персистентное сохранение данных о предыдущем запуске сессий инвентаризации для оптимизации процесса сбора данных.
Модуль EDR (Linux)
- Функциональность
watchFilesпровайдераinventoryNGтеперь поддерживает пути, начинающиеся с символа~. - Добавлена возможность использования глобальных переменных, доступных из различных частей конфигурационного файла и применяемых, например, для оптимизации вычислений в правилах и сохранения контекста между ними.
- В конструкции
Responseдобавлено новое действиеwriteFile— запись предопределенных данных в локальный файл по абсолютному пути в качестве ответной реакции на принятое правилом событие.
Модуль EDR (macOS)
- Функциональность
watchFilesпровайдераinventoryNGтеперь поддерживает пути, начинающиеся с символа~. - Добавлена возможность использования глобальных переменных, доступных из различных частей конфигурационного файла и применяемых, например, для оптимизации вычислений в правилах и сохранения контекста между ними.
- В конструкции
Responseдобавлено новое действиеwriteFile— запись предопределенных данных в локальный файл по абсолютному пути в качестве ответной реакции на принятое правилом событие.
Сервер управления EDR
- В веб-интерфейсе сервера теперь отображается FQDN (fully qualified domain name) вместо hostname (имя хоста) в качестве имени агента.
- Реализована возможность выполнения запросов к хранилищу телеметрии и сервису обработки обнаружений с использованием API-токена.
- Для Apache Kafka в составе BI.ZONE EDR добавлена поддержка аутентификации с использованием SASL (simple authentication and security layer).
- Добавлен механизм дедупликации файлов, загружаемых в BI.ZONE EDR. После обновления до версии 1.38 для дедупликации файлов может потребоваться некоторое время.
Исправления и оптимизации
Модуль EDR (Windows)
- При передаче пути к именованному каналу в
FileObserverработа больше не завершается. - Теперь в событие
BitsJobCreateвсегда поступает информация о процессе-инициаторе. - В событиях
FileMoveиDirectoryMoveполе origPath отображается корректно. - cSQL-функции
split()иsize()корректно работают при использовании с мультибайтными UTF-8-строками. FileObserverкорректно работает при использовании путей с префиксом \\?\.RegistryObserverкорректно работает с символом экранирования.- Всегда поступает событие
WinSubscriptionAdd. - В
OsInfo.serverOptionsна Windows Server 2008 R2 возвращаются заполненные данные. - В
IpInterface.device.modelвозвращаются заполненные данные для всех устройств. - Процесс EDR при обработке асинхронного ввода-вывода больше не завершается.
- В событии
ProcessCreateвсегда отображаются верные значения поляcallTrace. - Для неподдерживаемых видов ACE строится корректный SDDL.
- В
WelMonitorверно обрабатывается параметрinitPosition. - Для инвентаризационных источников, а также
WelMonitorи WmiMonitor корректно завершается перечисление объектов, даже если для них изменился параметрonlyInventorization. - Даже если на хосте отключена служба планировщика, задача EDR запускается.
- Можно получить поле
Process.cmdLine.raw, даже если на момент обработки правила процесс уже завершился. - При переименовании файла не теряется привязанный к нему контекст с переменными, установленными пользователем.
- В правилах cSQL корректно обрабатываются переменные окружения, содержащие символ в конце.
- cSQL-функция
split()не отрезает лишние данные при использовании мультисимвольных разделителей. - Работает драйверная фильтрация для событий
FileOwnerChange,DirectoryOwnerChange,FilePrimaryGroupChangeиDirectoryPrimaryGroupChange. - Поступает событие
RegistryKeyAceAddдля объектов с нулевым DACL. - cSQL-команда DROP обрабатывает событие в случае явного указания приемника.
- Сессия инвентаризации источника
CommandOutputEnumeratorзапускается, даже если в параметрах указана неверная команда. - Запускается утилита сбора диагностики
bzsenedrbb.exeна ОС Win7×64. - Событие
FileReadпоступает для любых попыток чтения, а не только для успешных операций чтения. - Корректно заполняется поле с названием файла в мониторинге файловых операций, даже если использовались старые имена DOS-compatible (8-3).
- Событие
FileChangeприсутствует при открытии файла с перезаписью содержимого. - Событие
ServiceStopвсегда поступает. - Событие
ObservedRegistryValueNotFoundпоступает, даже если в имени значения реестра есть знак процента. - В событии ProcessModuleLoad на Windows 7 можно получить обогащенную информацию.
- Обновлены версии внешних библиотек для устранения обнаруженных в них потенциальных уязвимостей.
- Поле
bytesCountдля событияFileChangeвсегда считается корректно. - cSQL-оператор присваивания (:=) возвращает результат, что позволяет использовать его в транзитивных цепочках присваивания.
- Включается сбор стеков для событий
FileOwnerChange,DirectoryOwnerChange,FilePrimaryGroupChange,DirectoryPrimaryGroupChange,FileAceAdd,FileAceDelete,FileAceChange,DirectoryAceAdd,DirectoryAceDeleteиDirectoryAceChange. - Больше не наблюдается повышенное потребление CPU при получении данных модулей процесса.
- Сохраняется время последней сессии инвентаризации, даже если для источника данных указан
repeatPeriod = —1. - В настройки динамической конфигурации для событий
ThreadCreateиThreadAccessдобавлена настройка-флагdropSelfActivity. Она позволяет включать отсылку событий, если активность была порождена из потока в нецелевом процессе. По умолчанию эта оптимизация отключена для обратной совместимости, однако ее можно использовать для оптимизации потока событий. - Оптимизировано потребление памяти при работе в системах, интенсивно создающих новые процессы.
- На 30–50% ускорено чтение событий из
Windows Event Log. - Оптимизированы операции по получению данных о потоках операционной системы.
- Оптимизирован резолвинг DNS-имен в высоконагруженных системах.
- Оптимизирована работа BI.ZONE EDR при массовом получении данных по процессам.
- Оптимизирован процесс получения данных по пользователям в высоконагруженных системах.
- Для источника
FileObserverоптимизирован перебор файлов со сложными масками путей. - Улучшена эффективность получения поля
denyPasswordChangeв событииDomainUserFoundдля хостов на доменах. - Оптимизировано кеширование данных о пользователях для ускорения получения данных на серверах.
- Оптимизировано получение поля
ProcessStatistic.threadCount. - Оптимизировано получение данных о процессах при мониторинге событий.
Модуль EDR (Linux)
- Поле
ProcessImageдля процессов, запущенных из memory-mapped-файлов, в провайдереeBPFтеперь заполняется аналогично событию, полученному при помощи провайдера kprobe. - Исправлена ошибка, в редких случаях приводившая к некорректному заполнения родительского процесса во всех событиях.
- Исправлено вычисление хешей процессов, запущенных внутри контейнеров.
- Повышена стабильность обогащения сетевых событий провайдера
bpfинформацией о процессе. - Содержимое персистентных хранилищ модуля начиная с этого релиза будет сохраняться в процессе обновления до следующей версии.
- Кеш запущенных процессов будет удаляться с диска после его загрузки перезапущенным модулем.
Сервер управления EDR
- При создании задачи больше нельзя выбрать источник данных одного типа (базовые правила, дополнительные правила и т. д.) несколько раз.
- В веб-интерфейсе всегда отображаются результаты запуска для задач типа
Command line. - Больше не возникает ошибка при смене языка в веб-интерфейсе для доменного пользователя.
- Корректно осуществляется миграция базы данных вниз с использованием утилиты
bzmigratorпри нестандартной схеме базы данных (отличной от public). - В разделе «Токены самозащиты» отображается активный токен.
- Можно удалить группу, которая выступает главной хотя бы для одного агента.
- Можно удалить с сервера деавторизованные агенты с привязанными ранее политиками и задачами.
- Корректно устанавливается LiveCMD-соединение во вкладке «Консоль (Live)» в веб-интерфейсе.
- Файлы модулей корректно загружаются через API.
- Оптимизировано взаимодействие сервера с СУБД для снижения потребления ресурсов процессора.
- Оптимизировано удаление политик через веб-интерфейс сервера. Удаленные политики больше не хранятся в базе данных PostgreSQL.
- Оптимизировано создание ролей через API. Теперь в веб-интерфейсе BI.ZONE EDR для созданной через API роли отображаются не только доступные права, но и запрещенные.
Агент управления EDR
- Исправлено длительное завершение службы агента при перезагрузке или выключении конечной точки.
- Доработано логирование агента. Теперь изменение уровня логирования также затрагивает уровень логирования GUI-агента.
- Доработана процедура удаления старых версий модулей. Теперь модуль можно удалить даже при отсутствии uninstall-скрипта и наличии ошибок в скрипте.
- Улучшено управление самозащитой. Во внутреннем хранилище агента теперь находится актуальный и неизменный список правил для самозащиты.
Февраль 2025 г. | Версия 1.37
В BI.ZONE EDR обновился раздел с просмотром событий с агента. В EDR для macOS добавлено большое количество новых событий телеметрии, функция мониторинга операций над объектами инвентаризаций и автономного реагирования, а также поддержка движка контейнеризации Podman. Добавлены новые функции, исправлены ошибки.
Состав релиза BI.ZONE EDR 1.37:
- сервер управления EDR 1.37;
- агент управления EDR 2.22;
- модуль EDR (macOS) 1.4.
Обновление раздела «События»
В новом релизе мы обновили важный инструмент для анализа и расследования инцидентов безопасности, а именно раздел поиска по событиям телеметрии, собираемой агентом EDR. Это обновление направлено на то, чтобы сделать процесс работы с данными еще более удобным и эффективным для наших пользователей. Теперь вы можете создавать фильтры не только с точным указанием временного диапазона, но и использовать относительные периоды, такие как «за час», «за месяц» или «за год». Это позволяет значительно ускорить настройку запросов, особенно в ситуациях, требующих оперативного анализа.

Создание фильтра с указанием периода времени
Сохраненные поисковые запросы в разделе «События»
В новом обновлении мы внедрили функциональность, которая значительно упрощает работу с поисковыми запросами, делая процесс анализа данных более структурированным и удобным. Теперь пользователи могут сохранять созданные поисковые запросы для их дальнейшего использования, что позволяет не только экономить время при повторном анализе, но и стандартизировать подход к расследованию инцидентов.
Кроме того, добавлена возможность делиться сохраненными запросами с коллегами. Это особенно полезно в командах, где требуется совместная работа над расследованиями или обмен опытом. Теперь ваши коллеги смогут быстро воспроизвести нужный поиск, используя уже готовый запрос, что минимизирует риск ошибок и ускоряет процесс анализа.
Для удобства организации работы предусмотрено распределение запросов по папкам. Это позволяет пользователям структурировать свои запросы в зависимости от проектов, типов инцидентов или других критериев, что делает навигацию по сохраненным данным простой и интуитивной. Также реализована система тегов, которая обеспечивает дополнительную гибкость в группировке и последующей фильтрации запросов. Также стало возможным назначать теги по темам, типам угроз или другим параметрам, что особенно полезно для крупных организаций с большим количеством аналитиков.

Сохраненные поисковые запросы с сортировкой по папкам
Мониторинг операций над объектами инвентаризаций на macOS
Функция позволяет проводить периодическую инвентаризацию объектов и мониторинг операций с ними без создания новых правил генерации телеметрии. Кроме информации о процессе инициатора операции, доступны данные об измененном объекте, например об измененном атрибуте в конфигурационном файле sshd:
{

    "Action": "ConfigurationParameterFound",

    "ConfigurationParameterFilePath": "/etc/ssh/sshd_config",

    "ConfigurationParameterName": "PermitRootLogin",

    "ConfigurationParameterValue": "yes",

    "EventGUID": "29078222-77e6-40ba-88a5-d2016a64ecec",

    "EventID": 405,

    "EventRulesVersion": "EDR.Core.macOS Inventory_PermitRootLogin",

    "EventSource": "InventoryNG",

    "EventTime": "2024-12-26T07:49:28.553",

    "InventoryEntryState": "Modified",

    "ProcessAuditUserID": 1001,

    "ProcessAuditUsername": "i.ivanov",

    "ProcessCapBnd": 274877906943,

    "ProcessChroot": "No",

    "ProcessCommandLine": "nano sshd_config",

    "ProcessEGroupName": "root",

    "ProcessEUsername": "root",

    "ProcessGUID": "3dc034ad-e7c8-5bd2-b6f7-c5ac5cde42cd",

    "ProcessHashMD5": "32874B1A4B3B9C24F380D314FDE3D5B5",

    "ProcessID": 18263,

    "ServiceVersion": "1.4.0",

    "SystemAgentID": "fb8e1bd9-6c05-4557-9f93-da5a52264eba",

    "SystemHostname": "ivanov-ptest-mac10"

}
Развитие автономного реагирования на macOS
В рамках реагирования в любом правиле генерации телеметрии или выявления угроз функция реагирования runProcess позволяет запустить произвольную команду и получить ее вывод. Результат выполнения команды или скрипта может быть обработан или добавлен в событие. Эта функция позволяет реализовать большое количество сценариев реагирования и обогащения событий.
KillHackProcessUsingRunProcess:

  detection:

    detects:

      Action: [ ProcessFound ]

      ProcessImage: [ "*/hack*" ]

  condition: { include: [ detects ] }

  event:

    proc_id: ProcessID

    __path: ProcessImage

  response:

    - type: runProcess

      condition: get("ProcessImage", "") matches "/*/hack*"

      args:

        shell: true

        variables:

          PID: pid

          IMAGE: __path

          MSG: "quote('$IMAGE'+' detected at')"

        cmd: |

          kill -HUP $PID &&

          echo "$(basename ${IMAGE}) rss: $(ps -p $PID -o rss=)" &&

          printf "%s %s" $MSG $(date -Iseconds) >> /dev/stderr

        timeout: 1s

      addFields:

        op_response_1_status: status

        op_response_1_code: exitCode

        op_response_1_stdout: stdout # alias: 'output'

        op_response_1_stderr: stderr
Расширение поддерживаемого движка контейнеризации на macOS
В новой версии модуля macOS реализована поддержка движка контейнеризации Podman. Это расширяет возможности по работе с современными контейнеризационными решениями и обеспечивает более глубокую интеграцию с инфраструктурой, использующей Podman.
Упростилась инвентаризация контейнеров на хосте: система автоматически обнаруживает и собирает информацию о контейнерах, запущенных с использованием Podman. А также происходит обогащение контекста событий, связанных с созданием процессов и обращением к файлам внутри контейнеров. Это обеспечивает более глубокую видимость инцидентов безопасности и улучшает их анализ.
Добавление поддержки Podman предоставляет пользователям больше возможностей для управления событиями и их анализа в контейнерной среде. Для этого стали доступны такие события:
- инвентаризация запущенных контейнеров;
- инвентаризация остановленных контейнеров;
- факт запуска контейнеров;
- факт остановки контейнеров;
- обогащение запусков процессов данными о контейнере;
- обогащение обращений к файлам данными о контейнере.
Автоматическое удаление агентов, не выходивших на связь с сервером больше заданного периода
Добавлена возможность автоматического удаления агентов, которые не выходили на связь с сервером в течение заданного времени. Это помогает поддерживать на сервере актуальную информацию об агентах и упростить администрирование. Период неактивности для удаления можно настроить в конфигурации. Удаляются все агенты: офлайн, авторизованные и неавторизованные.
[server.cleaner]

  enabled = true

  offline_agents_lifetime_days = 35

  scheduled_at = 17
Изменения телеметрии
Модуль EDR (macOS)
Добавлена возможность генерации следующих событий, начиная с версии macOS 13.0:
ScreenSharingAttach— cобытие генерируется на старте сессии удаленного доступа к экрану;ScreenSharingDetach— cобытие генерируется при завершении сессии удаленного доступа к экрану;UserSessionLock— событие генерируется при блокировке графической сессии пользователя;UserSessionUnlock— событие генерируется при разблокировании графической сессии пользователя;UserLogoff— событие генерируется при выходе пользователя из системы;UserAdd— событие генерируется при создании нового пользователя в системе;HostThreat— событие генерируется при обнаружении вредоносного ПО встроенной в macOS системой защиты от вирусов XProtect;HostThreatAction— событие генерируется в результате реакции встроенной в macOS системы защиты от вирусов XProtect на обнаруженное вредоносное ПО.
Добавлена возможность генерации следующих событий, начиная с версии macOS 14.0:
UserAdd— событие генерируется при создании нового пользователя в системе;UserDelete— событие генерируется при удалении пользователя из системы;UserChange— событие генерируется при изменении членства пользователя или группы пользователей в группах;PasswordChange— событие генерируется при обнаружении изменений пароля пользователя или группы;GroupAdd— событие генерируется при создании новой группы;GroupDelete— событие генерируется при удалении группы;ProfileAdd— событие генерируется при добавлении нового профиля конфигурации в систему macOS;ProfileDelete— событие генерируется при удалении существующего профиля конфигурации из системы macOS.
Добавлена возможность генерации следующих событий:
FileAccess— cобытие генерируется при любом доступе к файлу в наблюдаемой директории;FsMount— событие генерируется при обнаружении смонтированного носителя в системе;FsUnmount— событие генерируется при обнаружении демонтирования носителя из системы;PodmanContainerStarted— событие генерируется при запуске нового контейнера и runtime-обновлении конфигурации запущенного контейнера;PodmanContainerStopped— событие генерируется при полной остановке Podman-контейнера;PodmanContainerRunningFound— событие инвентаризации генерируется для каждого запущенного контейнера;PodmanContainerStoppedFound— событие инвентаризации генерируется для каждого существующего, но незапущенного контейнера.
Изменения в составе событий:
- В состав событий
ProcessCreateиProcessFoundдобавлено полеProcessEnvironmentSize— суммарный размер всех переменных окружения процесса в байтах. - В состав событий
UserFound,UserLogonFound,UserLogonAttemptSuccess,UserLogonAttemptFailдобавлен следующий набор полей:UserCreationTime (string)— дата создания учетной записи пользователя;UserPasswordChangeDate (string)— дата последнего изменения пароля;UserShell (string)— командная оболочка по умолчанию для данного пользователя;UserSMBSID (string)— SMB-идентификатор пользователя;UserUUID (string)— постоянный уникальный идентификатор пользователя (UUID);UserAppleID (string)— идентификатор, связанный с учетной записью Apple ID;UserFailedLogonCount (number)— число неуспешных попыток входа пользователя в систему;UserFailedLogonLastTime (string)— время последней неуспешной попытки входа;UserIsHidden (true/false)— признак скрытого пользователя;UserIsAdmin (true/false)— признак наличия прав администратора у наблюдаемого пользователя.
Улучшения UI/UX
- В уведомления о создании источников данных добавлена ссылка для перехода к созданному источнику.
- Унифицировано отображение названий модулей и инструментов для задач. Теперь модуль и инструмент отображаются в поле «Тип задачи».
Прочее
Модуль EDR (macOS)
- Добавлены возможности:
- ограничивать максимальный размер региона памяти процесса для сканирования YARA-параметром
maxMemorySize. - использовать
wildcards(«*„,“?») для поиска переменных ядра по заданнымkernelParamsмаскам. - определять активную часть функциональности провайдера eBPF-параметром
monitors.
- ограничивать максимальный размер региона памяти процесса для сканирования YARA-параметром
- Оптимизирована работа всех провайдеров инвентаризации. Тяжелые события отдаются итерационно, это снижает нагрузку на целевых хостах.
Сервер управления EDR
- В веб-интерфейсе сервера реализована возможность включать и выключать GUI агента на конечной точке.
- Добавлена возможность работы с расширением
pg_cronс ранее заведенным отдельным пользователем. При этом связанные сpg_cronошибки теперь не приводят к ошибкам миграции в целом. - Для обогащения признаком главной группы в события модулей добавлено новое поле
primaryGroup. - Обновлен экран авторизации, теперь внешний сервис авторизации доступен через отдельную кнопку.
- Обновлен сервис алертов в составе BI.ZONE EDR, из основных изменений — добавление вкладки «Обогащения» и поля «Рекомендации».
Исправления и оптимизации
Модуль EDR (macOS)
- Конструкция
groupв описании правил теперь может применяться без явного заданияfrom/into. - Исправлена некорректная работа фильтров в секции Detection-правил для булевых и целочисленных полей событий уровня 2 и выше.
- Исправлена ошибка, приводящая к неработоспособности модуля EDR для macOS, если процесс установки EDR был прерван и впоследствии перезапущен агентом.
- Исправлена работа с динамически формируемыми полями в событиях
ThrottlingRollupиEDRStatisticsво всех выражениях (фильтрация, троттлинг, формирование события). - Исправлена ошибка при выполнении в Response ответного действия
killProcessByPid, приводящая в некоторых случаях к незавершению дочерних процессов. - Исправлена ошибка, в некоторых случаях приводящая к получению событий
ProcessCreateс относительным путем вProcessImage, а также к повышенному потреблению модулем CPU при проверках подписей таких процессов. - Улучшено обогащение событий
Autorun*полямиAutorunTargetFile*:- для событий, значение
AutorunTargetFilePathв которых заключено в кавычки; - для событий
AutorunAtEntryFound,AutorunBashEntryFoundиAutorunCronEntryFound, значениеAutorunTargetFilePathв которых содержит путь, начинающийся с символа~.
- для событий, значение
Сервер управления EDR
- Исправлена проблема, при которой задачи могли не сниматься с агента после его деавторизации.
- Оптимизирована работа временного фильтра в разделе «Токены самозащиты».
- Оптимизировано взаимодействие сервера с S3-хранилищем для снижения потребления оперативной памяти сервером.
- Уведомления с ошибкой при создании источника данных дополнены информацией о возможных причинах ошибки.
Агент управления EDR
- В логи агента добавлено сообщение об ошибке получения lastlogontime.
- Исправлена возможность дублирования UI-агента на конечной точке.
- Оптимизирован механизм получения агентом домена конечной точки под управлением Windows для карточки агента на сервере.
- Исправлена проблема, при которой модель и название процессора могли некорректно передаваться на сервер.
- Оптимизирована работа агента с компонентом самозащиты.
- Скорректирована работа команды
bzsencli pingпри использовании IPv6.
Декабрь 2024 г. | Версия 1.36
В решении BI.ZONE EDR появилась возможность настраивать расписание задач. В агенте для Windows теперь доступны графический интерфейс для отслеживания статусов состояния, построение цепочки событий и поддержка глобальных переменных в правилах. В Linux‑агенте добавлена функция мониторинга операций над объектами инвентаризаций и автономного реагирования, а также поддержка движка контейнеризации Podman. Добавлены новые функции, исправлены ошибки.
Состав релиза BI.ZONE EDR 1.36:
- сервер управления EDR 1.36;
- агент управления EDR 2.21;
- модуль EDR (Windows) v.1.10;
- модуль EDR (Linux) v.1.10.
Задачи по расписанию
Для автоматизации рутинных процессов на сервере EDR реализована настройка расписания задач. Она обеспечивает удобное управление расписанием инвентаризации, а также позволяет собирать другую необходимую информацию по запланированному графику. Это минимизирует влияние человеческого фактора, экономит время и ресурсы.

Графический интерфейс агента в Windows
Он упрощает работу пользователя или администратора с агентом EDR. Интерфейс отображает состояние агента: перечень установленных модулей, связь с сервером, состояние самозащиты и сетевой изоляции.

Построение цепочки событий в Windows
Возможность добавления произвольных пользовательских данных (именованных атрибутов) к объектам типа process и file позволяет устанавливать и проверять контекст на различных событиях, связанных с одним и тем же процессом или файлом. На основании этого можно создавать и отслеживать цепочки выполнения, использовать их в выявлении угроз. Пример, как выявить запуск файлов, которые были скачаны браузером Firefox:
UPDATE Monitor("FileCreate")

SET setCtx(file, "from_web", true)

WHERE

   process.image.path.name == 'firefox.exe'

   AND file.path.name LIKE '*.exe'


SELECT

   "Launching an executable file from the Internet" AS rule_name,

   process.image.path.logical AS proc_file_path,

   process.parent.image.path.logical AS parent_file_path

FROM Monitor("ProcessCreate")

WHERE getCtx(process.image, "from_web")
Глобальные переменные в Windows
Глобальные переменные позволяют сохранять информацию, обращаясь к ней из различных правил. Например, можно создать переменную для отслеживания уровня защиты процесса lsass.exe. Если в рамках периодической инвентаризации обнаружится, что уровень защиты отличается от значения, полученного в первой инвентаризации, это будет поводом для последующего расследования. Пример конфигурационного файла для описанного примера:
DECLARE @@lsassInitProtectionLevel := null;


-- Enumerate all active processes each 30 minutes

CREATE DATASOURCE ProcessEnumerator WITH (type='ProcessEnumerator', options={"repeatPeriod": 30*60*1000});


-- Save a protection level of the LSASS process to the global variable (on first enumeration pass only)

UPDATE ProcessEnumerator('ProcessFound')

SET @@lsassInitProtectionLevel := process.protectionLevel

WHERE isEmpty('@@lsassInitProtectionLevel') AND process.image.path.logical LIKE '%SYSTEMROOT|toLower%\system32\lsass.exe';


-- Emit an event on protection level change

SELECT

   'LSASS Protection Level Has Changed' AS rule_name,

   @@lsassInitProtectionLevel AS proc_init_ppl,

   process.protectionLevel AS proc_ppl

FROM ProcessEnumerator('ProcessFound')

WHERE process.image.path.logical LIKE '%SYSTEMROOT|toLower%\system32\lsass.exe'

   AND process.protectionLevel != @@lsassInitProtectionLevel;
Мониторинг операций над объектами инвентаризаций на Linux
Функция позволяет проводить периодическую инвентаризацию объектов и мониторинг операций с ними без создания новых правил генерации телеметрии. Кроме информации о процессе инициатора операции, доступны данные об измененном объекте, например об измененном атрибуте в конфигурационном файле sshd:
{

   "Action": "ConfigurationParameterFound",

   "ConfigurationParameterFilePath": "/etc/ssh/sshd_config",

   "ConfigurationParameterName": "PermitRootLogin",

   "ConfigurationParameterValue": "yes",

   "EventGUID": "29078222-77e6-40ba-88a5-d2016a64ecec",

   "EventID": 405,

   "EventRulesVersion": "EDR.Core.Linux Inventory_PermitRootLogin",

   "EventSource": "InventoryNG",

   "EventTime": "2024-12-26T07:49:28.553",

   "InventoryEntryState": "Modified",

   "ProcessAuditUserID": 1001,

   "ProcessAuditUsername": "i.ivanov",

   "ProcessCapBnd": 274877906943,

   "ProcessChroot": "No",

   "ProcessCommandLine": "nano sshd_config",

   "ProcessEGroupName": "root",

   "ProcessEUsername": "root",

   "ProcessGUID": "3dc034ad-e7c8-5bd2-b6f7-c5ac5cde42cd",

   "ProcessHashMD5": "32874B1A4B3B9C24F380D314FDE3D5B5",

   "ProcessID": 18263,

   "ServiceVersion": "1.10.0",

   "SystemAgentID": "fb8e1bd9-6c05-4557-9f93-da5a51164eba",

   "SystemHostname": "ivanov-ptest-deb10",

   "SystemOSName": "Debian GNU/Linux 10 (buster) x86_64 #4.19.0-25-amd64"

}
Развитие автономного реагирования на Linux
В рамках реагирования в любом правиле генерации телеметрии или выявления угроз функция реагирования runProcess позволяет запустить произвольную команду и получить ее вывод. Результат выполнения команды или скрипта может быть обработан или добавлен в событие. Эта функция позволяет реализовать большое количество сценариев реагирования и обогащения событий.
KillHackProcessUsingRunProcess:

   detection:

     detects:

       Action: [ ProcessFound ]

       ProcessImage: [ "*/hack*" ]

   condition: { include: [ detects ] }

   event:

     proc_id: ProcessID

     __path: ProcessImage

   response:

     - type: runProcess

       condition: get("ProcessImage", "") matches "/*/hack*"

       args:

         shell: true

         variables:

           PID: pid

           IMAGE: __path

           MSG: "quote('$IMAGE'+' detected at')"

         cmd: |

           kill -HUP $PID &&

           echo "$(basename ${IMAGE}) rss: $(ps -p $PID -o rss=)" &&

           printf "%s %s" $MSG $(date -Iseconds) >> /dev/stderr

         timeout: 1s

     addFields:

         op_response_1_status: status

         op_response_1_code: exitCode

         op_response_1_stdout: stdout # alias: 'output'

         op_response_1_stderr: stderr
Расширение поддерживаемого движка контейнеризации на Linux
В новой версии модуля Linux реализована поддержка движка контейнеризации Podman. Это расширяет возможности по работе с современными контейнеризационными решениями и обеспечивает более глубокую интеграцию с инфраструктурой, использующей Podman.
Упростилась инвентаризация контейнеров на хосте: система автоматически обнаруживает и собирает информацию о контейнерах, запущенных с использованием Podman. Также происходит обогащение контекста событий, связанных с созданием процессов и обращением к файлам внутри контейнеров. Это обеспечивает более глубокую видимость инцидентов безопасности и улучшает их анализ.
Добавление поддержки Podman предоставляет пользователям больше возможностей для управления событиями и их анализа в контейнерной среде. Для этого стали доступны такие события:
- Инвентаризация запущенных контейнеров.
- Инвентаризация остановленных контейнеров.
- Факт запуска контейнеров.
- Факт остановки контейнеров.
- Обогащение запусков процессов данных о контейнере.
- Обогащение обращений к файлам данными о контейнере.
Изменения телеметрии
Модуль EDR (Windows)
- В дескриптор
sshdдобавлено новое полеdump.fullдля получения полного дампа памяти процесса. - В дескриптор
Userдобавлены следующие поля:denyPasswordChange— признак невозможности изменения пользователем пароля для этой учетной записи;isPasswordNeverExpire— признак того, что срок действия для пароля учетной записи пользователя не установлен;expirationTime— временная отметка (в форматеTime) истечения срока действия пароля учетной записи;isLocked— признак того, что данная учетная запись заблокирована.
- Добавлена возможность формирования полей события на базе всех элементов произвольного словаря. При этом поля в событии будут иметь те же имена, что и в словаре. Хорошим применением такого синтаксиса будет вывод из Windows Events Log в событие всех полей исходного события, полученных из провайдера
WelMonitorв полеEventData. - Добавлена cSQL‑функция
toSaltpack(), позволяющая зашифровать строку или поток данных в криптоконтейнер в формате SaltPack, представленный в виде потока данных, пригодного для дальнейшего сохранения или передачи.
Модуль EDR (Linux)
- Добавлена возможность формирования событий
ProcessCreateпровайдером ebpf. - Добавлена возможность формирования событий
ProcessTerminateпровайдером ebpf. - В событии
KernelParamFoundдля поляKernelParamValueснято ограничение на длину строки — 1024 байта, чтобы избежать риска частичного чтения данных. - В состав событий
ProcessCreateиProcessFoundдобавлено полеProcessEnvironmentSize— суммарный размер известных на момент старта процесса переменных окружения в байтах, а также полеProcessTracerPID— идентификатор процесса‑отладчика. - Из состава события
LineInFileFoundисключено полеLinesTotal. - В набор возможностей встроенных функций языка выражений добавлены функции:
agentParams, возвращающая набор полей с информацией об агенте;hashFile, вычисляющая хеш файла по заданному пути;getUser, возвращающая информацию о пользователе аналогично событиюUserFound.
Сервер управления EDR (Server)
Изменены названия некоторых полей в серверных событиях:
- было sensor_agent_authorized, стало sensor_agent_isauthorized;
- было sensor_agent_selfprotected, стало sensor_agent_sp_status;
- было dev_contained, стало dev_isolation_status.
Прочее
Модуль EDR (Linux)
- Добавлены возможности:
- ограничивать максимальный размер региона памяти процесса для сканирования
YaraпараметромmaxMemorySize; - использовать
wildcards ("*", "?")для поиска переменных ядра по заданнымkernelParamsмаскам; - определять активную часть функциональности провайдера ebpf параметром
monitors.
- ограничивать максимальный размер региона памяти процесса для сканирования
- Оптимизирована работа всех провайдеров инвентаризации. Тяжелые события отдаются итерационно, это снижает нагрузку на целевых хостах.
Сервер управления EDR
- Добавлена возможность интеграции с внешним сервисом аутентификации по протоколу
OAuth 2.0. - Добавлен раздел «Токены самозащиты». В нем можно просмотреть историю изменений токенов, а также сменить и скопировать токен.
- Добавлена поддержка объектного хранилища формата S3 для логов агентов и результатов выполнения задач.
- Отправляемые в Apache Kafka сообщения журнала действий пользователя теперь обогащаются данными о сервере.
- В карточке агента появилось отображение количества ядер процессора конечной точки.
Агент управления EDR
Реализована возможность работы агента в автономном режиме без соединения с сервером управления. Для этого в команде установки указывается параметр PORTABLE (BZ_PORTABLE для Linux и macOS) со значением true.
Исправления и оптимизации
Модуль EDR (Windows)
- Событие
FileChangeтеперь приходит в случае изменения файла при помощи механизма маппирования файла в память. - В событии
ProcessAccessзаполняется полеthread.tokenпри генерации события из имперсонированного потока. - Исправили ошибку, когда сканирование памяти процессов по YARA могло на одних и тех же данных сканироваться несколько раз.
- cSQL‑функция
writeFile()больше не возвращает ошибку при попытке записать файл по пути длиной более 256 символов. - Исправили ошибки в отладочном логе при доступе к некоторым системным файлам.
- Оптимизировали работу фильтрации в источнике события
RegValueQuery. - Исправили ошибки в логе при инициализации сбора данных ETW‑сессий.
- Добавили информацию о версии драйверов в отладочной информации.
- Добавили префикс HEX‑строки при применении cSQL‑функции toHex().
- Исправили неверную обработку параметра
initPositionпри значении −1 для источника данныхWelMonitor. - Устранили возможное падение процесса
lsassпри использовании источника данныхDomainDataEnumerator. - Заполняется поле process.services в событии
ServiceStartдля служб‑драйверов. - Скорректировали работу функции
slice()на строках, кодировка которых отлична отASCII. - Устранили потенциальное аварийное завершение работы системы в некоторых случаях при получении события
RegistryValueGet. - Решили проблемы с работой OpenVPN при совместной работе с EDR.
- Исправили ошибки при вызове сSQL‑функции
extractRegex().
Модуль EDR (Linux)
- Исправили ошибку, блокировавшую активацию провайдера ebpf на Debian 10.
- При попытке обращения из конструкции expressions к вручную определенному полю секции event устранили ошибку доступа, приводившую к отсутствию события.
- Исправили ошибку обогащения события
ProcessFoundконтейнерными полями. - Исправили ошибку
’failed to open pkg info file’в логе модуля при инвентаризации пакетов. - Исправили ошибку получения событий
UserLogonAttemptSuccsessиUserAddнаSberOS. - Правила аудита теперь корректно удаляются после остановки задачи.
- Исправили ошибку, приводившую к зависанию модуля при частой записи в файл статистики.
- Дочерние процессы теперь корректно завершаются при выполнении в Response действия
killProcessByPid. - Исправили получение поля
UserLogonHistoryIPв событияхUserLogonAttempt*при входе по SSH c нового IP‑адреса.
Сервер управления EDR
- Исправили проблему, при которой сервер не считывал значение IP‑адреса из поля
web_gui_addrконфигурационного файла. - Исправили заполнение поля
dev_task_executorв ServerTaskError, когда в нем содержалось название модуля только первого шага мультишаговой задачи. - Восстановили возможность редактирования существующего комментария в мультишаговой задаче.
- Устранили ошибку, возникавшую при сохранении версии источника данных и связанную с добавлением поддерживаемых модулей.
- Восстановили корректное отображение IPv4‑ и IPv6‑адресов в ресурсах агентов.
- Действия, совершаемые сервером приложений в автоматическом режиме, теперь фиксируются под автором system (ранее admin) в журнал действий пользователя.
- Оптимизировали процесс деавторизации и удаления агентов: повысили скорость удаления агентов с сервера, в том числе при массовом удалении.
- Реализовали пропуск передаваемых по UDP больших событий (превышающих MTU).
- Добавили возможность доступа к
swaggerпод доменной (domain) и внешней (external) учетными записями. - Исправили ошибку, не позволявшую скачивать
swagger.yaml. - Модули с ошибкой установки теперь отображаются в карточке агента.
Агент управления EDR
- Исправили проблему, которая в редких случаях приводила к некорректной работе, если на агенте появлялся некорректный источник данных.
- Исправили проблему, при которой мультишаговая задача в редких случаях неправомерно удалялась с агента.
- Исправили проблему переключения агентов между серверами.
Октябрь 2024 г. | Версия 1.35
В решении BI.ZONE EDR появилась двухфакторная аутентификация и ряд функций, которые повышают эффективность мониторинга угроз. Агент для Windows теперь поддерживает мониторинг чтения значений из реестра и гибкую настройку троттлинга. В агенте для Linux расширен перечень собираемых файловых событий в контейнерных средах на базе провайдера eBPF.
Кроме того, BI.ZONE EDR стало проще интегрировать с SIEM-системами, потому что теперь можно отправлять данные параллельно в несколько назначений. Изменили язык выражений, улучшили интерфейс, внедрили ряд исправлений.
Состав релиза BI.ZONE EDR 1.35:
- сервер управления EDR 1.35;
- агент управления EDR 2.20;
- модуль EDR (Windows) v.1.9;
- модуль EDR (Linux) v.1.3.0.
Двухфакторная аутентификация (TOTP)
На сервере управления BI.ZONE EDR добавили двухфакторную аутентификацию (2FA) с использованием одноразовых паролей на основе алгоритма TOTP (time-based one-time password). Это поможет защитить учетные записи от несанкционированного доступа, даже если злоумышленник получил пароль пользователя. Для входа нужна не только связка «логин — пароль», но и одноразовый временный пароль. Чтобы сгенерировать его, должен быть доступ к устройству, на котором была настроена их генерация.

Отправка событий в несколько назначений
Изменили пайплайн обработки событий телеметрии и алертов. Добавили возможность отправки данных параллельно в несколько назначений по syslog или в Kafka. Это позволит быстрее и удобнее интегрировать BI.ZONE EDR с другими системами (SIEM, IRP, SOAR и т. д.), а также использовать корпоративное озеро данных для долгосрочного хранения телеметрии.

Мониторинг чтения реестра
Добавили поддержку мониторинга чтения значений из реестра с помощью нового события RegistryValueGet, чтобы отслеживать попытки несанкционированного доступа к реестру Windows. А именно к высококритичным настройкам программ и чувствительной информации в них (пароли от учетных записей и т. д.). Это повышает эффективность обнаружения различных утилит дампа учетных данных пользователей.
Для эффективности правило всегда должно содержать включающие фильтры. Они значительно сужают пространство мониторинга, поскольку массовый сбор событий обычно не имеет смысла и снижает производительность системы. Чтобы поддерживать фильтрацию по значению, у события появился первичный фильтр value_name, ограничивающий имена для мониторинга. Ниже пример правила мониторинга для попыток чтения паролей программы TightVNC.
SELECT

     "Registry - TightVNC Password Read" AS rule_name,

     value.name AS ValueName,

     value.key.path.logical AS KeyPath

FROM Monitor("RegistryValueGet", incFilter=[{"value_name": '*password*', "value_key_path_native": '**\software\tightvnc\server*'}])

WHERE value.name ILIKE '**password**' AND value.key.path.logical ILIKE '**\software\tightvnc\server**'
Троттлинг событий (Windows)
В модуле EDR теперь есть возможность гибко настраивать троттлинг событий с помощью команды THROTTLE и получать агрегированные события. Это позволяет сократить поток событий и снизить нагрузку на хост, сеть и озеро данных.
Пример ниже позволяет агрегировать события удаления из временной директории Windows в рамках каждого процесса и выводит результат в виде агрегационного события.
-- Троттлинг событий ProcessCreate по пути к файлу — образу родительского процесса, создаваемого процесса и его командной строки

-- Окно троттлинга — 15 минут (либо до накопления в окне 100 тысяч событий)

-- Пропускается только первое событие на уровень SELECT из Monitor("ProcessCreate")

-- А также при закрытии окна троттлинга генерируется новое агрегационное событие ProcessCreateAgg для каждого такого окна

THROTTLE Monitor("ProcessCreate") BY

     process.parent.image.path.logical AS proc_p_file_path,

     process.image.path.logical AS proc_file_path,

     process.cmdLine.raw AS cmdline

WITHIN 15*60*1000, 100000 EXCEPT 0

AGGREGATE ProcessCreateAgg


-- Генерируется событие на основе события ProcessCreate

SELECT

     "Test - ProcessCreate" AS rule_name,

     toIso8601(time) AS event_utc_time,

     "ProcessCreate" AS event_type,

     get("process.parent.image.path.logical") AS proc_p_file_path,

     process.image.path.logical AS proc_file_path,

     process.cmdLine.raw AS cmdline

FROM Monitor("ProcessCreate")


-- Генерируется новое событие на основе агрегационного события ProcessCreateAgg

SELECT

     "Test - ProcessCreate (aggregated)" AS rule_name,

     toIso8601(time) AS event_utc_time,

     "EventRollupInfo" AS event_type,

     get("keys.proc_p_file_path") AS proc_p_file_path,

     keys.proc_file_path AS proc_file_path,

     keys.cmdline AS cmdline,

     dropCount AS event_dropped

FROM Monitor("ProcessCreateAgg")

WHERE dropCount > 0
Пример события, сгенерированного описанным выше правилом. Процесс whoami.exe был запущен 9 раз, первый запуск привел к генерации отдельного события, остальные 8 запусков были строттлены.
{

     "rule_name": "Test - ProcessCreate",

     "event_utc_time": "2024-10-28T07:29:28.131",

     "event_type": "ProcessCreate",

     "proc_p_file_path": "c:\\windows\\system32\\windowspowershell\\v1.0\\powershell.exe",

     "proc_file_path": "c:\\windows\\system32\\whoami.exe",

     "cmdline": "\"C:\\Windows\\system32\\whoami.exe\"",

     "taskInstanceId": "",

     "taskRunId": "",

     "sequenceId": 1

}

{

     "cmdline": "\"C:\\Windows\\system32\\whoami.exe\"",

     "sequenceId": 2,

     "rule_name": "Test - ProcessCreate (aggregated)",

     "event_utc_time": "2024-10-28T07:30:28.179",

     "event_type": "EventRollupInfo",

     "proc_p_file_path": "c:\\windows\\system32\\windowspowershell\\v1.0\\powershell.exe",

     "proc_file_path": "c:\\windows\\system32\\whoami.exe",

     "event_dropped": 8,

     "taskInstanceId": "",

     "taskRunId": ""

}
Расширение телеметрии
Модуль EDR (Windows)
- В события
DriverLoadиProcessModuleLoadдобавили полеfileInstance, предоставляющее дескрипторFileInstanceоткрытому экземпляру загружаемого файла-образа, что позволяет обнаруживать ряд атак класса doppelgänging. - Для источника инвентаризации
CommandOutputEnumeratorв событиеInventorySessionStartдобавили поля:commandLine— полная строка запуска команды инвентаризации с путем к исполняемому файлу и необходимыми параметрами;outputMode— заданный при создании источника режим генерации событий.
- Для источника инвентаризации
CommandOutputEnumeratorв событиеInventorySessionFinishдобавили поля:exitCode— код возврата при завершении процесса;totalDataSize— общий размер данных, обработанных при инвентаризации;errorData— данные об ошибке, переданные из внешней команды через поток STDERR.
- В дескриптор
Processдобавили поля для отслеживания атак, направленных на снижение уровня защиты процессов:protectionLevel— уровень защиты процесса, определенный для PPL‑процессов;init.protectionLevel— уровень защиты процесса при его запуске;signatureLevel— уровень подписи файла исполняемого образа процесса;init.signatureLevel— уровень подписи файла исполняемого образа процесса при его запуске.
Модуль EDR (Linux)
- Добавили возможность обнаруживать такие события внутри произвольных контейнеров (Docker, containerd, LXC или LXD и т. д.) при использовании провайдера
ebpf:FileDelete— генерируется при удалении объекта в наблюдаемой директории;FileRename— генерируется при переименовании объекта в наблюдаемой директории;FileAceChange— генерируется при изменении атрибутов доступа объекта в наблюдаемой директории.
- Изменения в составе событий:
- В набор полей события
FileOwnerGroupChangeдобавили полеFileChangedFields— признак того, что изменился владелец (FileUser*) или группа объекта (FileGroup*). - В событиях
UserLogonAttemptSuccessпри входе по паролю и при отсутствии соответствующей записи в журналах аутентификации пользователей полеUserLogonSSHAuthTypeбудет принимать значениеUndefined.
- В набор полей события
Сервер управления EDR
Добавили событие об удалении агента (ServerAgentDeleted).
Улучшения UI и UX
- Добавили функцию сохранения запрашиваемого URL, если был редирект на форму авторизации. После авторизации будет переход на первоначально запрашиваемый URL.
- Доработали панель задач в карточке агента. Теперь в карточке отображается ссылка на просмотр результатов запусков задачи на хосте, время последнего запуска задачи на хосте и общее количество запусков.

- Добавили отдельную кнопку в окно выбора задачи (вместо ранее используемого названия задачи) для перехода в карточку задачи.

Прочее
Сервер управления EDR
- Добавили возможность подключаться к базе данных по SSL.
- Добавили отправку журнала действий пользователей в Kafka.
- В настройки событий мониторинга и инвентаризации
Dockerиcontainerdдобавили возможность указывать нестандартные пути UDS для подключения к демону контейнеризации. - В конфигурацию провайдера
processesвнедрили параметрcollectCGroups, управляющий сбором информации о cgroup процессов.
Исправления и оптимизации
Модуль EDR (Windows)
- Ускорили работу источника
CommandOutputпри использовании режима regex. - Значительно оптимизировали получение информации в драйвере EDR для ряда событий, включающих получение данных по стеку вызовов (адреса и модули).
- Улучшили работу оператора
INдля строк и чисел, чтобы эффективно проверять списки с большим количеством элементов (до десятков тысяч). - Исключили события
ObservedRegistryKeyFoundиObservedRegistryValueFoundдля путей реестра большой вложенности.
Модуль EDR (Linux)
- Обновили YARA до версии 4.5.1.
- Сделали более точным обогащение процессов полями
ProcessCGroupиContainer*при возможности использования провайдераebpf. - Улучшили поддержку провайдером
ebpfОС с ядрами Linux версии 4.19 и выше. - Исправили получение событий
UserLogonAttemptSuccessпри входе в веб-консоль SberLinux. - Убрали у событий
UserLogonFoundполяUserLogonHistoryIP,UserLogonHistoryFailedIPсо значением"0.0.0.0"при отсутствии записи в журналеwtmp. - Исключили возможность возникновения «пустых» пользователей в ряде полей
*Usernameпри наличии некорректных записей в/etc/passwdи/etc/groups. - Исправили заполнение полей
User*в событииUserLogonAttemptFail, фиксируемом в результате попытки локального входа с данными несуществующего пользователя из активной пользовательской сессии.
Сервер управления EDR
Исправили работу сервера с включенной mixed-аутентификацией. Теперь нет проблем:
- сервер не запускается при недоступном контроллере AD;
- отсутствие возможности создавать локальные учетные записи пользователей.
Агент управления EDR
Исправили проблемы:
- неправомерный перезапуск мультишаговых задач при рестарте агента;
- некорректное обновление модулей на агенте.
Август 2024 г. | Версия 1.34
В BI.ZONE EDR появился раздел с обнаруженными недостатками конфигурации, а также автономное детектирование в macOS, инвентаризация данных вывода произвольной команды, автоматическое реагирование запуском произвольной команды в Windows и мониторинг произвольных журналов Windows Events Log. Расширилось количество источников телеметрии для Windows и macOS, произошли изменения в языке выражений, улучшен интерфейс, произведен ряд исправлений.
Состав релиза BI.ZONE EDR 1.34:
- Сервер управления EDR 1.34,
- Агент управления EDR 2.19.0,
- Модуль EDR (Windows) v.1.8.0,
- Модуль EDR (macOS) v.1.3.0.
Новые функциональные возможности
Рекомендации по безопасности
Оценка конфигурации безопасности предполагает проверку соответствия всех систем заранее определенным правилам настроек конфигурации и использования одобренных приложений. Один из самых надежных способов обеспечения безопасности конечных точек — это уменьшение их уязвимой поверхности. Этот процесс обычно называется харденингом (hardening). Оценка конфигурации является эффективным способом выявления слабых мест на конечных точках и их устранения для уменьшения поверхности атаки.

Модуль «Рекомендации по безопасности» не только проверяет настройки, но и может выявлять учетные записи со слабыми паролями. Таким образом, модуль помогает поддерживать высокий уровень безопасности конечных устройств, снижая риск атак и обеспечивая соответствие нормативным требованиям.
Автономное детектирование в macOS
Модуль BI.ZONE EDR для macOS расширяет возможности автономного детектирования IoA. Корреляционные правила поиска IoA фокусируются на обнаружении признаков активной атаки до того, как она нанесет ущерб. Правила включают в себя анализ попыток эксплуатации уязвимостей, необычные сетевые запросы, подозрительные изменения в системе и т. д.

Инвентаризация данных вывода произвольной команды
Новый источник данных CommandOutputEnumerator в BI.ZONE EDR (Windows) позволяет проводить периодическую инвентаризацию путем запуска внешней команды и парсинга ее результатов. Результат вывода внешней команды представляется в виде отдельных событий, содержащих различные данные в зависимости от настроек источника. Есть возможность блочного, построчного чтения или разбиения вывода на базе регулярных выражений, которые позволяют к тому же извлекать информацию в соответствии с заданными именованными группами регулярного выражения. Благодаря этому можно получить полноценный справочник с данными для дальнейшей обработки его на правилах cSQL.
Мониторинг произвольных журналов Windows Events Log
Новый источник данных WelMonitor в BI.ZONE EDR (Windows) позволяет читать данные из произвольных журналов Windows Events Log. Он может быть полезен для получения записей, которые не поставляются по каналам ETW. Данные события Windows конвертируются в поля заданного BI.ZONE EDR события с теми именами, которые есть в оригинальном событии. В источнике данных доступен XPath‑фильтр для фильтрации собираемых событий.
Автоматическое реагирование запуском произвольной команды в Windows
Добавлена response‑функция runProcess(), позволяющая в рамках реагирования запустить любой процесс и получить его вывод в виде потока для дальнейшего сохранения или преобразования в строку функцией toString() с дальнейшим парсингом extractRegex(). Эта функция позволяет реализовывать большое количество сценариев реагирования и обогащения при помощи выполнения команд cmd или PowerShell‑скриптов.
Расширение телеметрии
Модуль BI.ZONE EDR (Windows)
- Для источников инвентаризации добавлены события старта и завершения сессии инвентаризации:
InventorySessionStartиInventorySessionFinish. События доступны для всех источников, кроме гибридных (FileObserverиRegistryObserver). События содержат общие данные по сессии инвентаризации, такие как:- идентификатор сессии;
- настройки источника инвентаризации;
- количество найденных при инвентаризации элементов и сгенерированных событий;
- параметры данных снапшотов для источников, работающих в diff‑режиме;
- причина завершения инвентаризации.
- Для источника
FileObserverдобавлен параметрmaxLevelCount, позволяющий ограничить число обрабатываемых элементов (файлов или каталогов) на одном уровне иерархии. Параметр может быть полезен при инвентаризации огромных файловых хранилищ.
Модуль BI.ZONE EDR (macOS)
- Добавлены события:
FileAttrChange— событие генерируется при изменении атрибутов доступа объекта в наблюдаемой директории.FileOwnerGroupChange— событие генерируется при изменении владельца или группы объекта в наблюдаемой директории.FileExtAttrSet— событие генерируется при обнаружении установки расширенных атрибутов файлов в наблюдаемой директории.FileExtAttrDelete— событие генерируется при обнаружении удаления расширенных атрибутов файлов в наблюдаемой директории.
- В набор полей каждого события добавлены поля:
EventSource, содержащее имя источника события (аналогично используемому в секцииprovidersметрик приложения);SystemServerID, содержащее уникальный идентификатор сервера;SystemMachineSN, содержащее серийный номер устройства клиента, соответствующий графе Serial number в About this Mac.
- В структуру
FileInfoдобавлено полеRealPath, содержащее путь к оригинальному файлу с разыменованными симлинками на его пути (аналогичноrealpathилиreadlink -f). - В набор полей события
EDRStatisticsдобавлено полеperfSysNumCPU, содержащее информацию об общем количестве логических ядер CPU на хосте. - В набор полей события
ConsoleCommandExecutionдобавлено полеConsoleCommandType, содержащее информацию о причине формирования данного события.
Изменения в языке выражений
Модуль BI.ZONE EDR (Windows). cSQL
- Добавлена функция
extractRegex(), позволяющая из строки извлечь все вхождения подстрок, соответствующих заданному регулярному выражению, и представить их в виде списка для дальнейшей обработки. - В функцию
toString()добавлена возможность преобразования в строку из произвольного потока строковых данных. При этом можно указать используемую кодировку текста. Данная функция может использоваться для обработки результатов запуска сторонних утилит или при чтении файлов. - Появилась поддержка использования универсальных шаблонов при указании команд первичной фильтрации в драйвере командами
SET OPTION. Для сохранения обратной совместимости в события введены новые именования полей фильтрации, поддерживающие универсальные шаблоны. Новые имена полей для фильтрации имеют более читабельный вид и доступны в описании событий. При использовании старых именований универсальные шаблоны недоступны.
Модуль BI.ZONE EDR (macOS). YAML
- Добавлена функция, позволяющая вносить в событие информацию о произвольном процессе:
getProcess(pid)— возвращает информацию о процессе по заданному идентификаторуpid.
- Добавлен набор функций для работы с содержимым файлов и бинарными данными:
getFileContent(path, N)— возвращает N байт содержимого файла по заданному путиpath;toGzip(data)— сжимает набор байтовdataпри помощи алгоритма gzip;fromGzip(data)— распаковывает набор байтовdataпри помощи алгоритма gzip;sprintf(format, args...)— приводитargsк заданному спецификаторомformatформату (https://pkg.go.dev/fmt).
- Добавлен набор вспомогательных функций для массовой проверки строковых значений:
- результат выполнения которых зависит от регистра:
containsAny(value, substrings)— возвращаетtrue, если значениеvalueсодержит как минимум одну из строк массиваsubstrings, в противном случае —false;containsAll(value, substrings)— возвращаетtrue, если значениеvalueсодержит все строки из строк массиваsubstrings, в противном случае —false;matchesAny(value, regexes)— возвращаетtrue, если значениеvalueсоответствует как минимум одному из регулярных выражений из массиваregexes, в противном случае —false;matchesAll(value, regexes)— возвращаетtrue, если значениеvalueсоответствует всем регулярным выражениям из массиваregexes, в противном случае —false;
- результат выполнения которых не зависит от регистра:
icontainsAny(value, substrings)— возвращаетtrue, если значениеvalueсодержит как минимум одну из строк массиваsubstrings, в противном случае —false;icontainsAll(value, substrings)— возвращаетtrue, если значениеvalueсодержит все строки из строк массиваsubstrings, в противном случае —false;imatchesAny(value, regexes)— возвращаетtrue, если значениеvalueсоответствует как минимум одному из регулярных выражений из массиваregexes, в противном случае —false;imatchesAll(value, regexes)— возвращаетtrue, если значениеvalueсоответствует всем регулярным выражениям из массиваregexes, в противном случае —false.
- результат выполнения которых зависит от регистра:
Улучшения UI/UX
- Реализована возможность массового скачивания логов агентов через UI.

- Добавлено время изменения версии источника данных.

Прочее
Сервер управления BI.ZONE EDR (Server)
- Добавлена проверка целостности на старте сервера.
- Реализована возможность обогащения событий идентификатором сервера.
- Минимально поддерживаемая версия TLS — 1.3.
- Оптимизирован процесс удаления агентов.
Исправления и оптимизации
В рамках релиза был решен ряд проблем и произведены улучшения.
Модуль BI.ZONE EDR (Windows)
- Оптимизированы процедуры сбора логов для более полного получения диагностической информации в случае сбоев.
- Повышена стабильность работы компонента модуля со своим драйвером.
- Улучшено логирование использования памяти для расследования инцидентов.
- Исправлено поведение при обновлении на фид с неизвестным feedId.
- Внесены направленные на повышение стабильности улучшения и исправления в парсере .NET‑файлов, в парсере PE‑файлов и в парсере LNK‑файлов.
- Убрано ложное сообщение об ошибке в логах «Ошибка Fail to get device type of FSO».
Сервер управления BI.ZONE EDR (Server)
- Уменьшено количество служебных данных, передаваемых в heartbeat по gRPC.
- Оптимизирована работа с топиками Kafka при работе с Live‑консолью.
Май 2024 г. | Версия 1.33
Обновились агенты для Linux, Windows и macOS. На Linux расширились возможности автономного обнаружения угроз и улучшилась видимость внутри контейнеров. В Windows-агенте появился мониторинг действий с именованными каналами и событий от процессов подсистемы WSL (Windows Subsystem for Linux). Поддержка WSL позволяет выявлять атаки, в которых используются комбинации Windows- и Linux‑инструментов. А в агенте для macOS теперь доступны мониторинг и инвентаризация точек автозапуска, а также YARA‑сканирование.
Состав релиза BI.ZONE EDR 1.33;
- Сервер управления EDR 1.33,
- Агент управления EDR 2.18.0,
- Модуль EDR (Windows) v.1.7.0,
- Модуль EDR (Linux) v.1.8.0.
Разделенные источники данных
Новая возможность для управления правилами сбора и фильтрации данных телеметрии и детектирования. Добавлена поддержка нескольких источников данных, которая позволяет более гибко разделять зоны ответственности пользователей и повышает эффективность настройки правил для обработки данных.
- Базовый источник телеметрии:
- Обязателен для запуска задачи.
- Используется для описания основных правил сбора событий телеметрии.
- Наполняется вендором.
- Расширенный источник телеметрии:
- Позволяет описывать дополнительные правила сбора событий телеметрии.
- Работает параллельно с базовым источником телеметрии, не влияя на его правила.
- Базовый источник детектирования:
- Опционален для запуска задачи.
- Описывает правила сбора событий детекции и реакции на определенные активности.
- Требует наличия соответствующих событий из источников данных телеметрии.
- Наполняется вендором.
- Расширенный источник детектирования:
- Дает пользователям возможность описывать дополнительные правила сбора событий детектирования.
- Работает параллельно с базовым источником детектирования, не влияя на его правила.
- Источник исключений для событий телеметрии:
- Предназначен для фильтрации выходного потока событий телеметрии.
- Определяется пользователем для сокращения потока телеметрии на основе специфических правил фильтрации.
- Источник исключений для событий детектирования:
- Позволяет фильтровать выходной поток событий детектирования.
- Используется для уменьшения количества обрабатываемых событий детектирования согласно пользовательским правилам.

Возможность выбора разных источников данных в EDR‑агенте
Эти улучшения помогут значительно упростить процесс конфигурирования и повысить общую эффективность работы с BI.ZONE EDR.
Автономное детектирование в Linux
Корреляционные правила по поиску IoA фокусируются на обнаружении признаков текущей атаки до того, как она нанесет ущерб. Это включает в себя анализ попыток эксплуатации уязвимостей, необычные сетевые запросы, подозрительные изменения в системе и т. д.
 Пример детектирования индикатора атаки в Linux‑агенте
Динамические группы
Это инструмент для автоматизации управления и сегментации агентов EDR в сети, который позволяет IT‑администраторам и специалистам по кибербезопасности создавать группы. Если соблюдаются определенные условия, новые агенты добавляются туда автоматически при регистрации в системе.

Создание фильтра автоматического добавления агента в группе
Расширенная телеметрия
Модуль EDR.Core (Windows)
Добавлена поддержка мониторинга событий от процессов подсистемы WSLv1. Теперь все ранее поддерживаемые события, кроме ProcessModuleLoad, также доступны для мониторинга. Из‑за особенностей работы подсистемы WSL не все поля событий могут быть доступны (подробности — в документации по событиям). Еще одна особенность — невозможность доступа к памяти процесса и анализу его содержимого, в т. ч. сканирования по YARA‑правилам.
Модуль EDR.Core (Linux)
Появилась возможность обнаружения событий FileCreate и FileChange внутри произвольных контейнеров (docker, сontainerd) при использовании провайдера ebpf.
Добавлены события:
FileChange. Генерируется при обнаружении первой записи данных в файл после его повторного открытия.SyscallExecute. Генерируется при обнаружении заданного в конфигурации системного вызова.ResourceLimitExceeded. Генерируется при достижении порогов: 85% от заданного лимита памяти или 98% — CPU.ContainerdContainerStarted. Генерируется при запуске нового контейнера и runtime‑обновлении конфигурации запущенного.ContainerdContainerStopped. Генерируется при полной остановке containerd контейнера.ContainerdContainerRunningFound. Событие инвентаризации, генерируется для каждого запущенного контейнера.ContainerdContainerStoppedFound. Событие инвентаризации, генерируется для каждого существующего, но незапущенного контейнера.
Обновленный интерфейс
- Фильтрация списка агентов по дате и времени последнего подключения.
- Удаление агента с конечной точки по команде с сервера EDR.
- Возможность указывать, для какой версии агента предназначен каждый файл новой конфигурации источника данных.
- Увеличение размера окна для просмотра результатов задачи.
- Кастомизация времени жизни пользовательской сессии.
- Открытие страницы агента в новой вкладке.
- Изменение свойств ключей группы:
- увеличилась максимальная длина ключа — до 128 символов,
- можно использовать символ «-»,
- задавать сам параметр ключа при создании группы теперь необязательно.