
BI.ZONE Mail Security
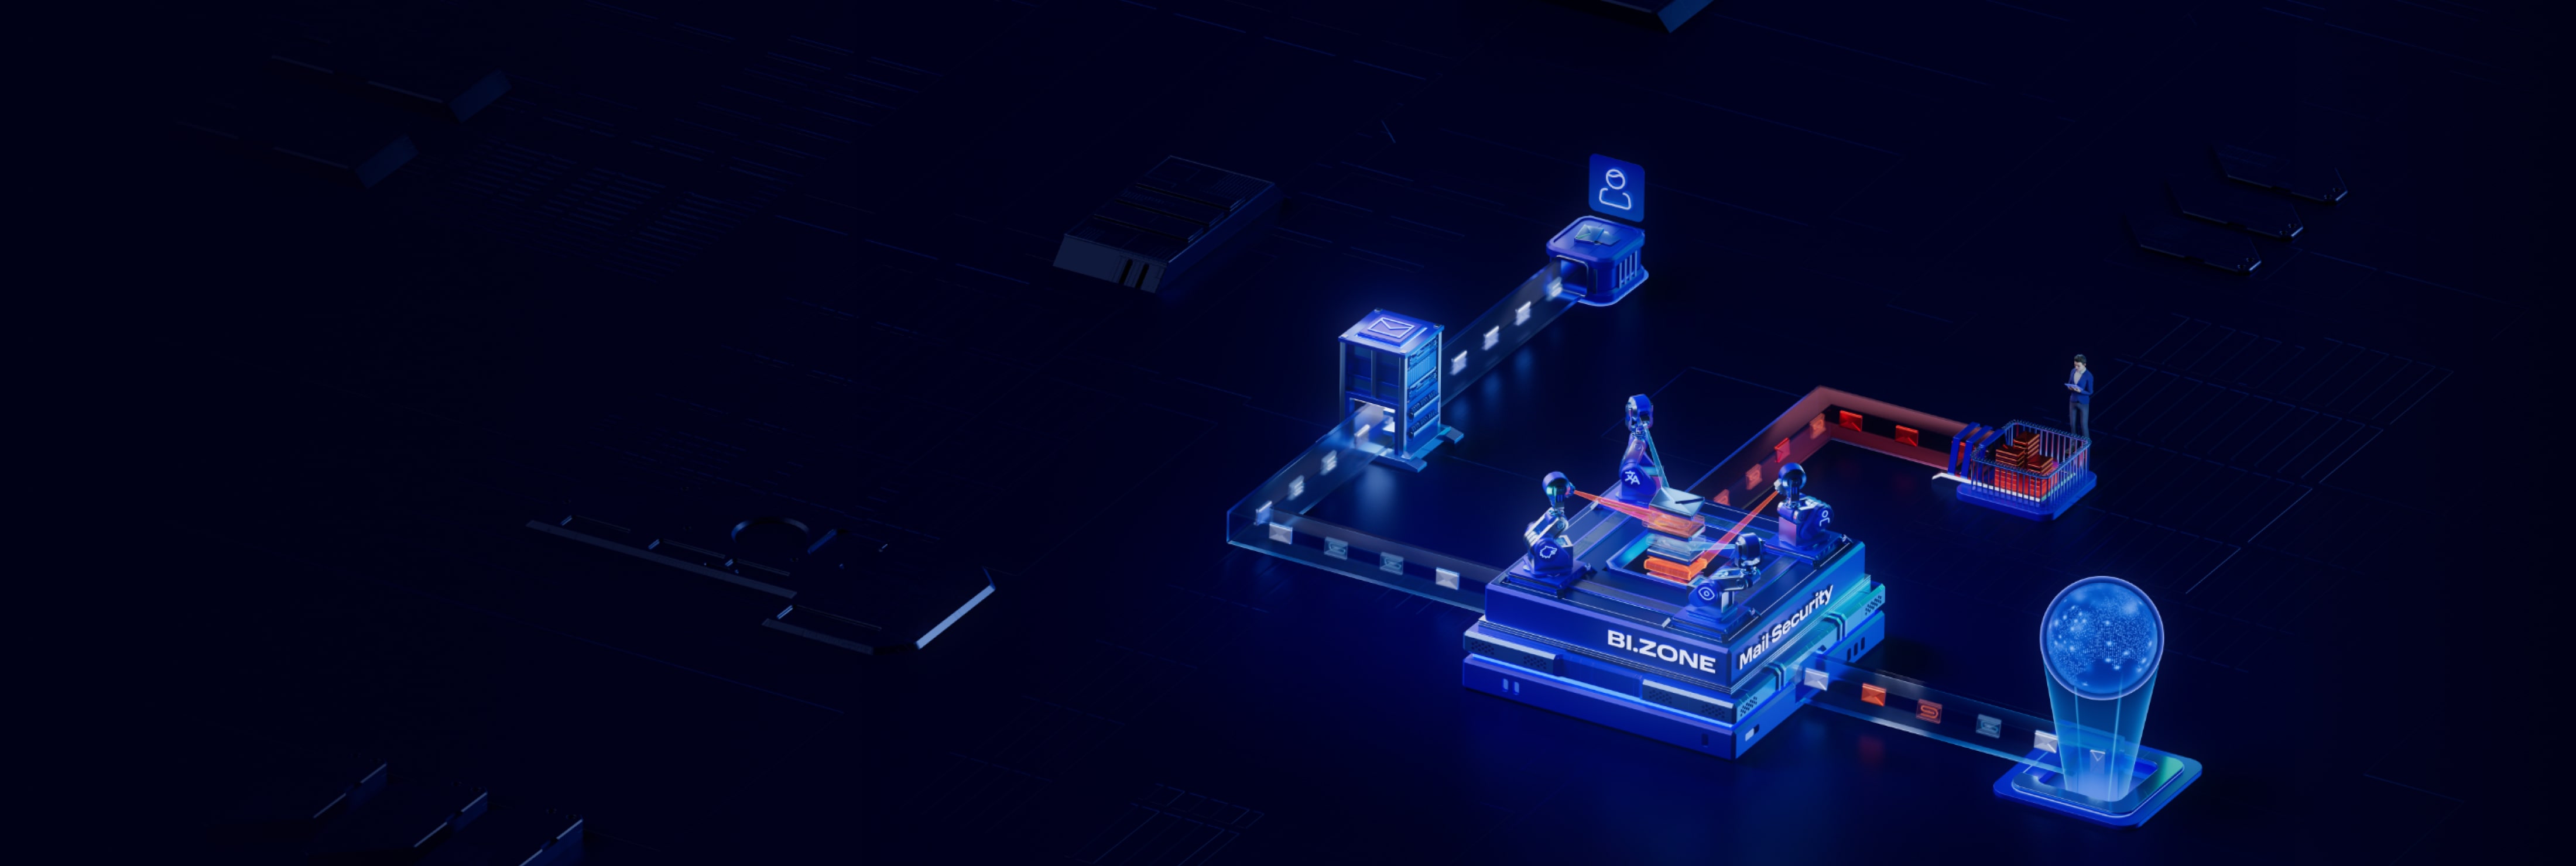
BI.ZONE Mail Security helps organizations of all sizes to mitigate the risk of cyberattacks, protect employees without impeding their productivity, and customize email security strategies
Defends people rather than inboxes: BI.ZONE Mail Security analyzes employee digital behavior and reveals hidden threats targeting corporate users
Contains complex AI‑based attacks, combats spam, phishing, spoofing, and malware attacks, and prevents the exploitation of mail server vulnerabilities
Ensures mail routing control across offices and branches
Balances peak traffic without decelerating user operations and losing correspondence
Featuring ML models for content‑based email classification, rating management, and detection of calls to action
Mail traffic management: hundreds of filter combinations and actions based on them
Proprietary multitenant technology
Interaction with third-party SIEM
Quick hassle-free cloud deployment
How it works
Personal account
Try it out
-
We will arrange a demo meeting and answer your questions
-
We will help you throughout the 30‑day trial period
You might also need


Publications
|
New BI.ZONE CESP protects against quishing, takes into account employee cyber awareness levels
April 26, 2024
|
Read | |
|
BI.ZONE CESP enables customized protection of corporate email
August 7, 2023
|
Read | |
|
BI.ZONE CESP swiftly responds to protect Outlook users against CVE‑2023‑23397
April 6, 2023
|
Read | |
|
BI.ZONE CESP reinforced to improve email protection
October 24, 2022
|
Read |
With significantly increased performance and enhanced intelligent filtering capabilities, BI.ZONE Mail Security now offers extra speed, convenience, and precision for both administrators and corporate users.
- 3x higher performance. The solution now processes up to 5,100 emails per minute on a minimum system configuration (8 CPU / 16 GB RAM).
- New Integrations section. Allows users to manage interactions with other security systems. Two built-in integrations are currently available, with four more expected by the end of the year.
- Proxy server support. Provides new capabilities for tasks requiring internet access in restricted infrastructures, such as working with BI.ZONE Threat Intelligence data or analyzing links in emails.
- Automatic deletion of old emails. Added along with soft rejection of incoming emails during CPU/RAM overload.
- AI model. Identifies calls to action in emails and learns from “Spam” / “Not spam” interface tags.
- Filtering for corporate data leak detection. Detects or blocks emails with attachments from being forwarded to external addresses.
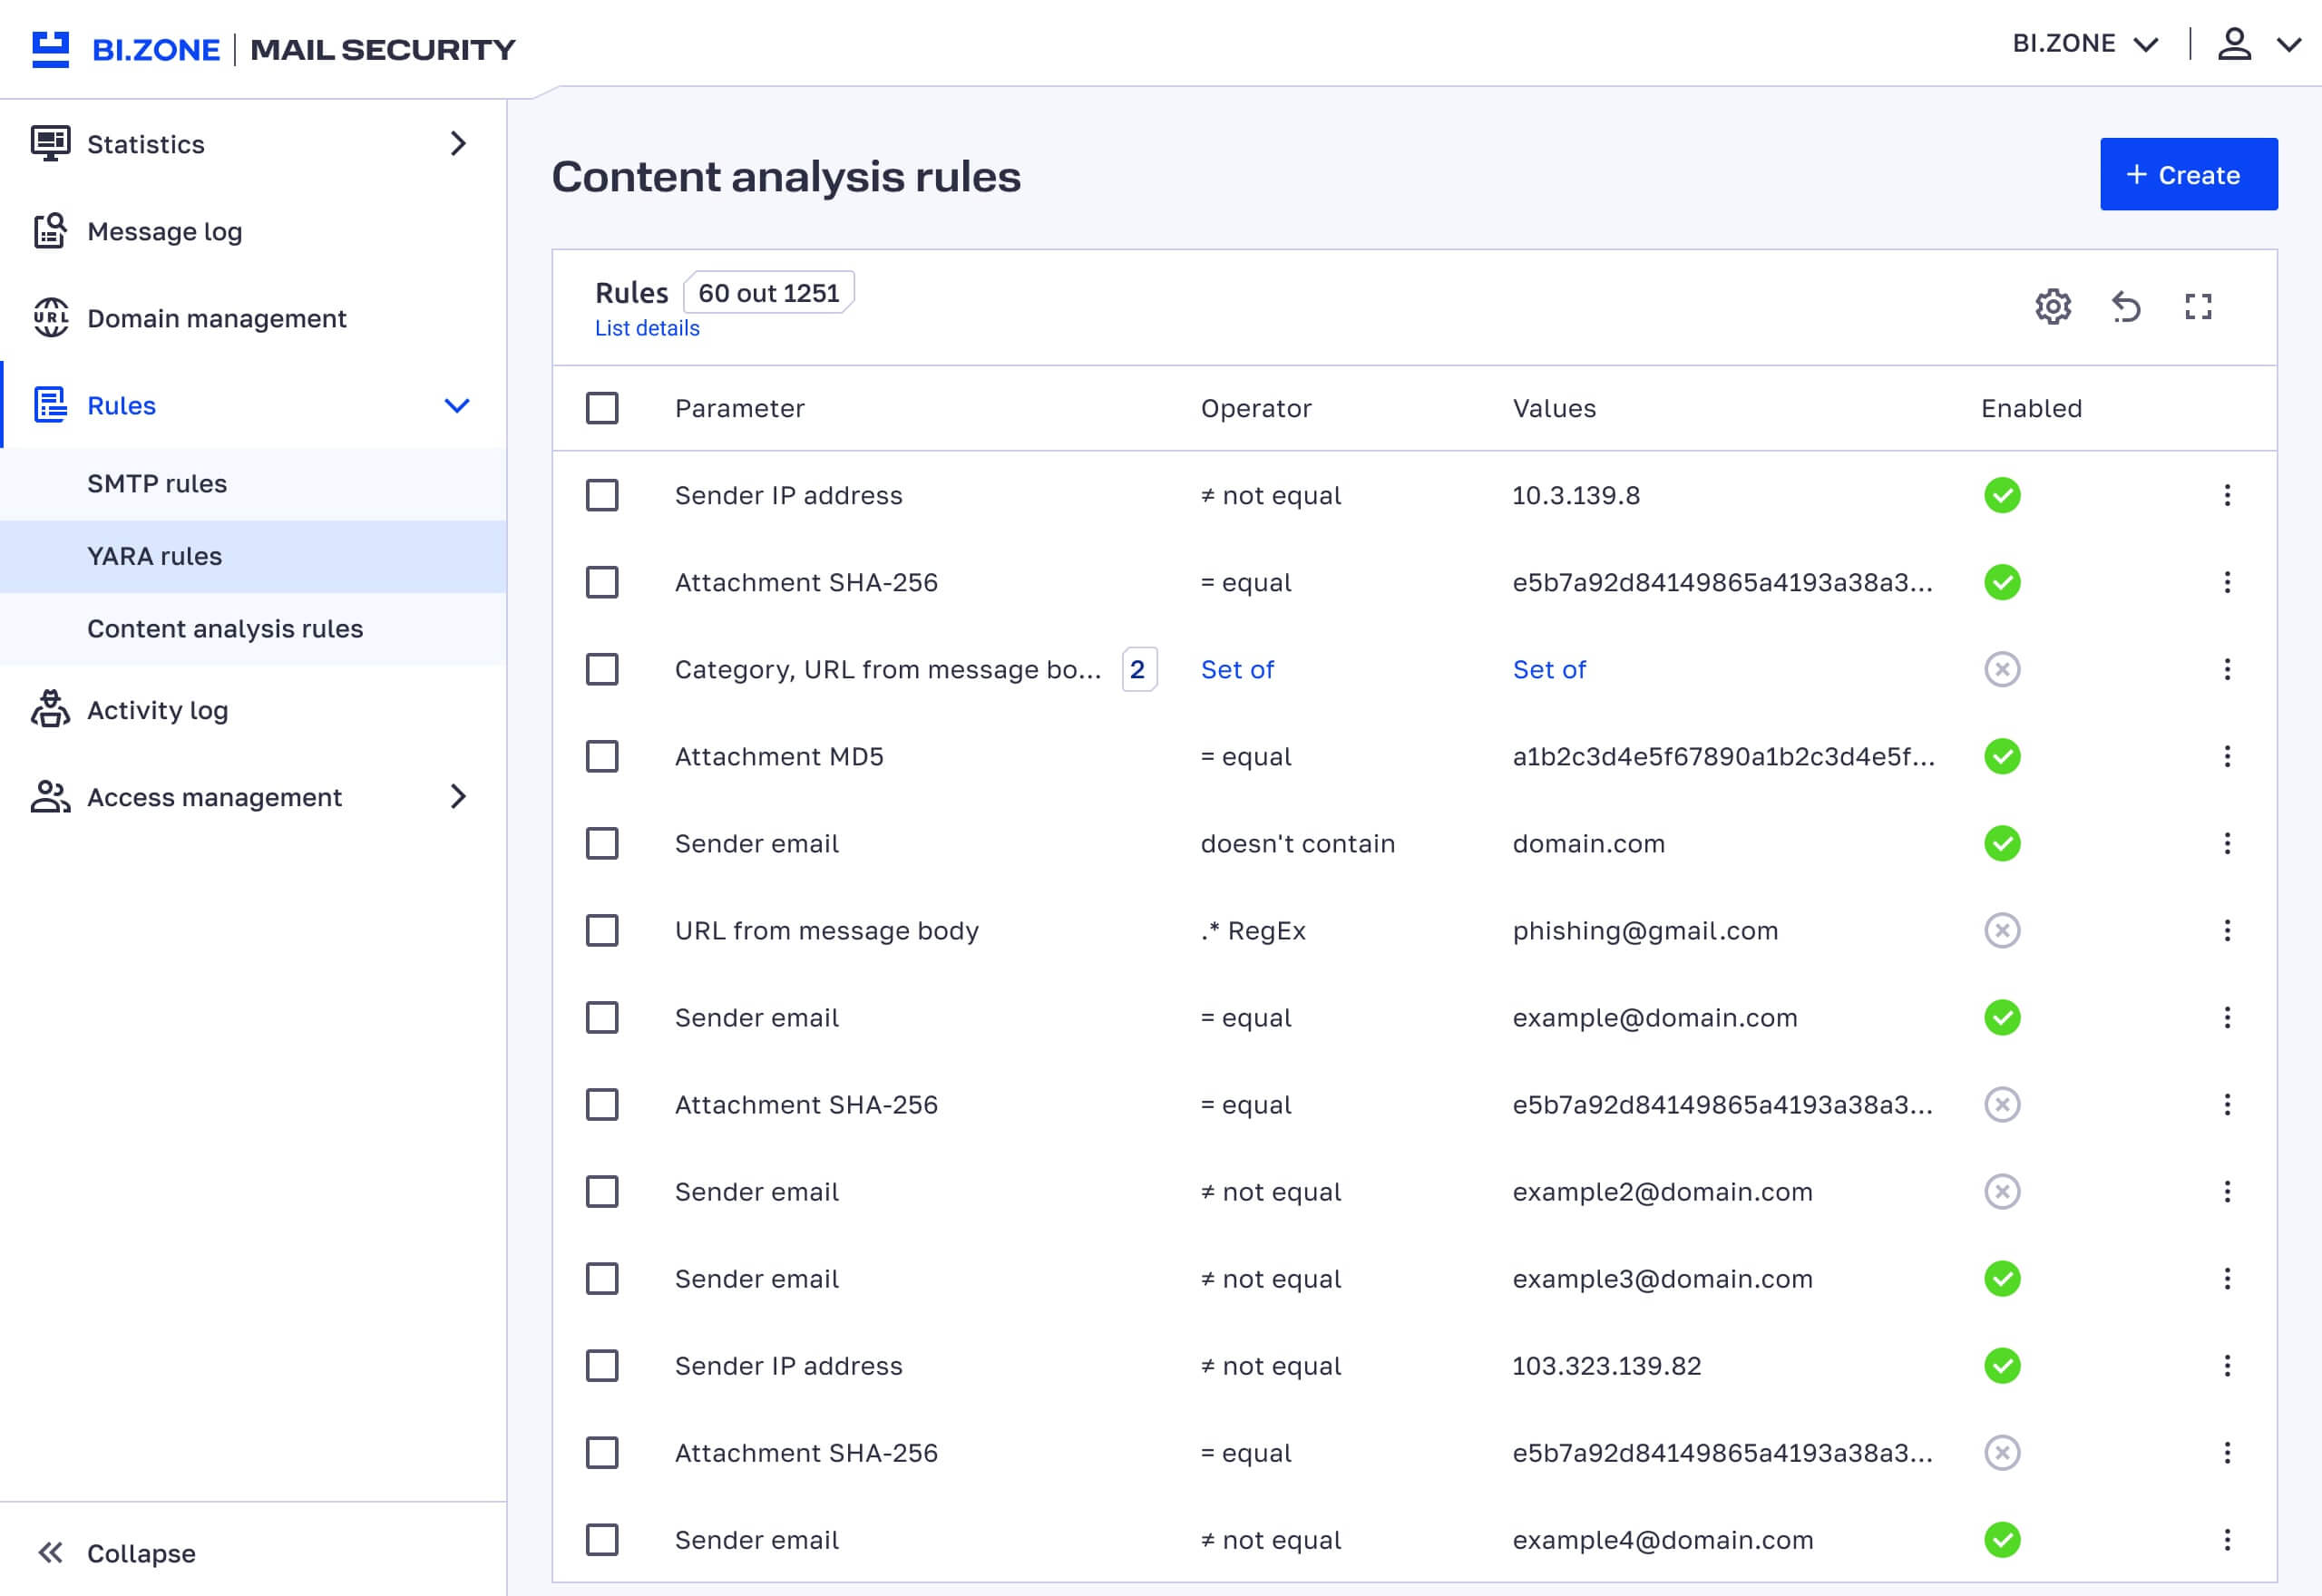
- Quick filtering rules. Block or allow messages by email address, domain, IP, subnet, or hash. Administrators can add these parameters individually or as lists (up to 10,000 entries).
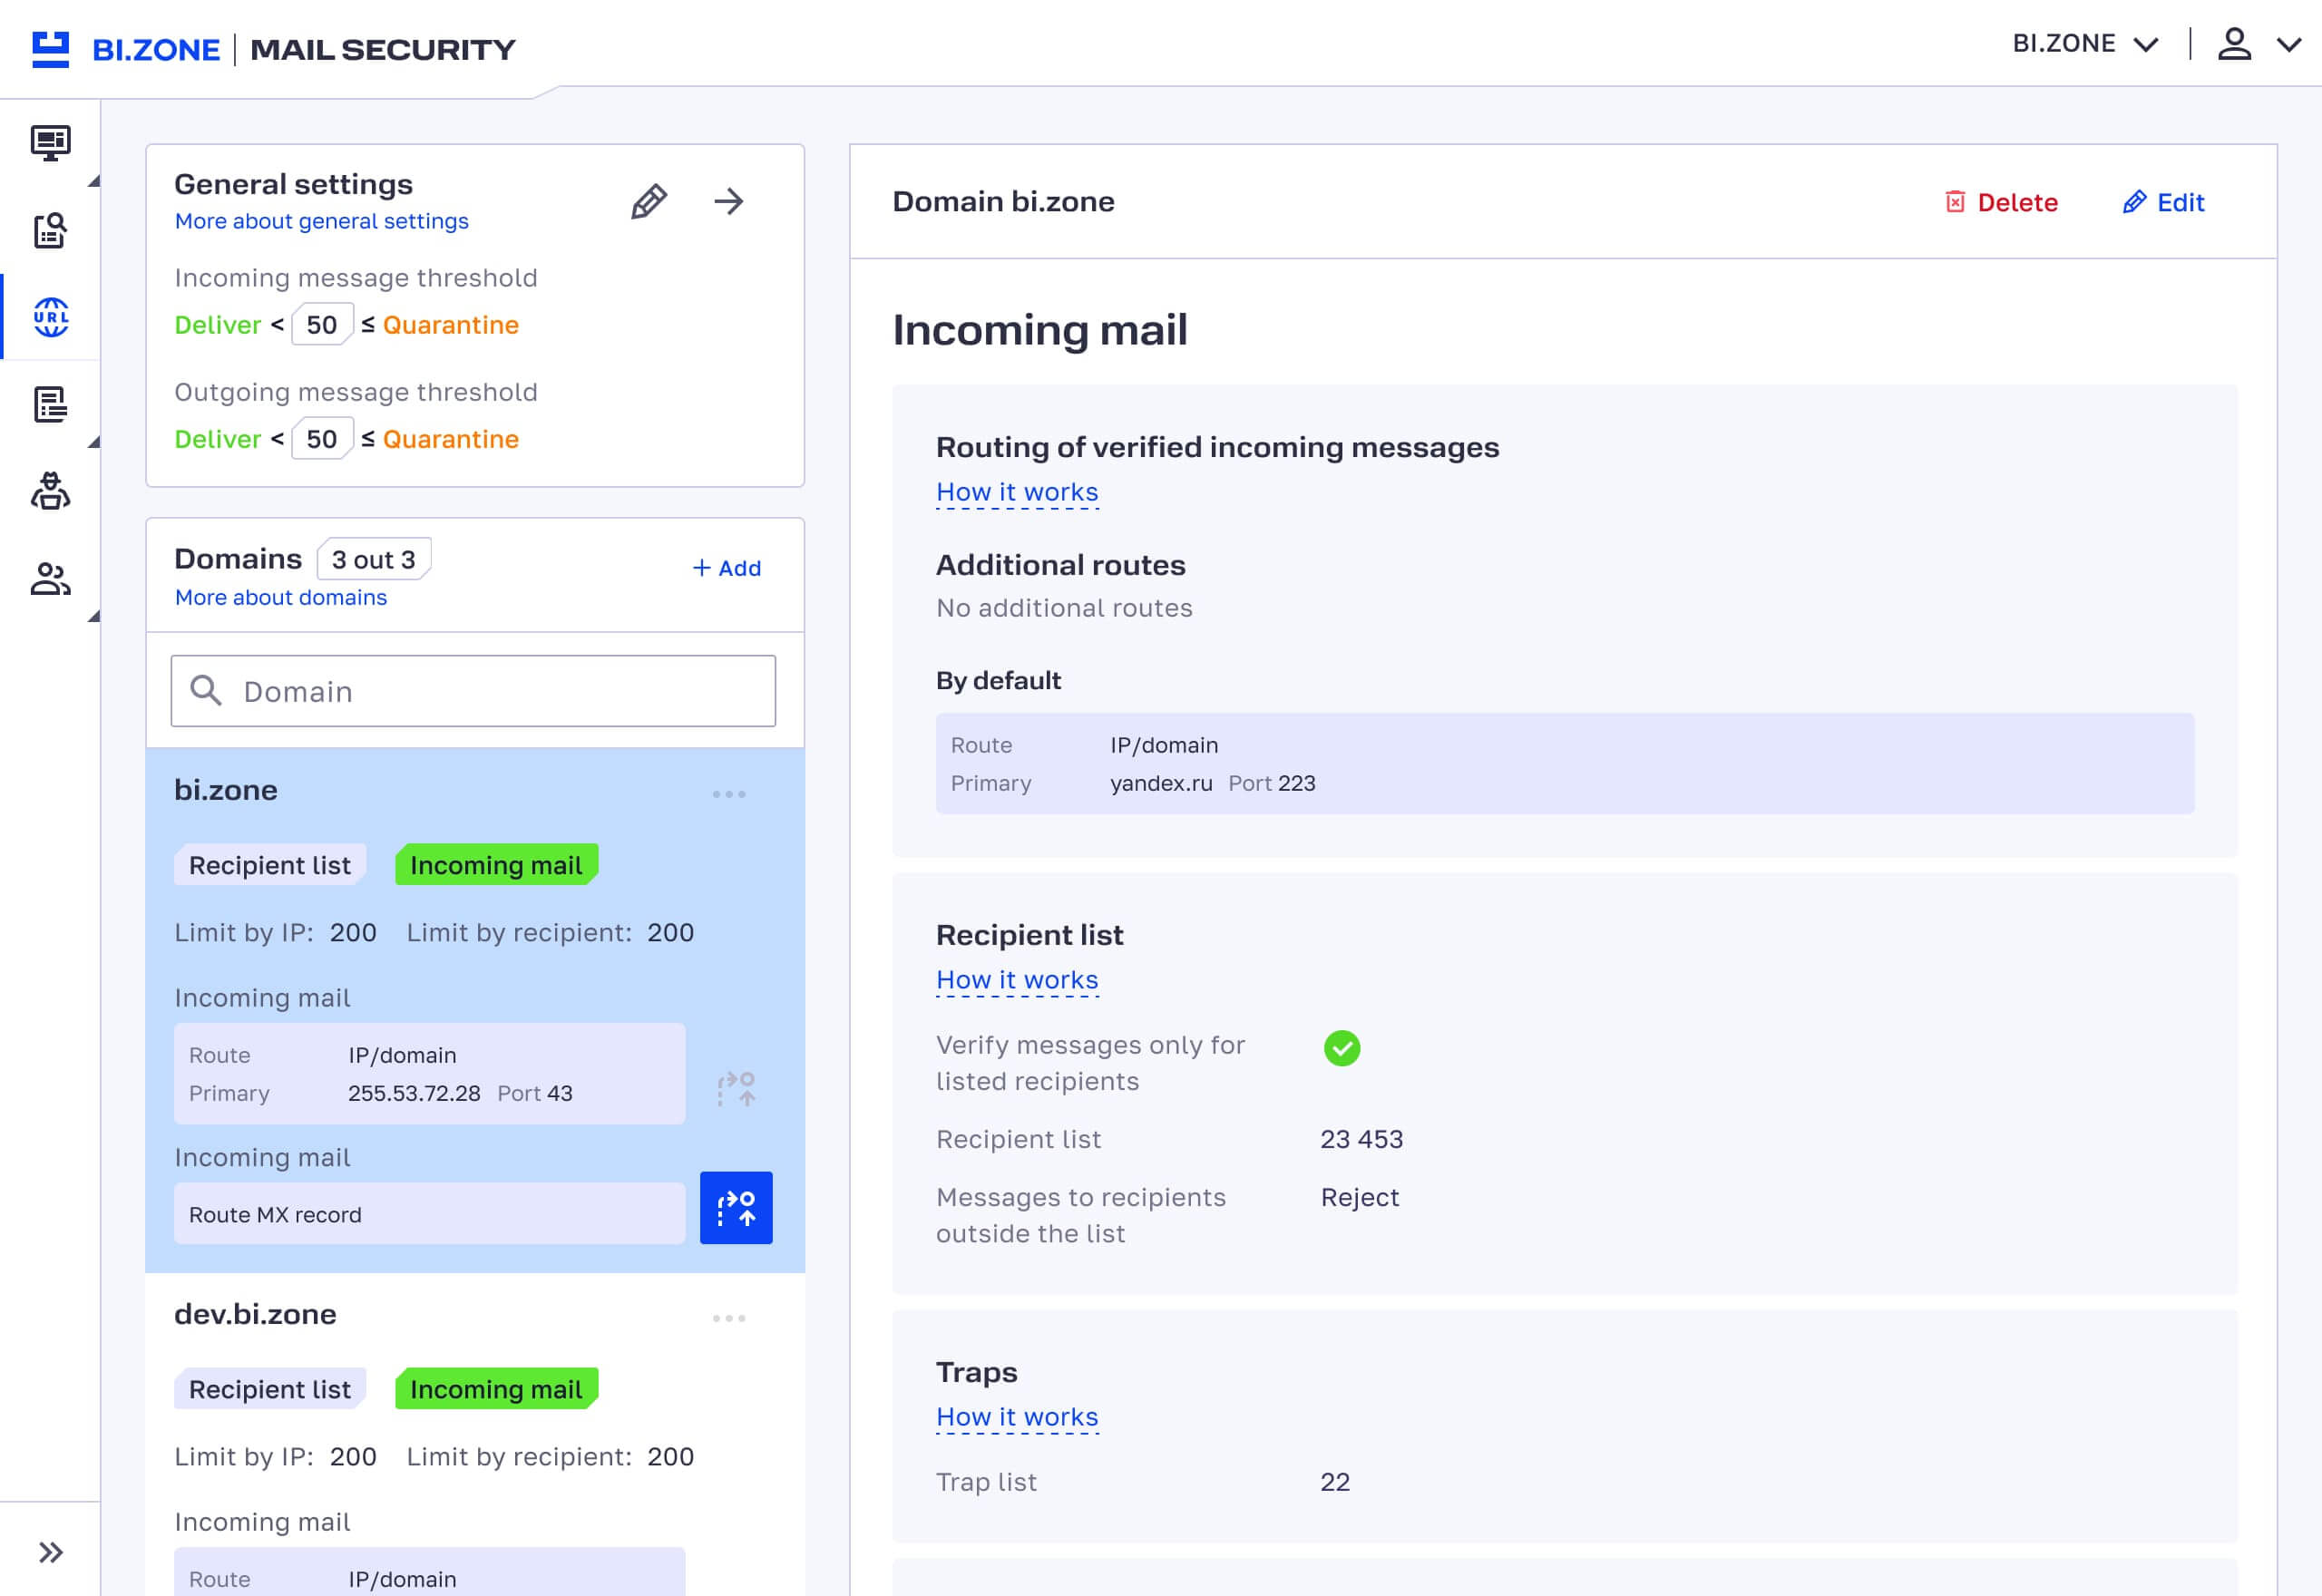
- Advanced email traffic routing. Content analysis‑based management.
- Revised graylisting. Meets modern email protection standards.
- Enhanced content verification rules. The solution now accounts for DKIM, SPF, and file type.
- Auto-reply loop protection. Improves mail server stability and reduces load.
- Bounce message prevention. Restricts unnecessary delivery failure auto-replies.
- CLI installer. Speeds up on-prem installation and updates.
- Maximum flexibility. Up to 90% of system parameters can be managed via the interface.
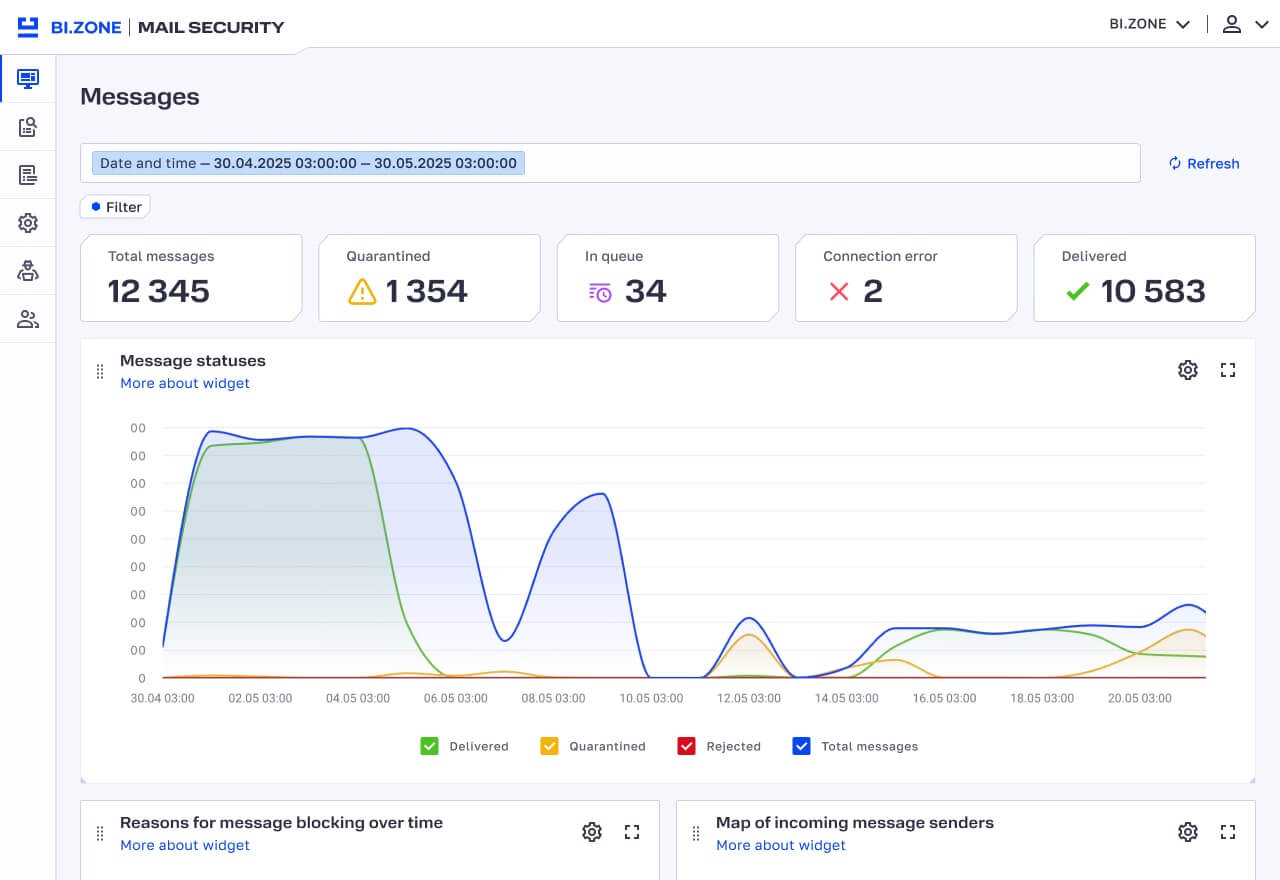
- Revised dashboards and key elements. Easier access to statistics and clearer data visualization.
- Enhanced action log and node monitoring.
- Updated handling of punycode and Cyrillic domains.
BI.ZONE CESP has been rebranded to BI.ZONE Mail Security. The product’s new version utilizes a high-performance kernel developed by BI.ZONE. From now on, the solution will evolve leveraging latest threat intelligence data.
- One more deployment option. Now the solution can be deployed on-prem.
- Much faster email checking and handling. With flexible filter settings, the system administrator can determine which emails must undergo detailed checks.
- Ability to balance the traffic and create a fault-tolerant cluster. This enables the processing of large volumes of email traffic.
- Multitenancy. In the on-prem version, this feature makes it possible to independently run multiple clients or branches in one application.
- Flexible backup management; flexible management of quarantine retention periods for various message categories; operations via API. This prevents the loss of information in emergencies.
- Email sanitization. Messages are delivered free of malicious content.
- Integration with third-party secure email gateways and sandboxes. This can provide an additional layer of protection.
- Editable email templates. This applies to quarantine notifications or undelivered messages for employees.
- Enabling and disabling the inspection of outgoing messages. The feature is available in the user’s personal account.
- Export of all actions with messages. The data is uploaded in the syslog format to external systems. Previously, only email incidents were transferred to SIEM systems.
The product’s new version provides additional protection for more vulnerable employees, detects malicious links in QR codes, and offers more clarity for email verdicts in the personal account space.
- Additional protection for more vulnerable employees. It has become possible thanks to greater integration with BI.ZONE Security Fitness, a platform for raising employee cyber awareness. By training with BI.ZONE Security Fitness, each user generates an individual rating reflecting vulnerability to social engineering attacks. This data now informs the email filtering process.
- QR code analysis. Thanks to machine vision, it is now possible to recognize a QR code in the email body and attachments. If the code contains a URL, the solution will analyze it along with other URLs to filter out phishing messages.
- Extended URL parsing. We constantly expand the range of readable characters and formats. Now we can detect malicious URLs behind HTML anchors, query parameters, and the ideographic full stop character 。.
- Improved statistical model. Even if attackers try to hide the number of recipients, the solution will detect a mass mailing. Such emails get a higher spam rating and are quarantined.
- CSV reporting. Now the administrator can email the output for any filter of the message log as a CSV document.
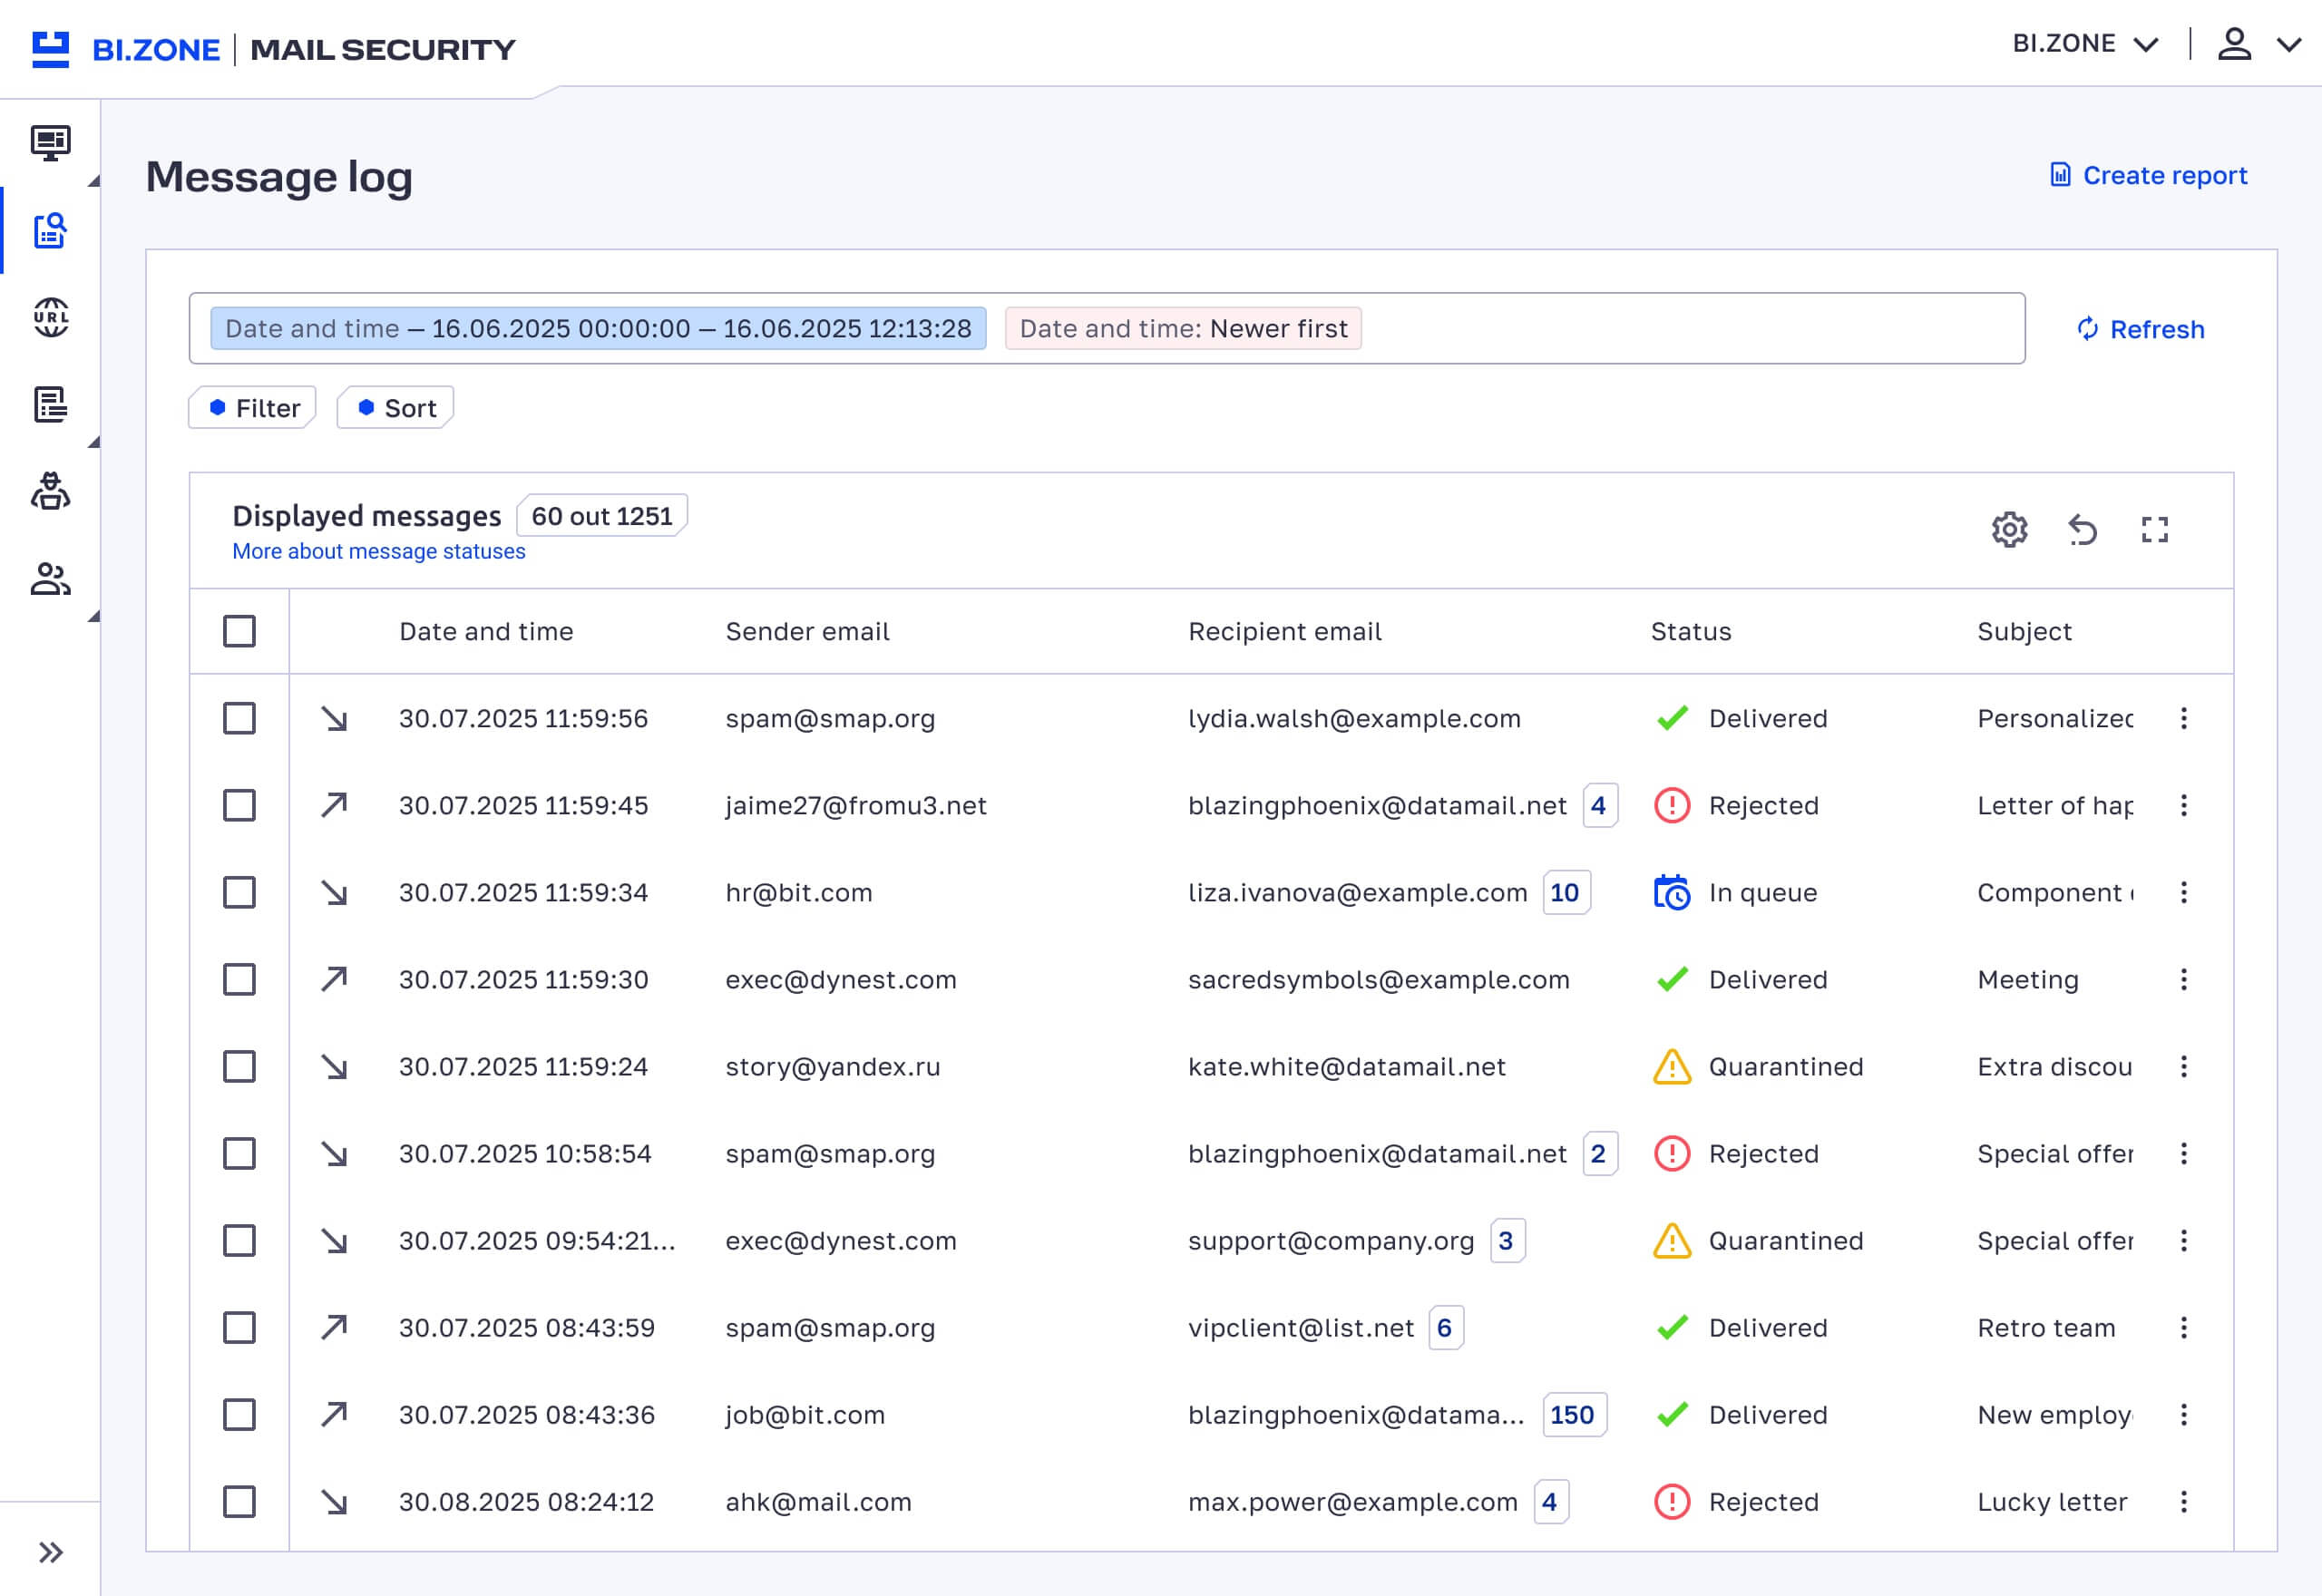
- More user-friendly message log. It is clear whether a message has been whitelisted, blacklisted, or assigned to extended filtering. If a message has links, the log will reflect web categories of the corresponding domains. There is also advanced filtering by delivery status, URL category, protected domain, and mail server response during delivery (250 OK, 500 Error, etc.).
- Security configuration statuses for domains. The updated solution offers more visibility into the security configuration process. With the process on the BI.ZONE side, you can see which of the four stages it is going through: synchronization, SMTP server verification, test email sending, or pending change of MX records.
Now it is easier to customize email protection, prevent data breaches, and analyze data in the personal account space.
- Extended filtering. Now users can configure over 20 parameters that will influence the spam rating of their correspondence. For instance, incoming messages with links to public file sharing websites or outgoing messages with attached scans containing company seals can be considered more suspicious.
- Integration with BI.ZONE Security Fitness. Employees can in one click notify security teams of suspicious messages—directly from the email client interface. The new opportunity has become available thanks to the integration with BI.ZONE Security Fitness, a solution for preventing social engineering attacks.
- Additional guarantee for email delivery. The capability for monitoring public reputation lists (databases used for filtering out illegitimate traffic) has been expanded and automated. Companies whose IP addresses are mistakenly included in such lists will not experience any correspondence delivery issues as we will timely contact the reputation list owners and fix the problem.
- Enhanced machine learning model. It analyzes the body of the incoming email, the subject line, links in the text, and service headers. This makes it possible to more accurately determine whether a message is legitimate or potentially dangerous.
- User profiling. Now each user has a unique profile based on the number of emails the user sends and receives daily. This enables the detection of anomalous activity that may indicate an attack or an account compromise.
- Extended protection from spoofing. The service can now recognize Unicode spoofing and automatically identify typos, incorrect domain extensions, etc. in seemingly legitimate sender domains.
- Improved algorithms. We have significantly improved three mechanisms: the automated search for malicious code in HTML documents; the automated search for phishing links; and the password enumeration algorithm for secure archives.
- Service cost linked to the number of accounts. The interface now has a window with the number of email accounts included in the service cost. If you want to check whether extra addresses affect the cost, you can download the full list of emails in CSV format.
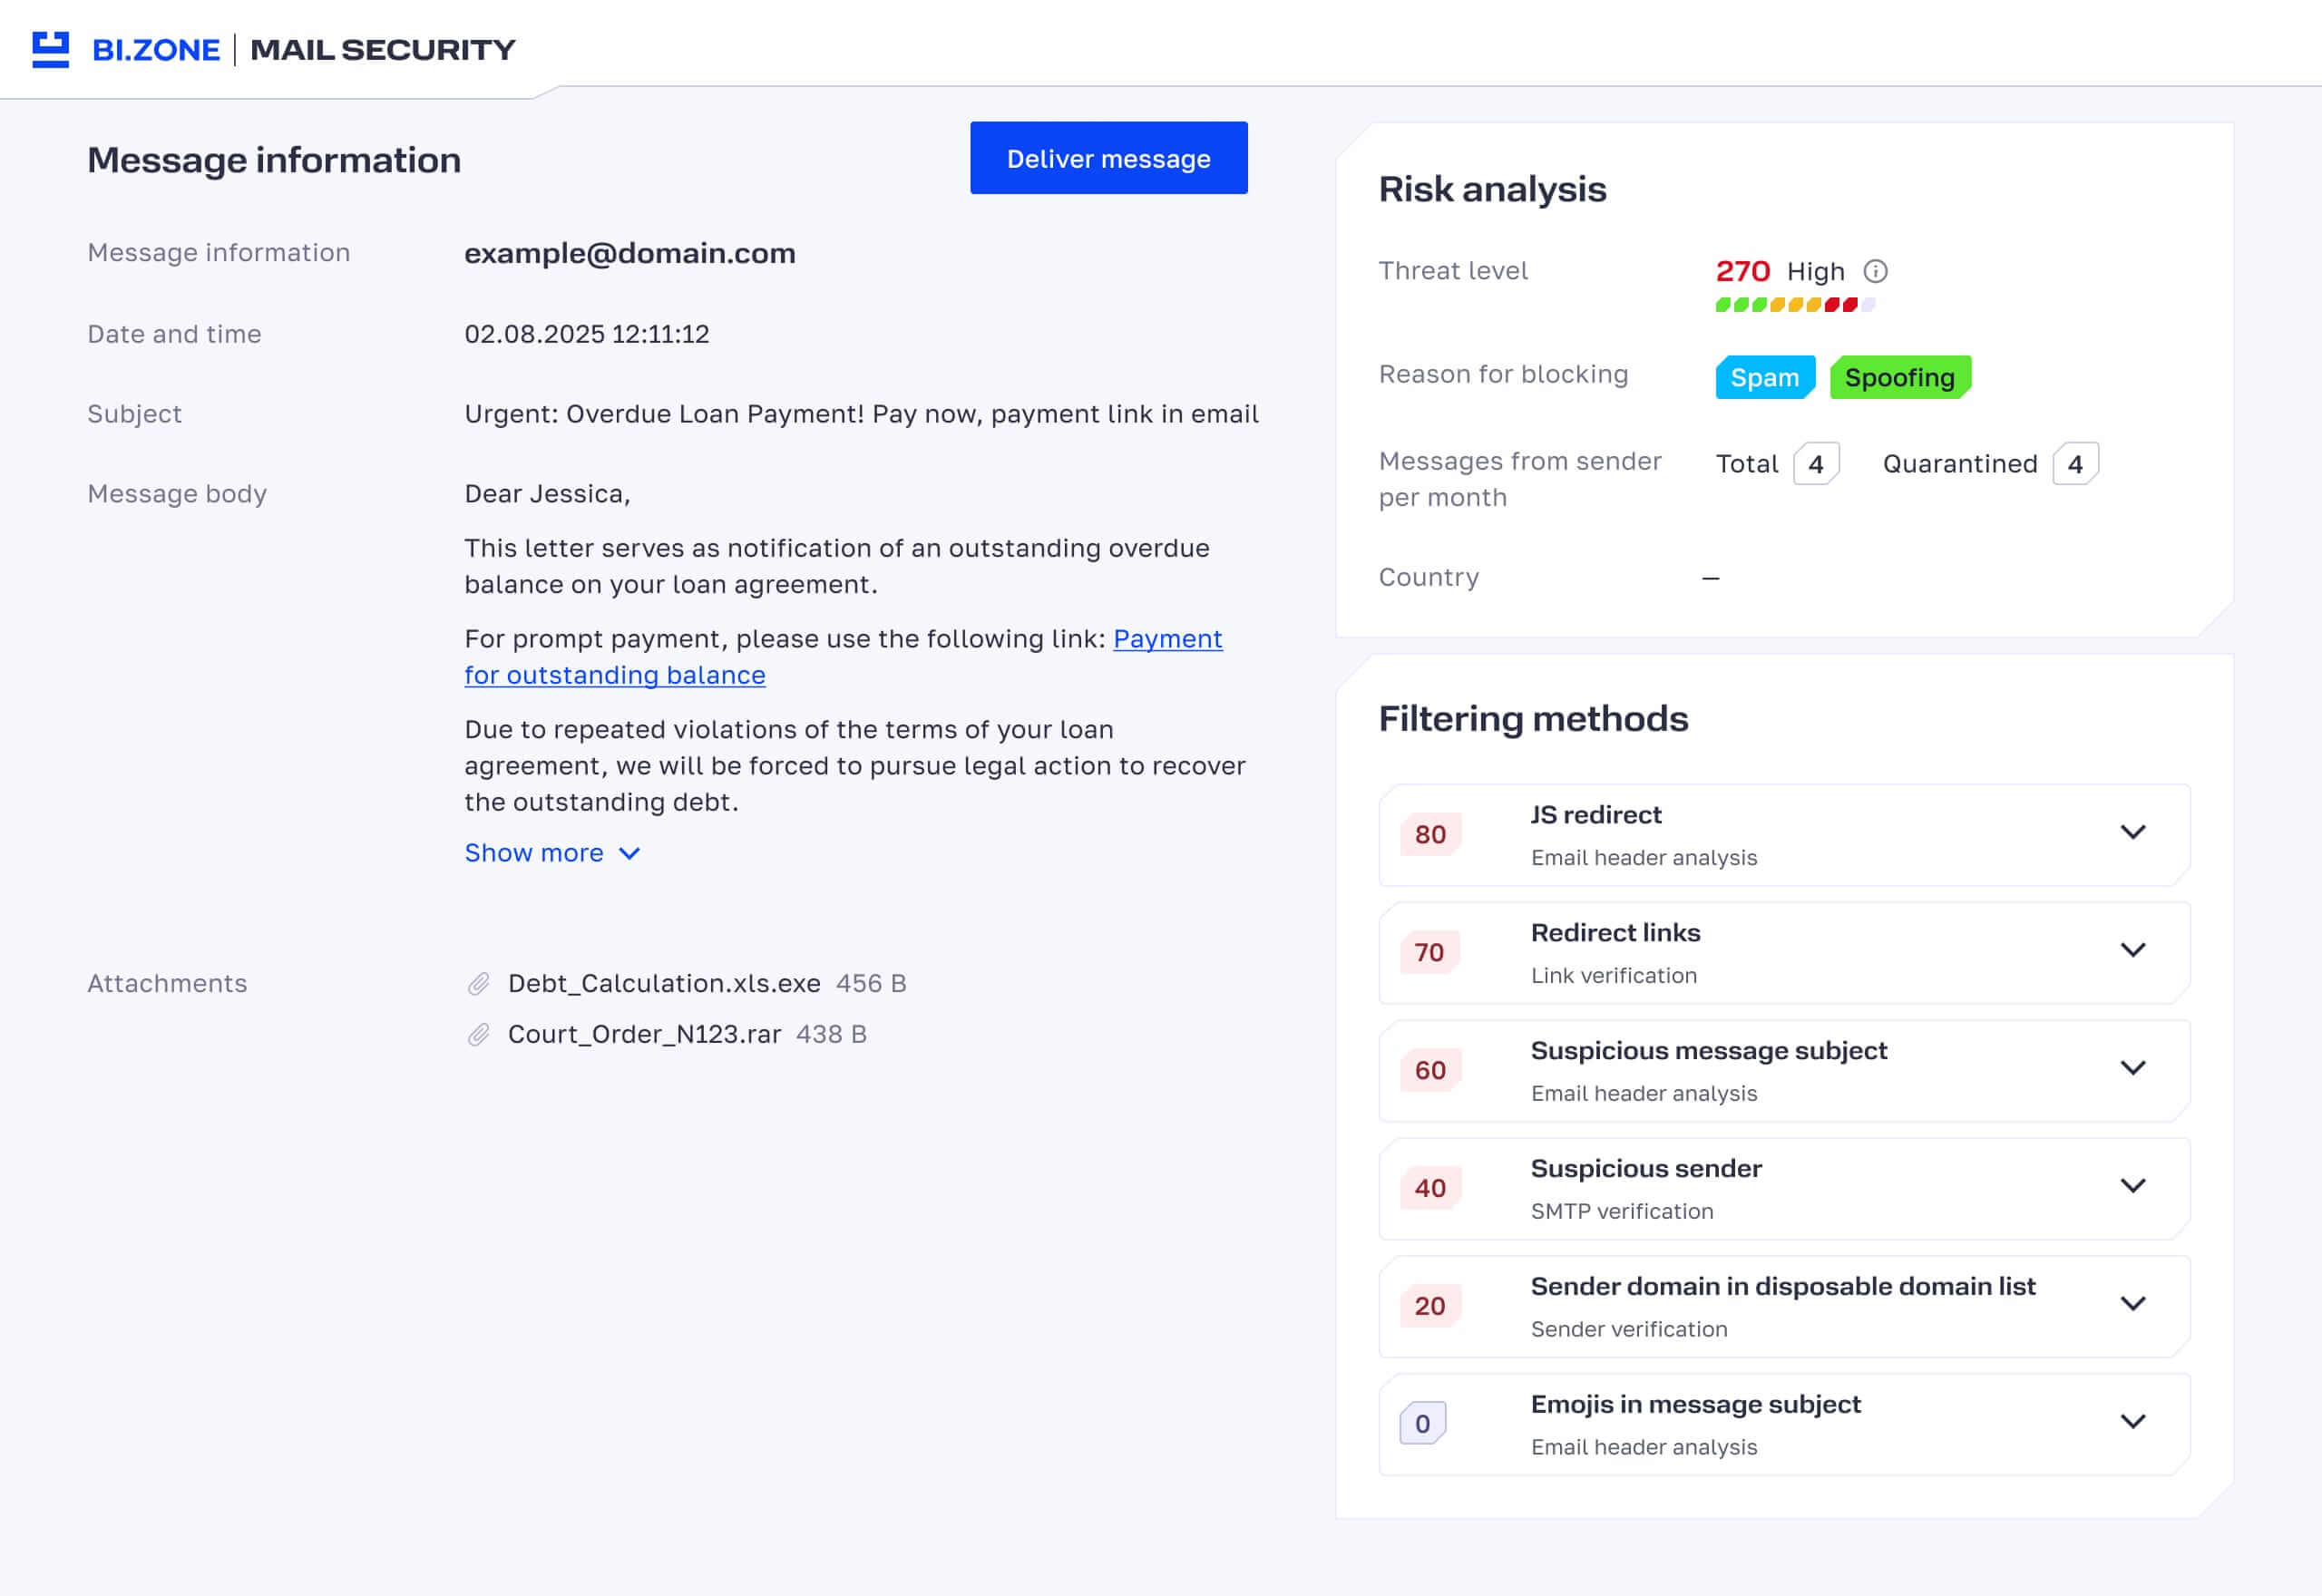
- Email processing results. View detailed information to see what mechanisms influenced an email’s rating. This will help you create rules for the extended filtering list.
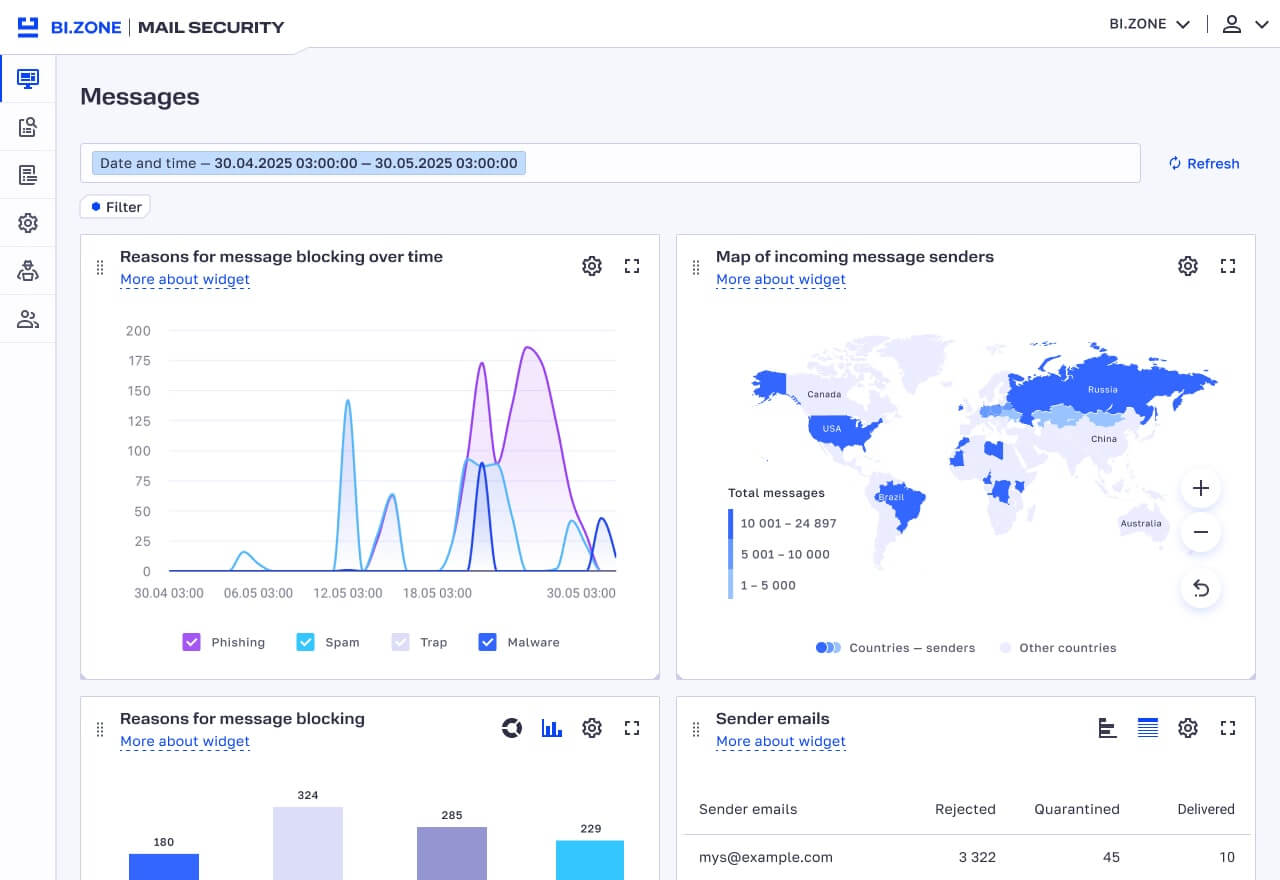
- Senders map. Now you can see the email flow on a map in your personal account. You will be able to learn from which country emails come most often.
The filtering system is now more efficient: we have improved the protection mechanisms and added new ones.
- Behavioral analysis. Previously, only the recipient could influence the sender’s reputation by releasing the message from the quarantine. With the update in place, the system also takes into account the actions of the solution’s administrator.
- Detection of illegitimate outgoing correspondence. The system is now better at filtering outgoing messages. This improves the reputation of the mail server IP addresses and increases the chances of emails to reach their destinations.
- File analysis. The service can now analyze password‑protected files. It will try to guess the password for an attached archive to scan it for malware.
- Detection of phishing links. The search capability has been extended to detect and analyze links within files and archives.
Электронная почта — один из самых популярных векторов атак, поэтому ее защита является важным аспектом в стратегии безопасности компании. Число атак в интернете с каждым годом растет, а значит, и риск взлома или утечки конфиденциальных данных повышается. Поэтому выбор эффективных систем защиты так важен для безопасности компании.
Конечно, необходимо выбирать сложные пароли для почты и не забывать про алгоритмы шифрования. И то и другое можно внедрить разными способами, например использовать программы, плагины или приложения, которые автоматически создают ключи и шифруют передаваемые данные. Однако этого может быть недостаточно: мошенники далеко не всегда взламывают электронную почту или перехватывают переписки. Злоумышленники часто выбирают другой подход: используют методы социальной инженерии, чтобы обмануть жертву и получить нужную информацию. Поэтому лучше, чтобы опасные сообщения просто не доходили до адресата. Специализированные сервисы помогают решить этот вопрос безопасности: они фильтруют трафик, чтобы во входящие не попадало ничего подозрительного.
1. Спам
Это нежелательная рассылка с сомнительным или рекламным содержимым. Спам не предполагает мошенничества и не содержит вложенное вредоносное ПО, которое может зашифровать данные или украсть пароли. Однако он бывает очень навязчивым и неприятным, часто отвлекает, усложняет поиск нужной информации.
2. Флуд
Email‑флуд — это массовая рассылка однотипных сообщений, часто просто с набором символов или слов. Флуд быстро засоряет электронную почту, из‑за чего пользоваться ею становится почти невозможно.
3. Вредоносные программы (malware)
Они выглядят как обычное вложение, но внутри — нелегитимное ПО, которое поможет злоумышленникам получить удаленный доступ к компьютеру адресата, скомпрометировать его персональные данные и нарушить работу системы. Вредоносы маскируются по‑разному: отображают иконку PDF‑файла вместо EXE, используют нестандартные или «безобидные» расширения (.pif, .vba, .cmd, .ps1, .doc, .xls, .jar, .pdf, .zip) и т. д.
4. Спуфинг
Это подделка электронных писем от легитимных отправителей. Мошенники выдают себя за надежный источник, чтобы вызвать доверие у пользователя и получить доступ к информации.
5. Компрометация сервера
В рамках этой атаки применяются эксплоиты. Это специальные программы (фрагменты кода или последовательность команд), которые позволяют использовать уязвимости конечного ПО. Цель — получить контроль над системой и выполнять различные нелегитимные действия, например красть данные или изменять права и привилегии пользователя.
6. Компрометация корпоративного email (business email compromise, BEC)
BEC — это атака на получателей почты с помощью методов социальной инженерии. Злоумышленники завоевывают доверие сотрудника в переписке, а затем убеждают его выполнить нелегитимные действия.
Для разных типов угроз подойдут разные рекомендации.
Спам, флуд. Выполнить конфигурацию параметров защиты на сервере электронной почты и в настройках доменной зоны / DNS‑сервера: DKIM, DMARC, ARC, SPF, PTR, RBL, whitelisting/blacklisting/greylisting.
BEC, спуфинг. Разработать для почтового сервера программные дополнения профилирования отправителя и поведенческого анализа писем, а для спуфинга — и сигнатурного.
Вредоносы. Установить антивирусное ПО на конечных устройствах.
Компрометация сервера. Настроить на межсетевом экране политику безопасности входящих сетевых пакетов, регулярно обновлять серверное/пользовательское ПО.
Универсальная рекомендация — использовать специализированное решение по защите электронной почты, а также обучать сотрудников кибергигиене и закреплять навыки тренировками.
Особенное внимание стоит уделить защите от фишинговых атак, таких как BEC и спуфинг. Их успех зависит от действий сотрудников, то есть человеческого фактора, а он причина 95% нарушений кибербезопасности
Фишинг (от англ. phishing) — это группа кибератак, в которых применяют методы социальной инженерии, чтобы выдать мошеннические сообщения за легитимные и вызвать доверие получателя. В группу входят BEC, спуфинг, вишинг и другие виды киберугроз. Цель — подтолкнуть к действию, из‑за которого случится утечка конфиденциальной информации, например корпоративных паролей или данных карт.
Изначально к фишингу относили электронные письма с вредоносным ПО или ссылками на мошеннические сайты. Теперь фишеры — преступники, промышляющие фишингом, — используют и другие способы, а также их комбинации:
- мошеннические СМС (смишинг),
- сообщения в мессенджерах или социальных сетях,
- поддельные веб‑ресурсы и рекламу в интернете,
- телефонные звонки (вишинг).
В ходе атаки злоумышленники манипулируют человеком, втираются в доверие, давят на эмоции. Вот примеры таких сценариев, основанных на эксплуатации чувств:
- Страх. Жертва получает уведомление, в котором сказано, что данные на компьютере будут уничтожены. Нужно перейти по ссылке, чтобы остановить процесс.
- Невнимательность. Пользователь не замечает ошибку в адресе отправителя:
sberbanck.ru,yadnex.ru. - Жадность. Человеку приходит купон на скидку 55% при оплате прямо сейчас.
- Раздражение. Получатель хочет отписаться от рассылки, а для этого нужно перейти по ссылке.
- Желание помочь. Сотрудник получает сообщение: «У вашего коллеги ошибка в отчетах, нужно срочно исправить. Подскажите номер его мобильного телефона».
- Авторитет, срочность. Якобы налоговая инспекция требует немедленно оплатить штраф.
Несмотря на многочисленные вариации, общая черта всех фишинговых атак — использование обмана для получения выгоды. Опишем несколько видов фишинга.
Адресный фишинг
Адресный фишинг отличается направленностью на конкретного человека или организацию, злоумышленники даже могут делать персонализированный контент. Подготовка такой кибератаки отнимает больше времени и усилий по сравнению с обычным фишингом: нужно знать имена, должности, email‑адреса и другую информацию.
Например, жертвой адресного фишинга может стать сотрудник, занимающийся авторизацией платежей: на почту придет якобы распоряжение от гендиректора перевести крупную сумму поставщику. Внутри — ссылка на поддельный сайт платежной системы, откуда средства уйдут на счета мошенников.
Обман 419, или нигерийские письма
Этот далеко не новый вид мошенничества появился в Нигерии в 1980‑х годах, еще до распространения интернета. Жертва получает сообщение от иностранца о крупной сумме денег, которую по какой‑то причине отправитель не может получить сам, и поэтому просит помочь за значительное вознаграждение. Деньги мошенники обычно получают одним из двух способов:
- просят номер счета получателя и обещают перевести туда средства, если жертва заплатит якобы комиссию;
- убеждают дать доступ к банковскому счету получателя.
Один из самых известных примеров — сообщение от имени нигерийского принца или другого высокопоставленного человека, которому срочно нужна помощь, чтобы вывести из Нигерии несколько миллионов долларов.
Такие фишинговые атаки также известны как «обман 419», потому что именно этот номер у статьи за мошенничество в УК Нигерии.
Телефонный фишинг
Включает в себя вишинг (голосовой фишинг) и смишинг. В первом используются телефонные звонки, а во втором — СМС‑сообщения.
Злоумышленники могут дополнительно подключать телефонный фишинг, чтобы повысить эффективность целевых атак, — тогда сообщения на почту сопровождаются звонками и СМС.
Типичный пример голосового фишинга: мошенник представляется сотрудником полиции, налоговой или службы безопасности банка и начинает запугивать жертву. Например, сообщает, что банковский счет со всеми средствами заблокирован или пришло постановление, которое нужно срочно обжаловать. После этого злоумышленник пытается выведать паспортные и банковские данные или называет реквизиты, куда жертва должна перевести деньги для оплаты штрафа.
При фишинге размер организации и ее устойчивость к киберугрозам не имеют значения: фишеры получают данные обманом, а не пытаются найти брешь в периметре. Компания может внедрить разные меры безопасности — использовать средства защиты информации, подключаться к почте и другим ресурсам только через VPN, настроить двухфакторную аутентификацию — и все равно стать жертвой фишинга. Надежных паролей и антивирусных программ недостаточно — необходимо заботиться о системе безопасности на всех уровнях.
Печальный пример: в 2019 году злоумышленники смогли украсть почти 77 млн евро
Подобные ситуации лишний раз доказывают: современным организациям нужно учитывать риски, использовать все возможности для построения безопасности и противостоять фишингу как внутри периметра, так и за его пределами.
Сервис поможет выстроить защиту ящиков электронной почты от ряда угроз.
1. Активность бот‑сетей
Мошенники могут применять их для разных целей. Один из сценариев — исчерпание ресурсов email‑сервера, после чего он перестает получать сообщения.
Сервис проверяет корректность ведения SMTP‑диалога по регулярным выражениям и поддерживает технологию graylisting (серые списки), чтобы отсеивать письма, отправленные ботами.
2. Отправка спама, флуд
Сотрудники получают нежелательный контент, который заполняет входящие и мешает рабочей переписке.
BI.ZONE Mail Security распознает рассылки спама благодаря публичным репутационным спискам и собственной лингвистической самообучающейся модели для анализа темы и тела письма. В результате сервис фильтрует нежелательные сообщения до их поступления на почтовый сервер, тем самым снижая нагрузку на него.
3. Отправка вредоносных вложений
Запуск вредоносного ПО грозит множеством проблем для IT‑инфраструктуры: распространением зловреда на всю внутреннюю сеть, шифрованием данных, взломом учетных записей и т. п.
Сервис предотвращает попадание таких программ на устройство, используя для проверки сообщений несколько антивирусных движков и данные киберразведки с портала BI.ZONE Threat Intelligence.
4. Компрометация сервера
Она позволяет использовать уязвимости сервера электронной почты для нелегитимных действий, например удаленно исполнять команды, чтобы выкрасть данные или изменить уровень доступа пользователя.
Эксперты BI.ZONE Mail Security следят за новостями об уязвимостях в ПО почтовых серверов. Если для эксплуатации уязвимости требуется манипулировать почтовым трафиком, команда сервиса оперативно создает защитные правила. Это помогает клиентам поддерживать безопасность до обновления ПО.
5. Встраивание фишинговых ссылок
Переход по такой ссылке часто заканчивается компрометацией учетных данных.
Сервис блокирует письма с фишинговыми ссылками. Для этого он:
- формирует статистическую модель репутации отправителей;
- исследует HTML‑разметку письма на скрытые текст, изображения, URL- и CSS‑ссылки;
- распознает QR‑коды;
- задействует для анализа индикаторы FQDN/URL/IPv4 из базы данных BI.ZONE Threat Intelligence.
6. Подмена email‑адресов
Пользователь может принять источник за доверенный и попасться на уловки мошенников: передать пароли для успешного прохождения аутентификации в сети компании, изменить настройки безопасности, дать доступ к конфиденциальной информации.
Подделку отправителя BI.ZONE Mail Security выявляет с помощью механизмов валидации подключения — анализа SPF, DKIM, DMARC и пр. Кроме того, сервис распознает юникод‑спуфинг и тайпсквоттинг, когда злоумышленники используют адреса, внешне похожие на легитимные.
7. Business email compromise (BEC)
При BEC‑атаках злоумышленники не просто мимикрируют под чужой почтовый аккаунт, а взламывают его и используют для рассылки сообщений. К примеру, с адреса знакомого контрагента может прийти просьба перевести оплату на новый счет.
Бороться с BEC‑атаками сервису позволяет комбинация проверок. Они нацелены на разные виды угроз и включают, например, лингвистический анализ на базе машинного обучения, а также статистические и поведенческие модели, в том числе индивидуальное профилирование.
Эти же механизмы BI.ZONE Mail Security задействует при проверке сообщений исходящей почты на предмет фишинга или спама. Это позволяет выявить скомпрометированный аккаунт и не допустить вредоносные рассылки от имени защищаемой компании.
8. Утечки данных
С email-сообщениями коммерческая тайна или персональные данные могут попасть не в те руки. Не всегда это происходит по злому умыслу: порой причиной становится незнание политик безопасности.
Сервис дает возможность настроить индивидуальные правила проверки исходящей почты, чтобы избежать утечек.
BI.ZONE Mail Security интегрирован с порталом BI.ZONE Threat Intelligence для получения данных об актуальных киберугрозах. TI‑портал агрегирует информацию о потенциальных угрозах безопасности из внутренних и внешних источников (данные BI.ZONE и партнеров). По результатам его анализа BI.ZONE Mail Security присваивает сообщениям спам‑рейтинг — показатель того, насколько они похожи на спам.
Портал BI.ZONE Threat Intelligence собирает информацию об артефактах, которые были замечены в какой‑либо вредоносной деятельности. Наполнение и валидацию данных контролирует BI.ZONE‑CERT (computer emergency response team) — группа реагирования на компьютерные инциденты. Например, если криминалисты из BI.ZONE‑CERT провели исследование для одного из заказчиков и нашли семплы зловредных файлов, то все эти артефакты будут помещены в общую базу данных. BI.ZONE Mail Security тоже будет учитывать эту информацию при фильтрации, и если на сервер придет сообщение с похожими артефактами, то оно сразу уйдет в карантин.
Да, BI.ZONE Mail Security работает с серверами, которые применяют шифрование почтового сетевого трафика. Использовать зашифрованное соединение необходимо всегда, иначе посторонние могут перехватить сетевой трафик и получить доступ к конфиденциальной информации.
Между почтовым сервером отправителя и узлами фильтрации BI.ZONE Mail Security устанавливается защищенное соединение через протокол шифрования SSL/TLS. Только после этого происходит передача email‑сообщения: узлы фильтрации анализируют его и также в защищенном виде доставляют на сервер адресата.
Да, если почтовый сервер клиента поддерживает технологию STARTTLS: узлы фильтрации BI.ZONE Mail Security должны использовать для доставки отфильтрованной и легитимной электронной почты только соединение с шифрованием. Это дает возможность обезопасить сообщения от перехвата злоумышленниками: они смогут узнать только тип шифрования или приблизительное количество данных, но не увидят содержимое.
Нет, сервис не поддерживает такую технологию. Мы фильтруем сетевой трафик между серверами электронной почты и не устанавливаем на устройства пользователей никакое ПО. Поэтому не получится проверить сообщения, защищенные S/MIME — стандартом для шифрования и подписи с помощью открытого ключа.
Да, сервис поддерживает эту функцию: она позволяет устанавливать между почтовыми серверами только безопасные соединения, защищенные шифрованием.