


Предложение 0‑day‑эксплоитов на теневых ресурсах в 2026‑м
Что можно узнать о киберугрозах на теневых площадках
Закрытые форумы, теневые каналы и торговые площадки служат для злоумышленников рынком, на котором можно найти инструменты и результаты атак. На подобных ресурсах продают данные и доступы в корпоративные сети, сдают в аренду вредоносное ПО (ВПО) и распространяют эксплоиты для уязвимостей.
Мониторинг таких площадок позволяет вовремя узнавать об утечках данных организации, отслеживать появление новых семейств ВПО или изменения в уже известных, а также фиксировать, для каких продуктов злоумышленники ищут и продают уязвимости нулевого дня и эксплоиты к ним.
Среди подобных предложений эксплоиты для 0‑day-уязвимостей занимают особое место. В реальных атаках они применяются реже, чем эксплоиты для известных уязвимостей, но защищаться от них сложнее. На момент продажи для таких уязвимостей, как правило, нет исправления и публичного описания — обновление от них не защищает, а производитель ПО может не знать о проблеме. Объявление о продаже на теневом ресурсе часто становится единственным ранним источником информации о такой угрозе: по нему можно понять, какие продукты или категории ПО затронуты, какие условия необходимы для эксплуатации и какого характера она будет. Такие сведения позволяют проверить собственную инфраструктуру, снизить риск до выхода патча и определить, где искать признаки атаки.
С января по октябрь 2026 года специалисты BI.ZONE Threat Intelligence фиксировали различные объявления о продаже эксплоитов нулевого дня. В статье разбираем, какие классы уязвимостей и категории ПО интересуют злоумышленников, что дает мониторинг таких предложений и как применять его результаты на практике.
Для каких вендоров и платформ продают уязвимости
Microsoft
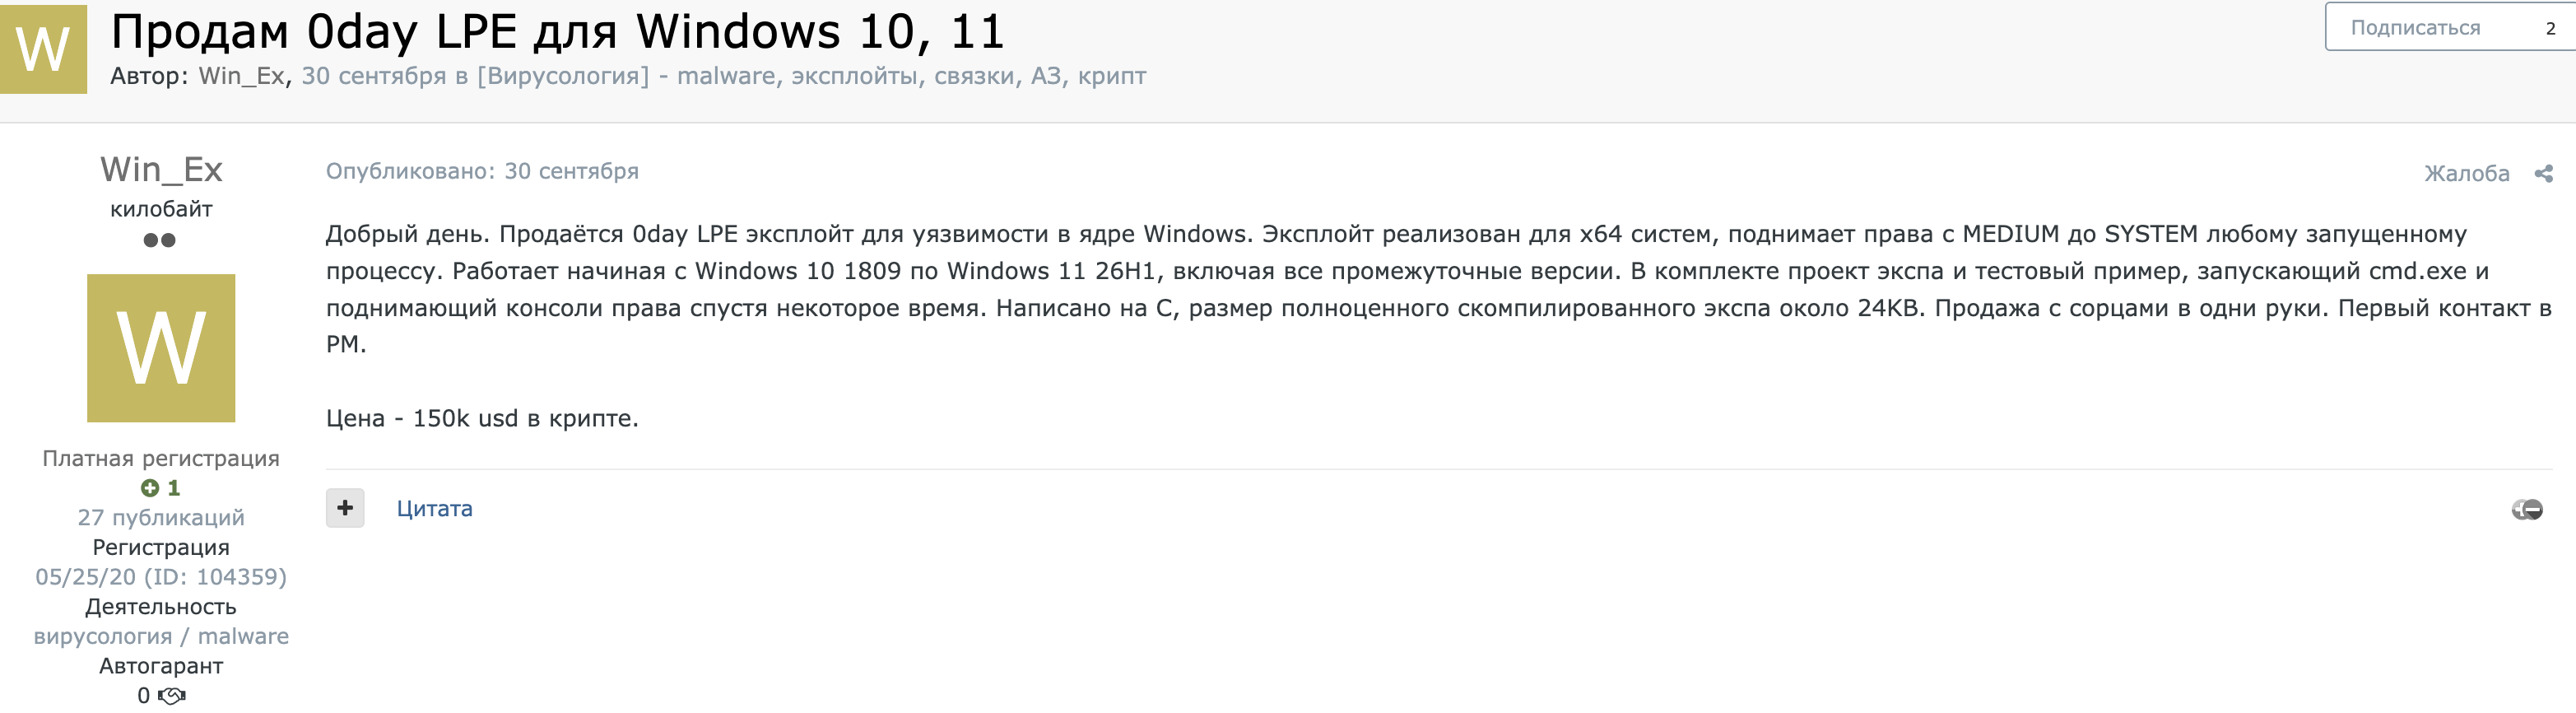
Больше всего предложений (32%) касается продуктов Microsoft: злоумышленники предлагают эксплоиты для ядра и компонентов Windows, Microsoft Office, Outlook, Microsoft Defender, а также для служб удаленного доступа RDP и RD Web.
WordPress
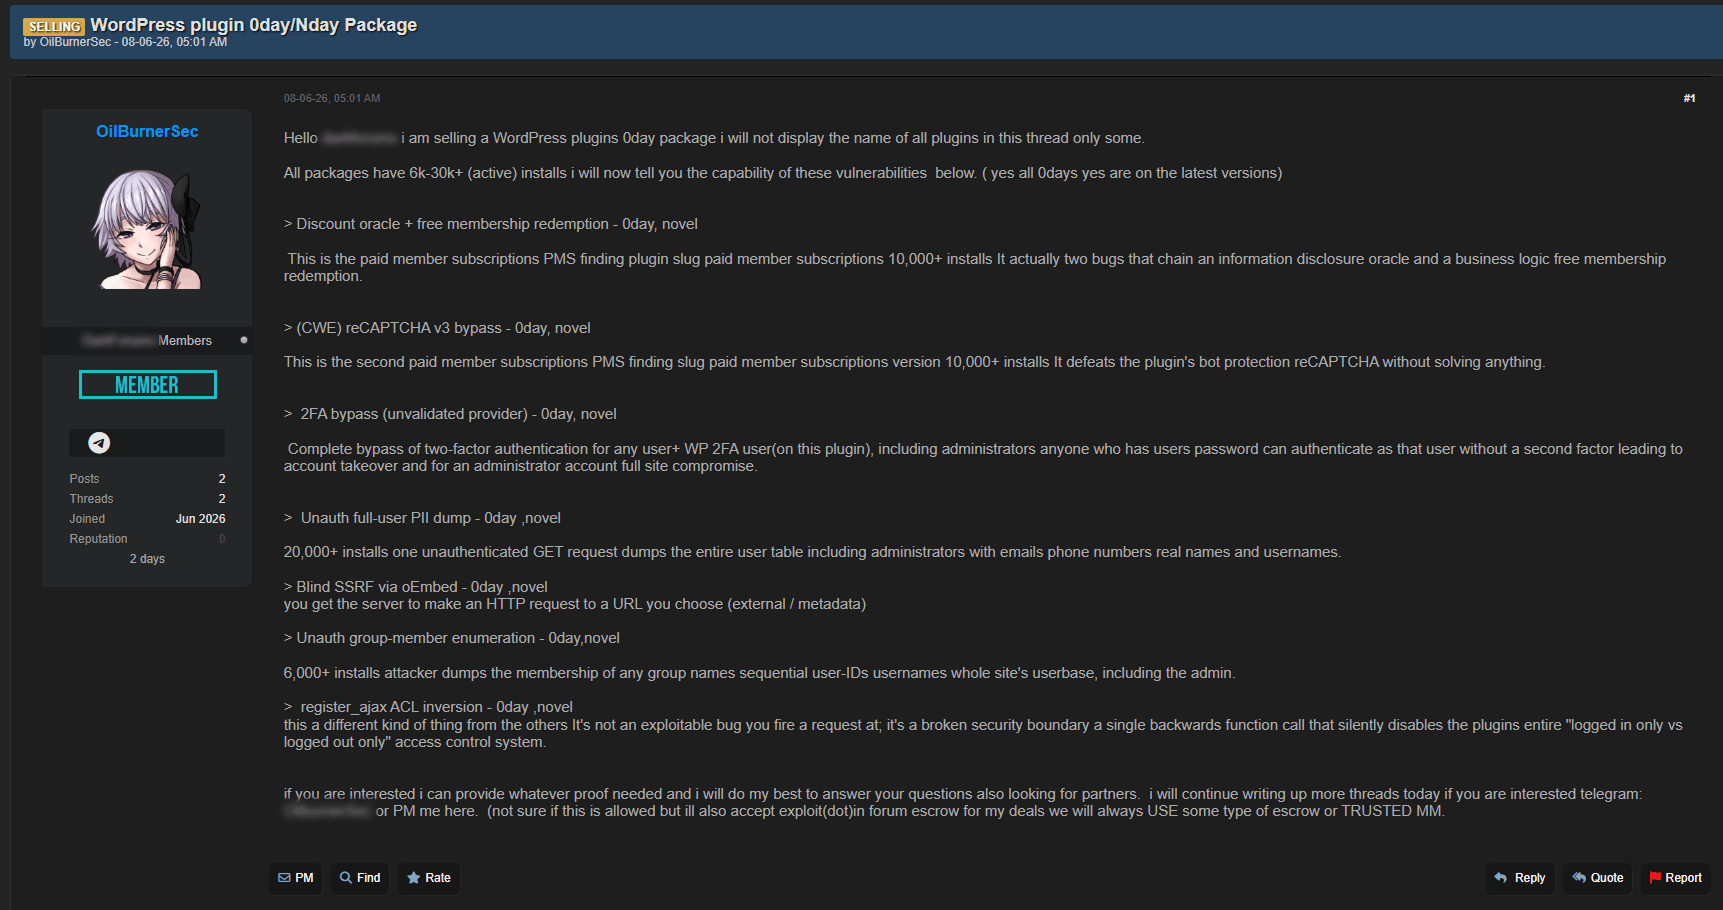
На втором месте по упоминаниям — WordPress (15%). Большинство предложений касались сторонних плагинов, а в единственном случае — ядра системы. В одном из объявлений продавались сразу пять уязвимостей в плагине LiteSpeed Cache, а в другом — семь уязвимостей в нескольких плагинах для управления подписками и аутентификацией.
Fortinet и другие
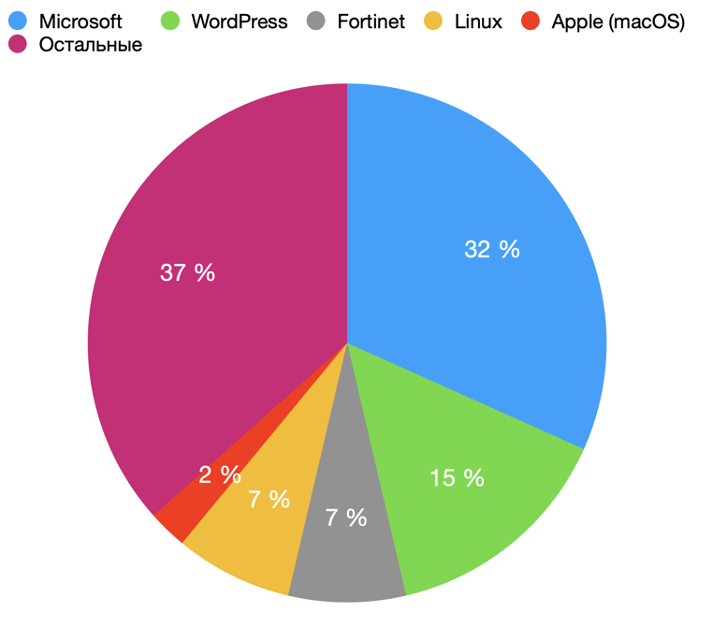
Третий заметный вендор — Fortinet: 7% зафиксированных предложений. Связанные с ним объявления касались VPN-клиента, межсетевого экрана FortiGate и платформы централизованного управления FortiManager.
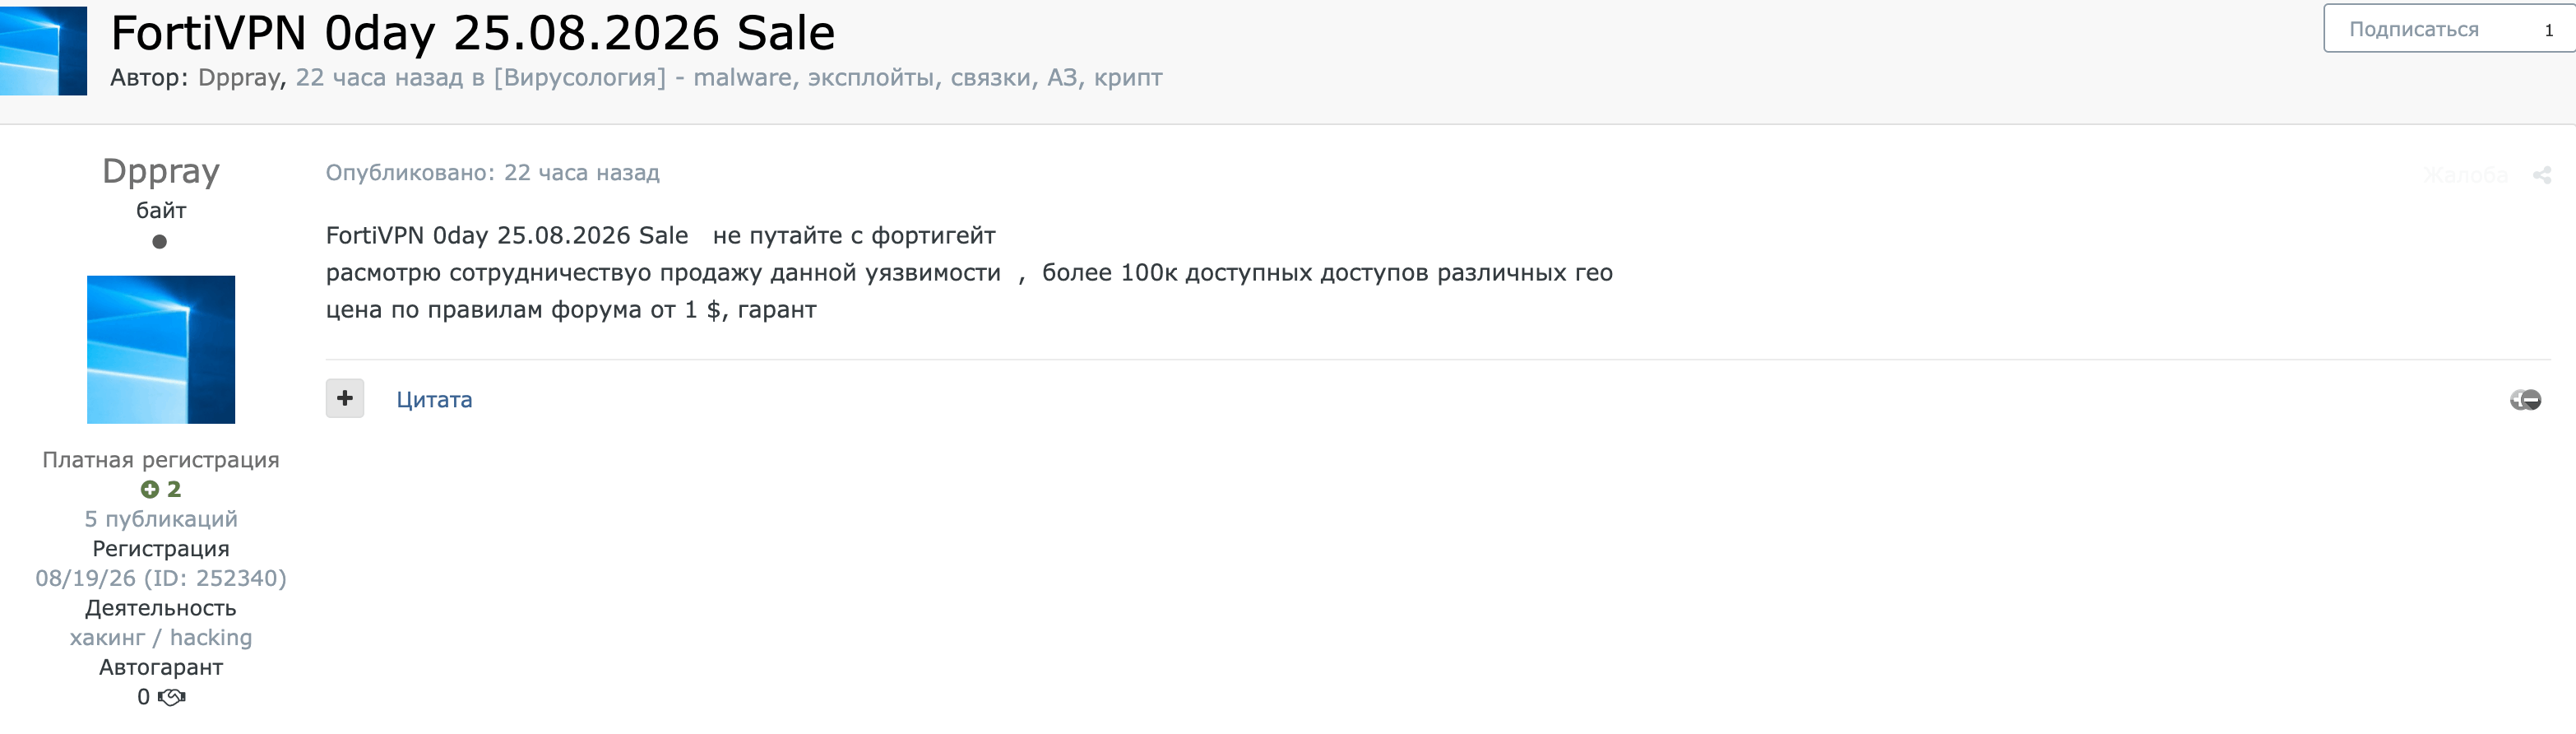
Еще в 7% объявлений фигурирует Linux, сервисы Google встречаются в 5% случаев, Apple (macOS) — в 2%. Остальные 37% — разовые упоминания следующих вендоров и продуктов: Adobe, MariaDB, myBB, Roundcube, Kerio Connect, ПО для IP‑телефонии на базе Asterisk, NAS-хранилищ TerraMaster, платежных терминалов Castles, Discord, Ledger, WinRAR, FreeBSD, а также неназваного производителя ПО удаленного управления.
Какие уязвимости предлагают
RCE
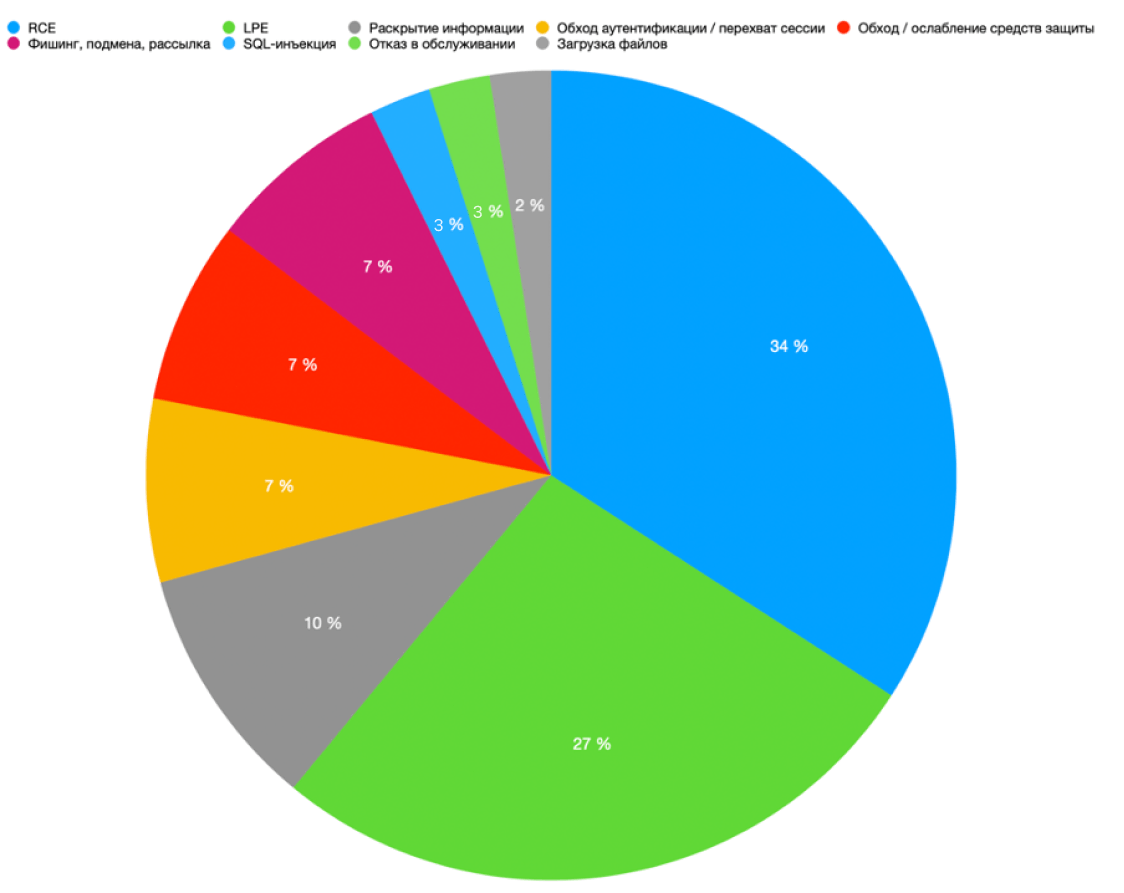
Чаще всего (34% предложений) продают эксплоиты, связанные с удаленным выполнением кода. Эксплуатация такой уязвимости позволяет атакующему выполнить свой код в целевой системе без физического доступа к ней. Иногда для этого используется сетевой сервис, доступный извне, или специально подготовленный файл, который обрабатывает уязвимое приложение. Поэтому RCE чаще всего служит средством получения первоначального доступа в инфраструктуру.
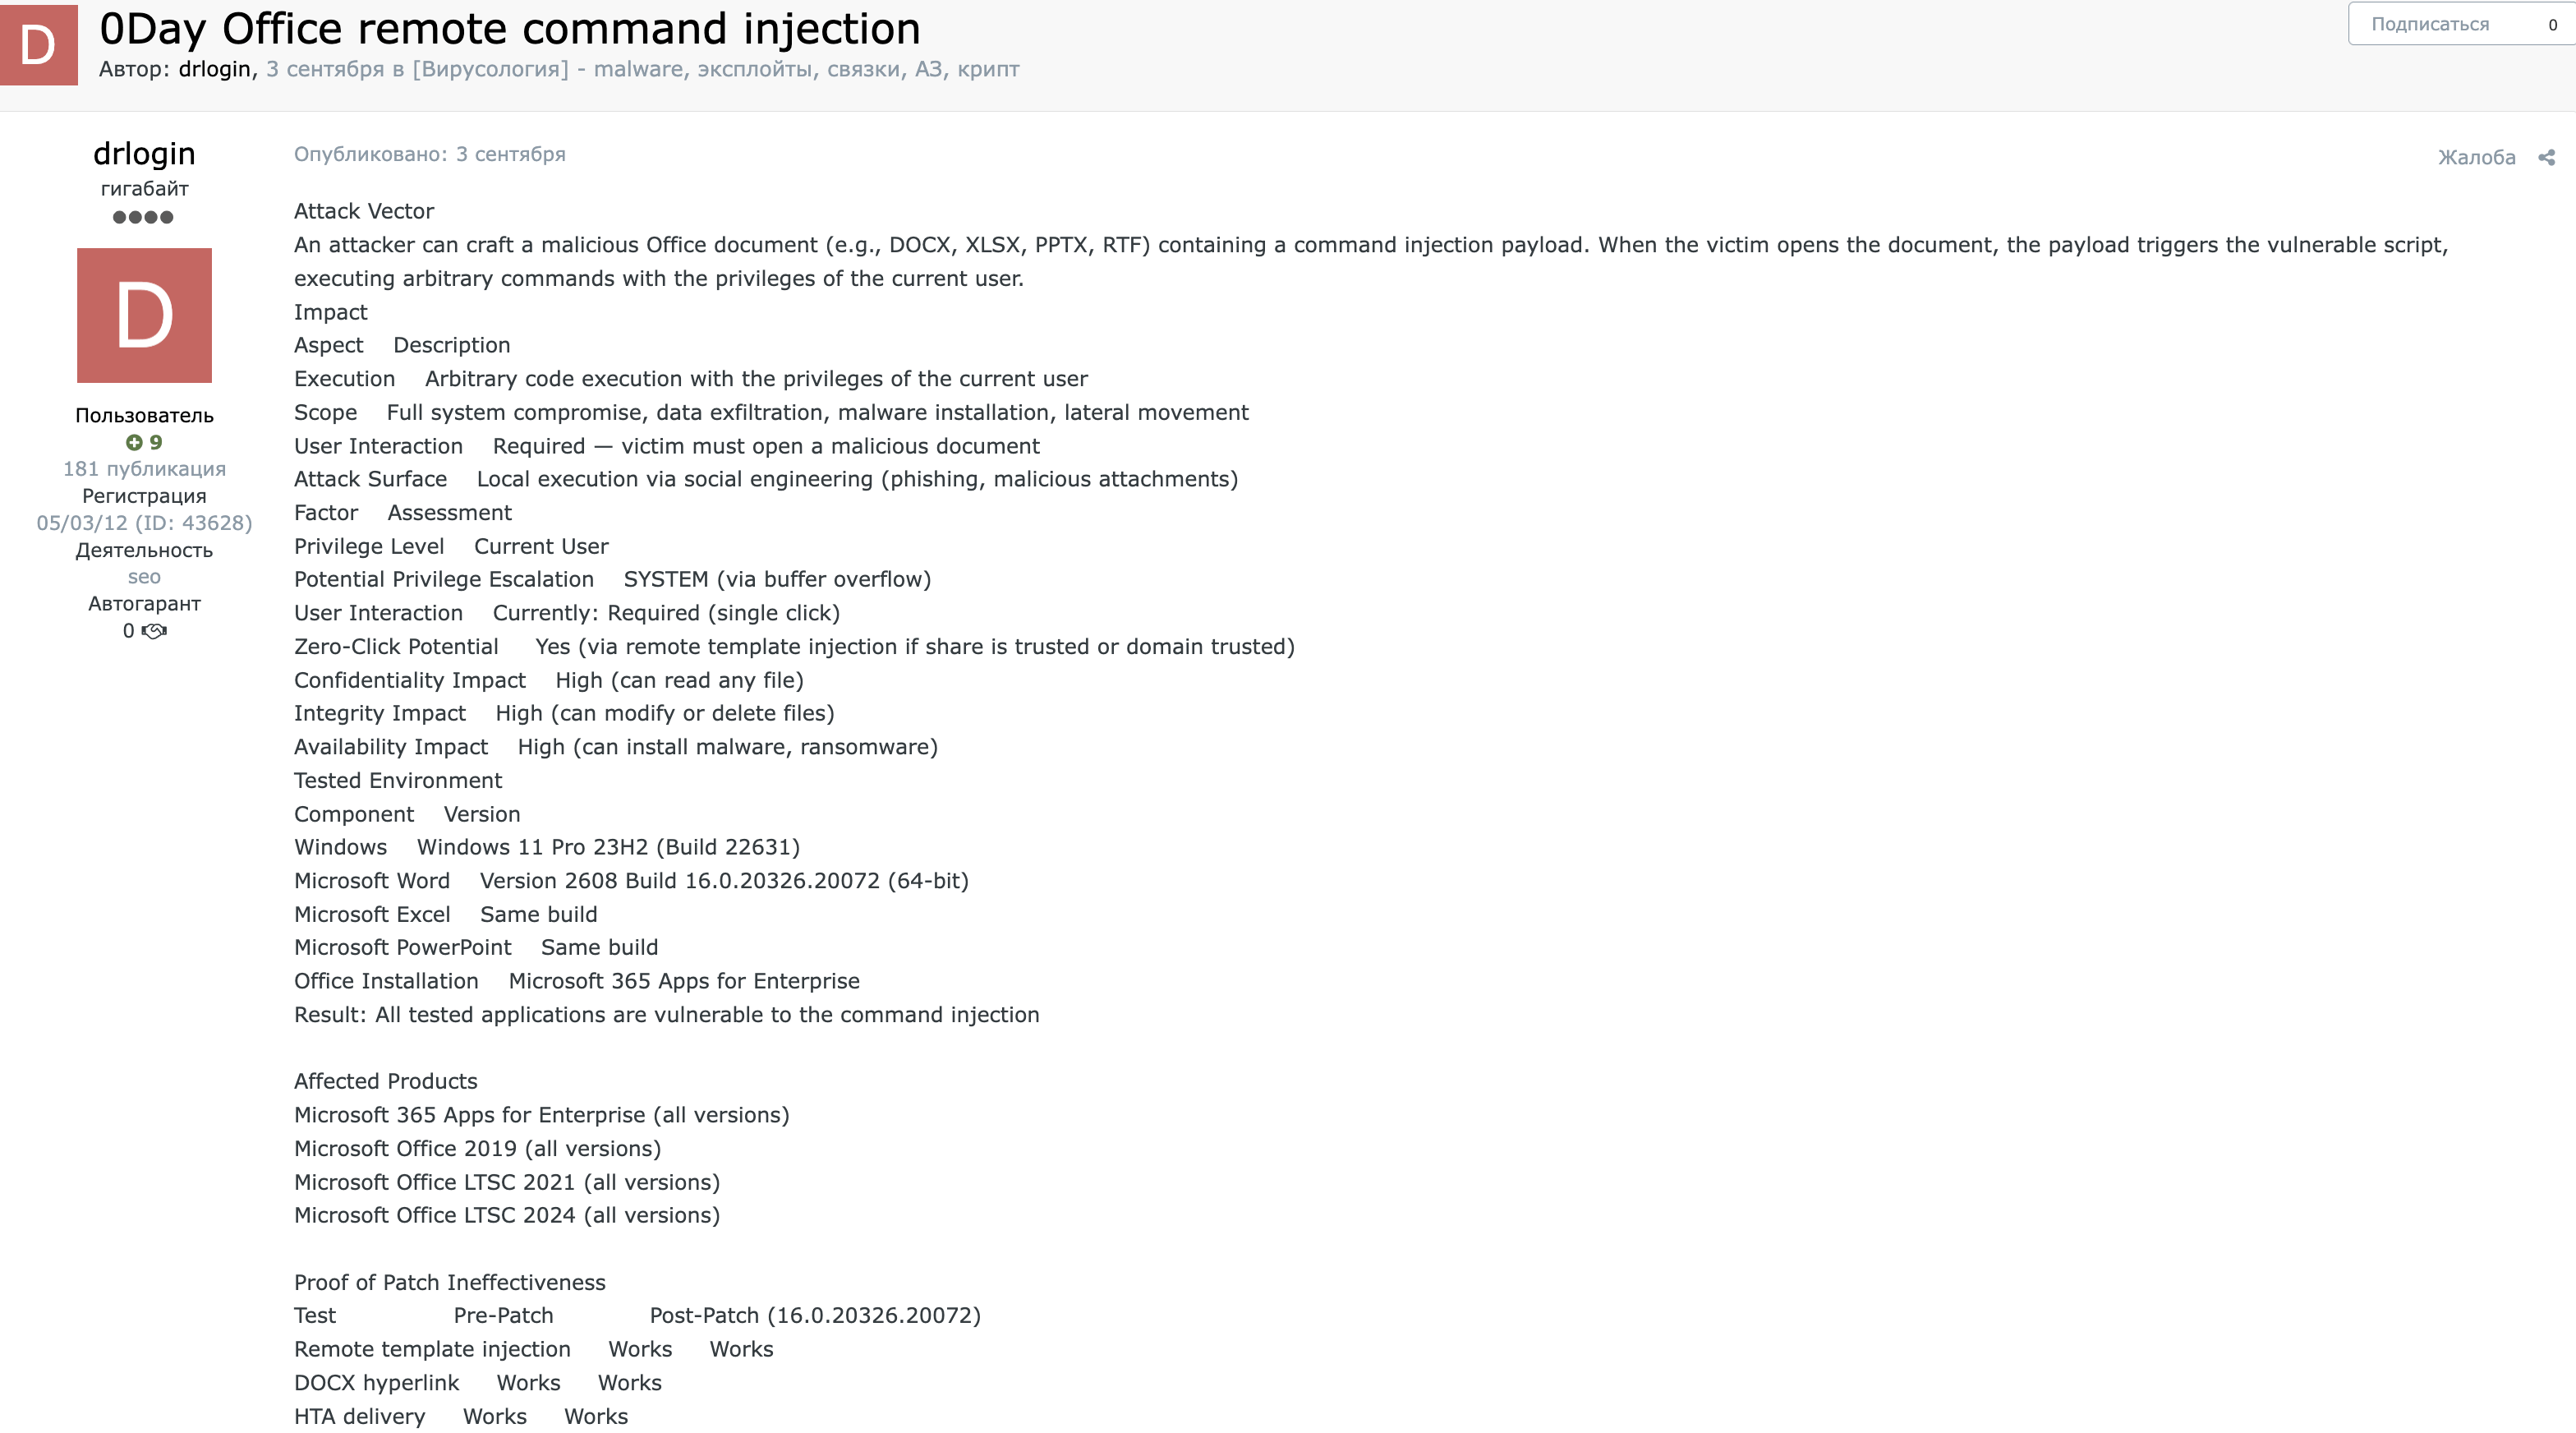
Например, ниже объявление о продаже эксплоита для Microsoft Office. По описанию продавца, код срабатывает при открытии специально подготовленного документа и выполняет команды с правами текущего пользователя. Заявлены поддержка нескольких форматов офисных документов, работоспособность на актуальной сборке Microsoft Office, обход антивируса и потенциальная эскалация привилегий до SYSTEM.
LPE
На втором месте (27% объявлений) — локальное повышение привилегий. Такие уязвимости эксплуатируются, когда атакующий уже может выполнять код в системе, но только с правами обычного пользователя или ограниченного процесса. Эксплуатация позволяет повысить эти права до уровня SYSTEM в Windows или root в Unix-системах. С такими правами атакующий может отключать средства защиты, закрепляться в системе и извлекать учетные данные для дальнейшего продвижения по сети. Вместе с RCE два этих класса закрывают ключевые этапы атаки — проникновение и получение контроля над скомпрометированной системой.
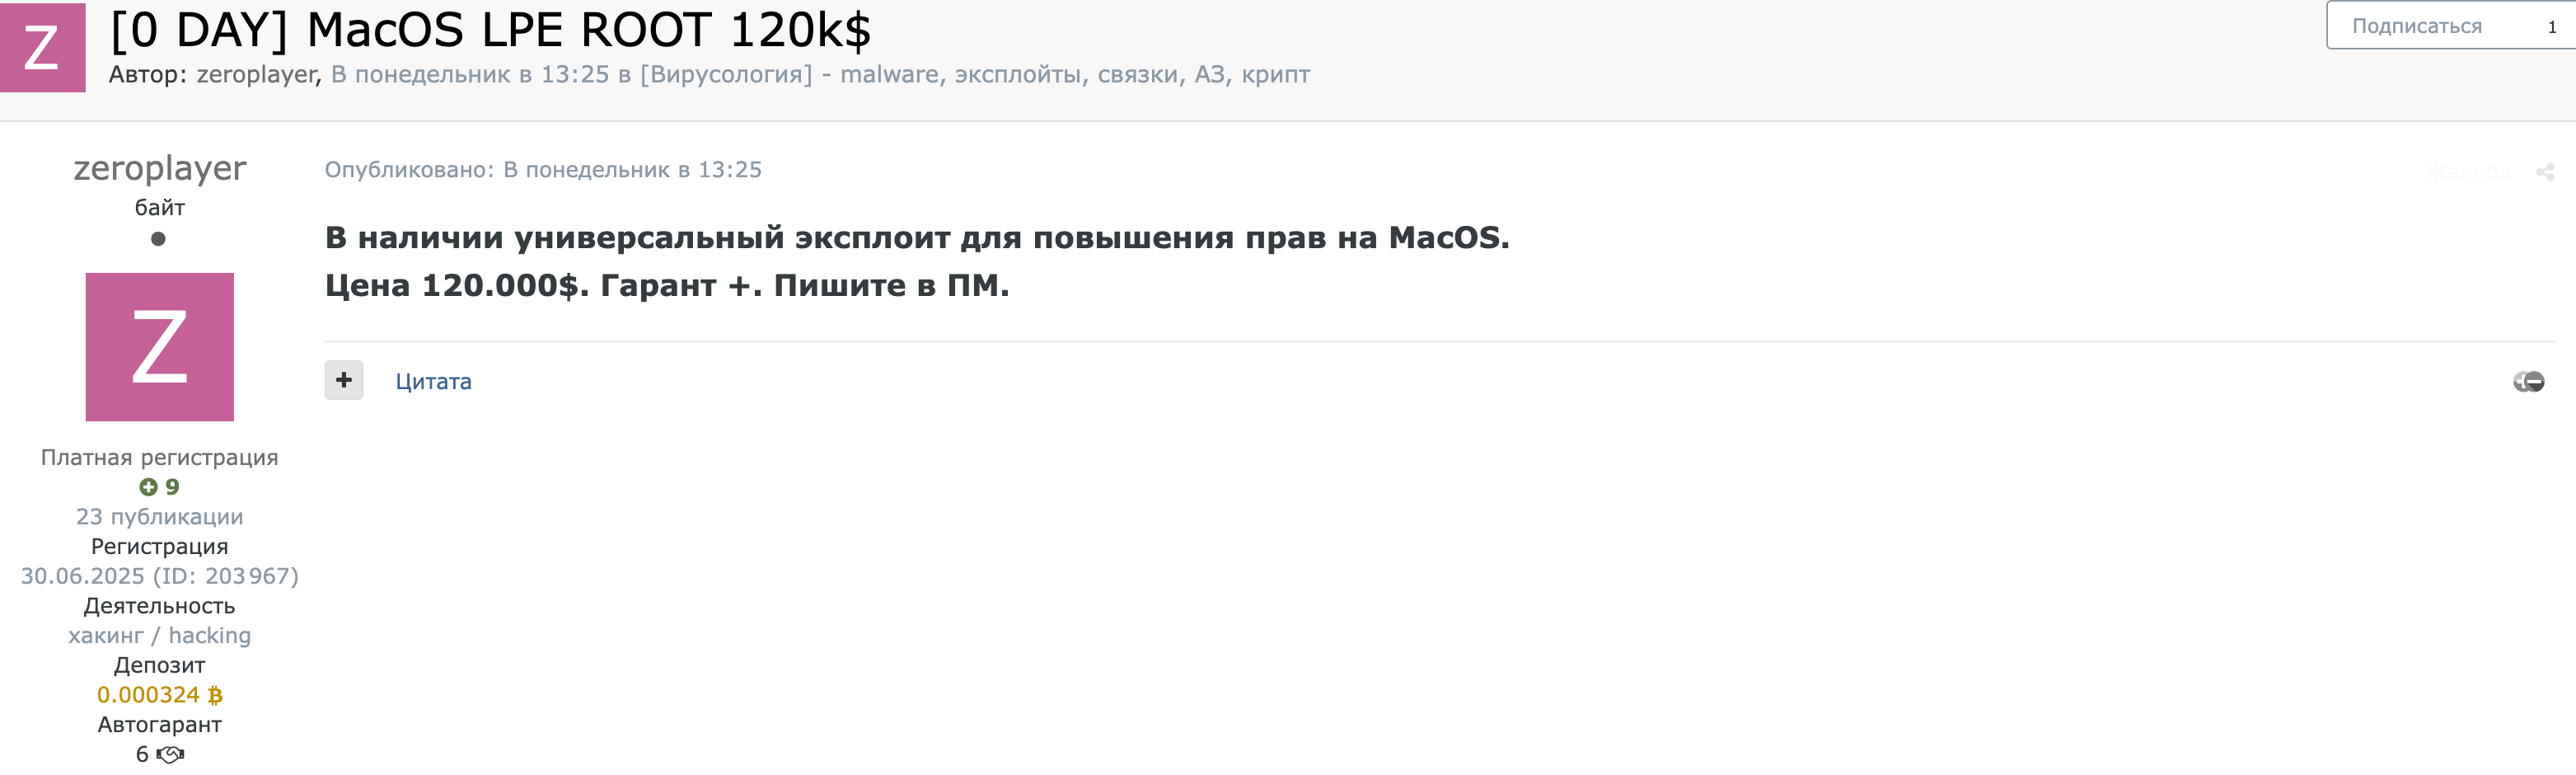
Большая часть предложений LPE касается Windows, но встречаются и другие платформы. В одном из объявлений продавался эксплоит для macOS, который автор называл универсальным: по его словам, он повышал права в системе до root.
Раскрытие информации и другие
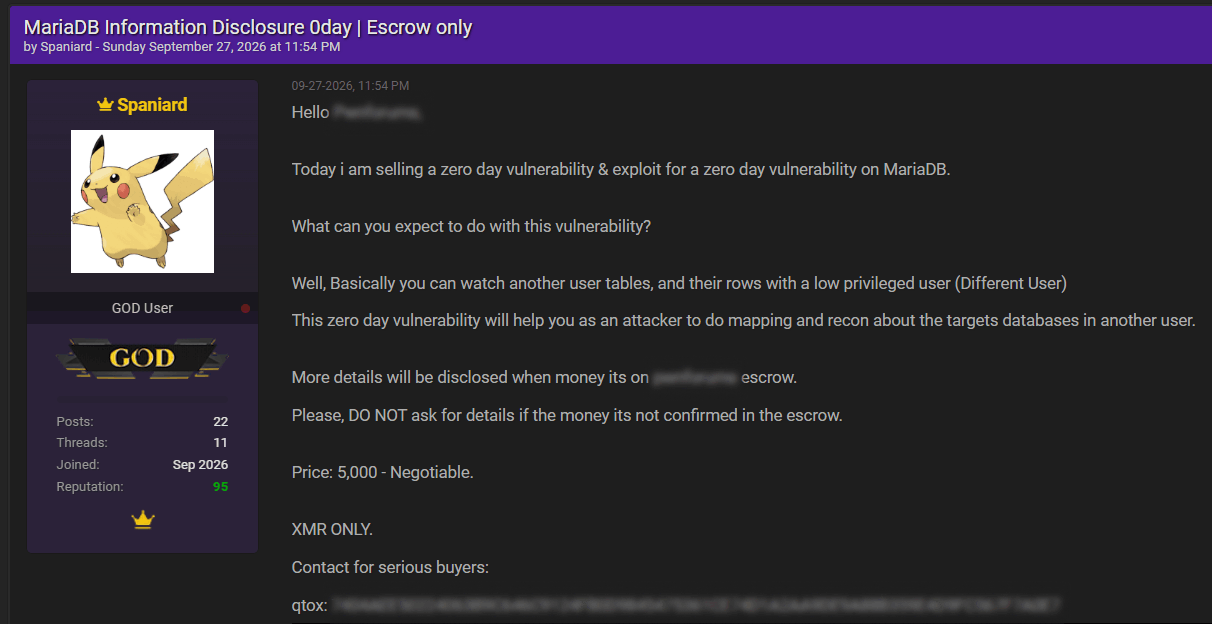
Третий по частоте класс — раскрытие информации: 10% от всех предложений. Подобные уязвимости дают доступ к данным, которые должны быть закрыты, например к записям в базе данных, конфигурации сайта или учетным сведениям.
В одном из объявлений предлагался эксплоит к уязвимости в СУБД MariaDB. По описанию, она позволяет учетной записи с низкими привилегиями читать таблицы и строки, принадлежащие другим пользователям СУБД.
По 7% предложений приходятся на три класса: обход аутентификации и перехват сессий, обход и ослабление средств защиты и фишинговые сценарии.
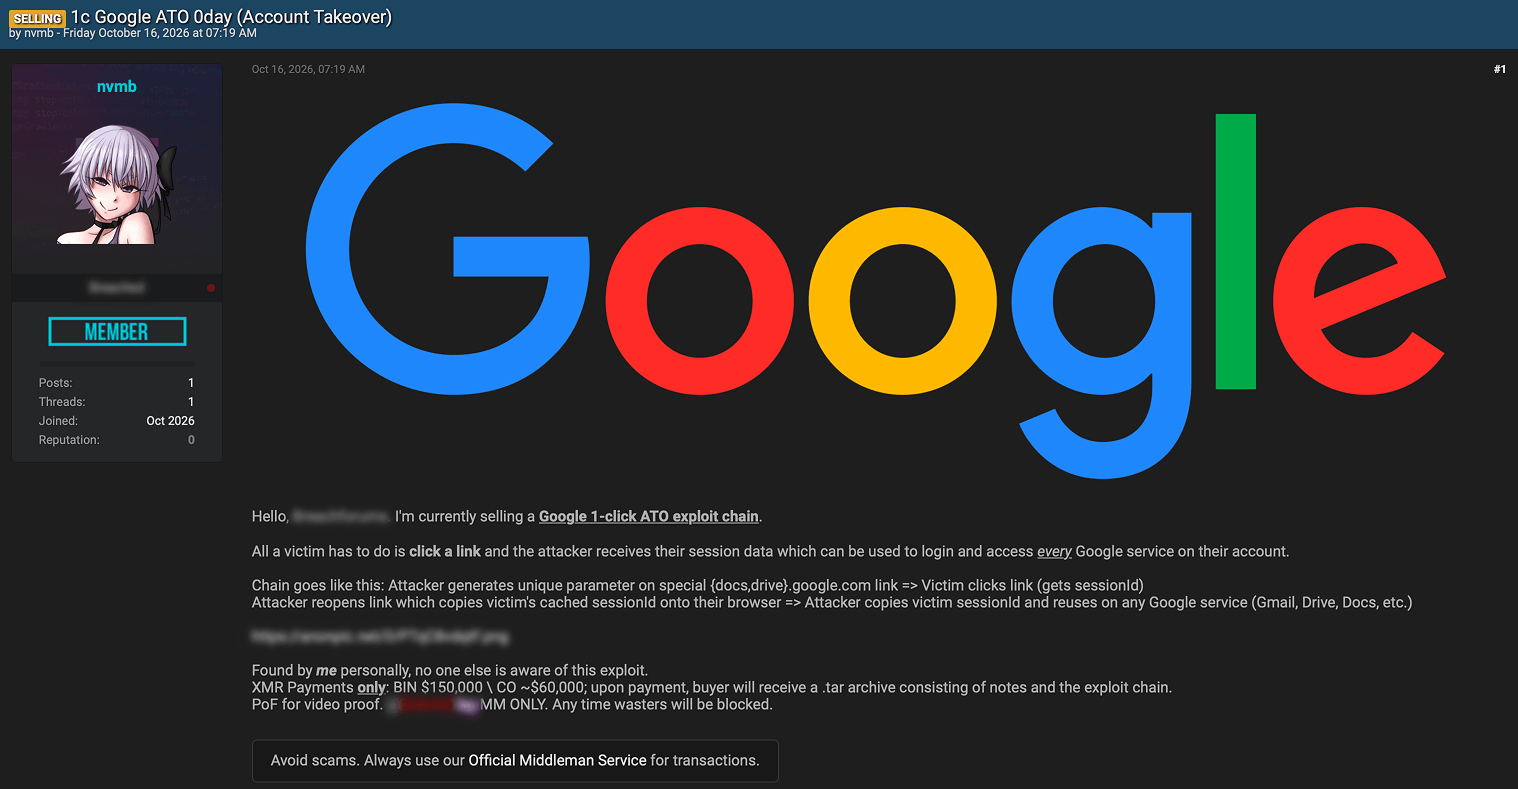
Показательный пример, связанный с обходом аутентификации, — объявление о продаже цепочки уязвимостей для захвата аккаунта Google. По словам автора, пользователю достаточно перейти по ссылке на легитимном домене Google, после чего атакующий получает его сессию и доступ ко всем сервисам аккаунта.
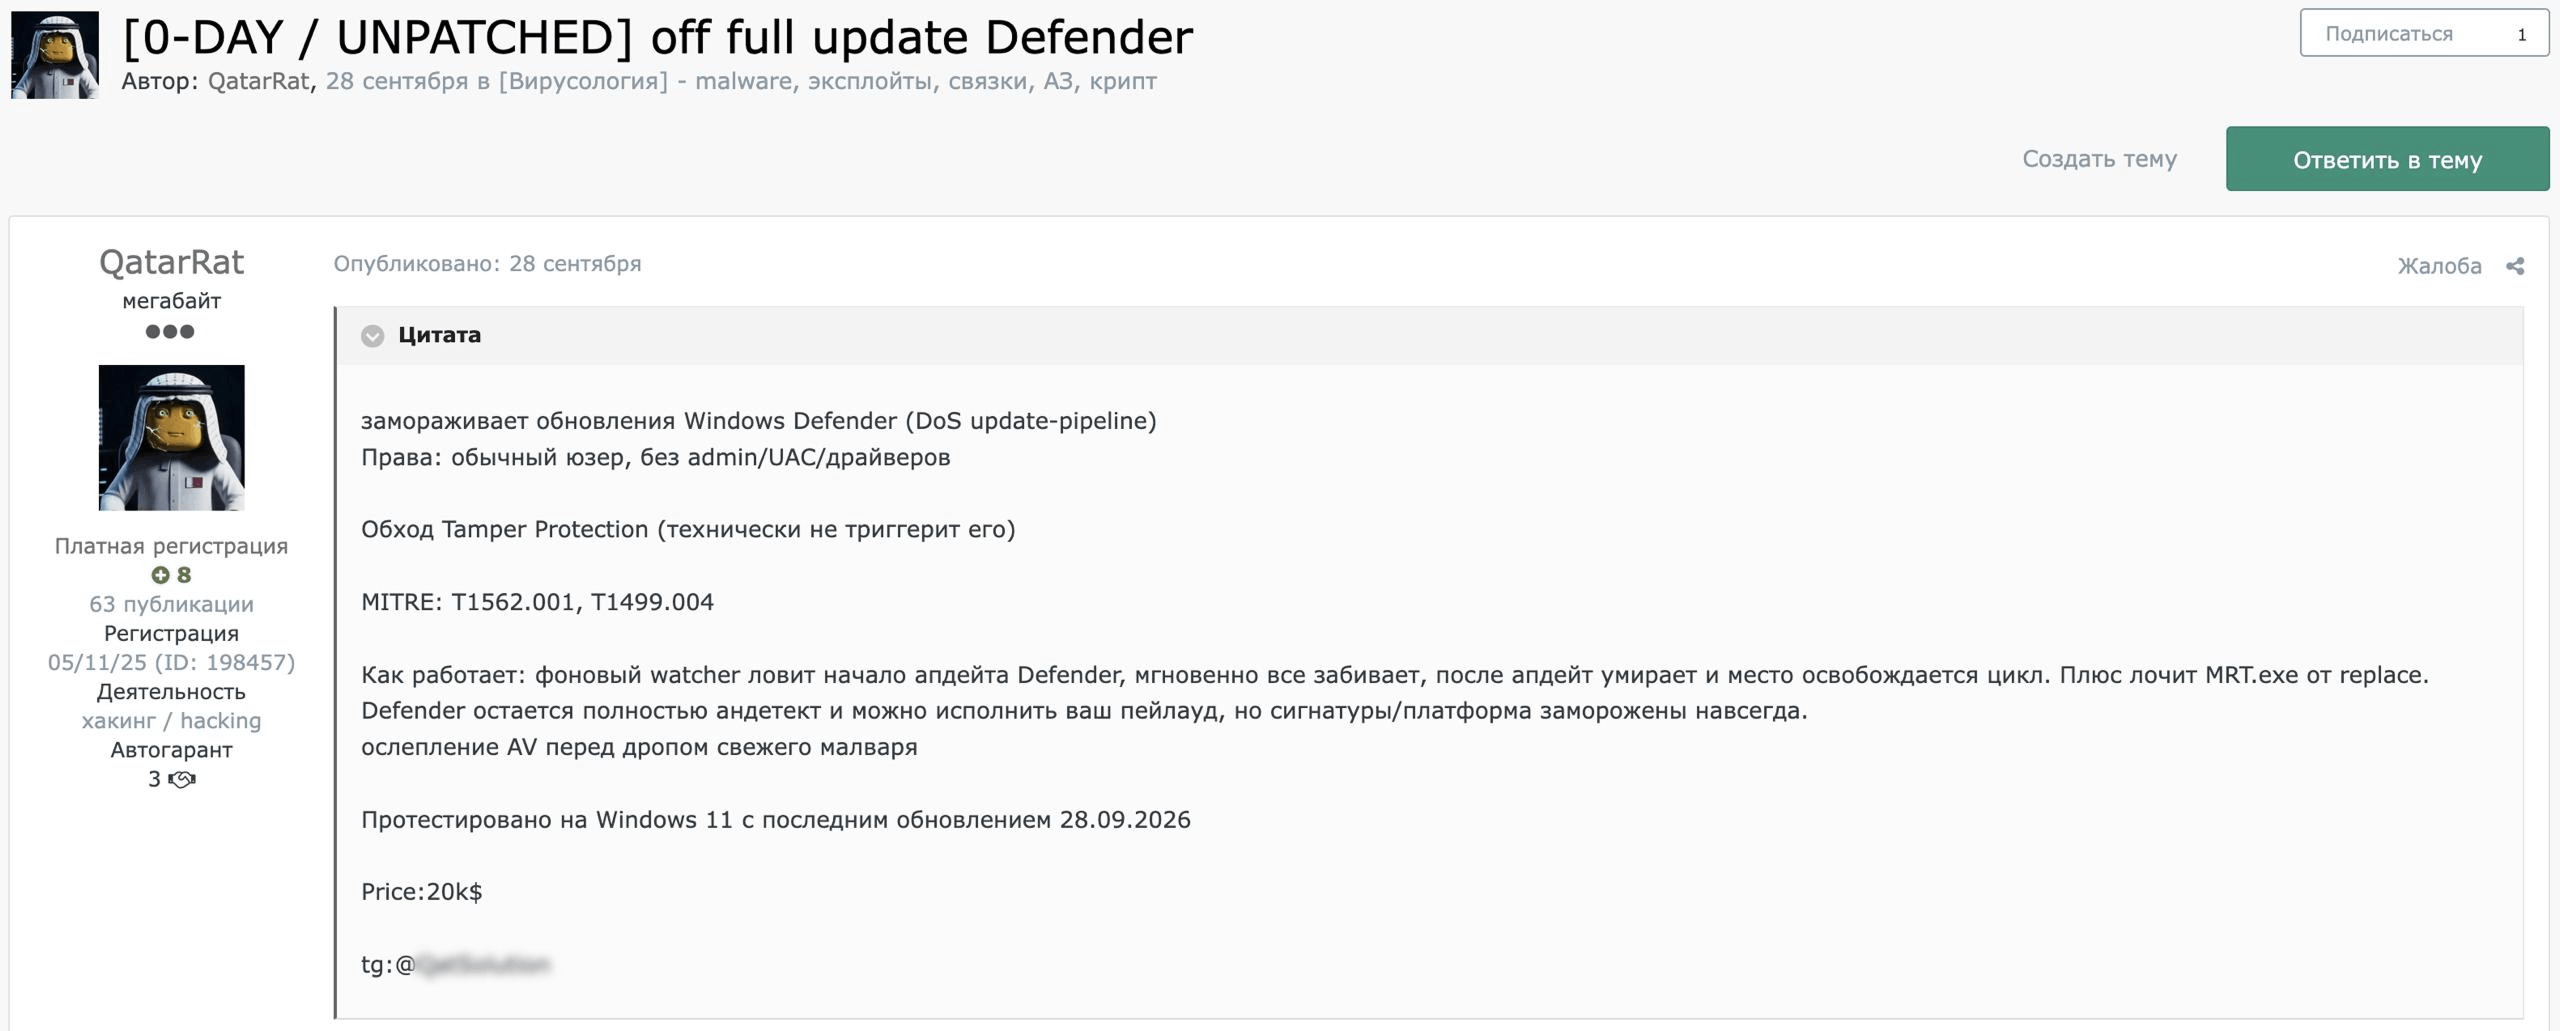
Среди предложений по обходу средств защиты было зафиксировано объявление о продаже инструмента для блокировки обновлений Microsoft Defender. По описанию продавца, инструмент использует неисправленную уязвимость в механизме обновления антивируса. Microsoft Defender при этом остается включенным и выглядит рабочим, но его сигнатуры и компоненты перестают обновляться и остаются в том состоянии, в каком были на момент запуска инструмента.
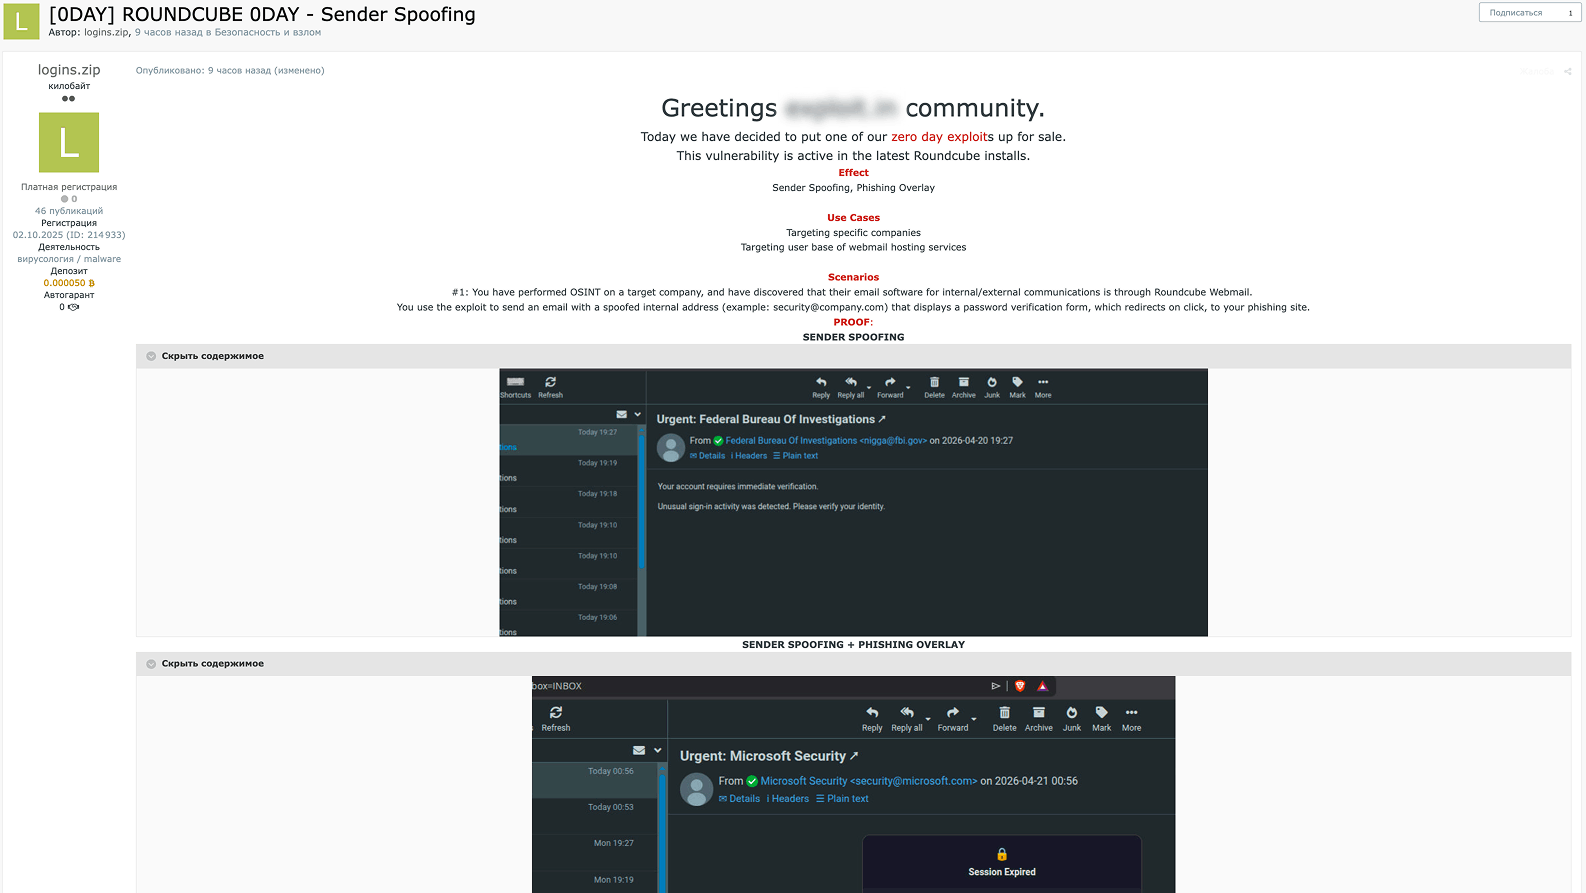
Пример фишингового сценария представлен эксплоитом для почтового веб-клиента Roundcube. Эксплуатация уязвимости позволяет показать письмо как отправленное с произвольного адреса и встроить в него форму для ввода учетных данных. Атака происходит внутри доверенного интерфейса почтового клиента, поэтому пользователю ее распознать сложнее, чем обычный фишинг.
Еще по 2% объявлений приходятся на SQL-инъекции, отказ в обслуживании и загрузку файлов на сервер. Среди них — уязвимости в плагине форумного движка myBB, службе удаленного рабочего стола Windows (RDP) и в плагине WordPress, который позволяет без аутентификации загружать файлы в публичный каталог сайта.
При этом в 34% предложений продавцы утверждают, что эксплоит работает без аутентификации: атакующему не нужны учетные данные в целевой системе. Для систем, доступных из интернета, это означает, что атаковать их может любой, кто знает адрес.
Сопоставление с публичными уязвимостями
Сопоставление объявлений о продаже 0‑day-эксплоитов с уязвимостями, опубликованными позднее, по продукту и классу показывает, что большинство продаваемых уязвимостей долго не становятся публичными. Поиск соответствия был возможен для 70% объявлений. Для 77% из них к ноябрю 2026‑го публичная уязвимость не появилась. Почти половина этих предложений о продаже опубликована в первой половине года, то есть публичного аналога нет более четырех месяцев. В остальных 23% случаев обнаружены уязвимости, частично совпадающие с объявлением по продукту и классу и опубликованные через 2 дня — 4 месяца после объявления. При этом невозможно однозначно утверждать, что речь идет об одних и тех же уязвимостях.
Продавцы 0‑day-эксплоитов не раскрывают технических деталей, а исправления часто выходят пакетами: в одном выпуске могут быть закрыты сразу несколько уязвимостей одного класса в одном компоненте. Поэтому совпадения по продукту, классу и дате недостаточно, чтобы связать объявление с конкретной уязвимостью. Меры, снижающие риск без обновления, могут оставаться единственной защитой на протяжении месяцев.
Публикация уязвимости и выход патча не означают, что угроза исчезает. Например, одно из объявлений появилось после выхода исправления — в тот же день. Эксплоит для другой уязвимости, которую начали эксплуатировать еще до выхода исправления, выставили на продажу примерно через две недели после публикации патча. При этом продавец заявлял о поддержке сборок ОС, не включенных в официальный список затронутых.
Есть и объявления о покупке: в одном из таких злоумышленники искали эксплоиты для периметровых VPN-решений, в том числе для уже известных уязвимостей. Пока исправление не установлено, известная уязвимость остается рабочим вектором атаки, поэтому скорость обновления остается одной из ключевых мер защиты.
Что дает мониторинг предложений 0‑day‑эксплоитов
Для 0‑day-уязвимостей на момент продажи, как правило, нет исправления и публичного описания. Объявления на теневых ресурсах позволяют узнать о существовании таких уязвимостей до того, как они станут известны по атакам или публикациям производителя ПО. В зафиксированных сообщениях о продаже в 25% случаев продавцы заявляют, что эксплоит работает на актуальной версии продукта.
При этом предложения могут быть доступны ограниченное время. Одно из объявлений пометили как закрытое в течение суток после публикации, сделку по другому завершили менее чем за шесть часов. После покупки объявление, как правило, становится недоступным, поэтому зафиксировать его удается только при регулярном мониторинге.
По содержанию сообщений о продаже также можно предположить, как эксплоит будет использоваться. В некоторых объявлениях в комплекте с эксплоитом предусмотрен сканер уязвимых систем или готовый список уязвимых сайтов. Это указывает на дальнейшее массовое применение против доступных из сети систем. Часть продавцов также указывает число уязвимых устройств: от нескольких тысяч до более миллиона.
Объявление несет полезную информацию даже в тех случаях, когда имя продукта неизвестно: в части сообщений продавцы не раскрывают название продукта до сделки, но указывают категорию ПО и тип уязвимости. Этих сведений достаточно, чтобы проверить, используются ли в организации системы такого типа, и принять проактивные меры на уровне категории.
Как применять результаты мониторинга
Мониторинг сообщений о продаже 0‑day-эксплоитов позволяет оценить применимость угрозы к конкретной инфраструктуре и определить приоритетные меры защиты до выхода исправления.
Основные этапы работы с такими данными:
1. Сопоставление полученной информации с собственной инфраструктурой
Первый шаг — проверка, используются ли в организации затронутые продукты или системы того же типа. Для этого может потребоваться инвентаризация: около 63% предложений касаются приложений, плагинов, драйверов и устройств. В инвентаризации стоит рассматривать и узкоспециализированное ПО: 14 из 19 вендоров встречаются в зафиксированных объявлениях по одному разу. В случае, если продавец не называет продукт, сопоставление можно провести по категории ПО и условиям эксплуатации.
2. Оценка приоритета
Не все 0‑day‑уязвимости одинаково опасны для конкретной организации. На приоритет влияют условия, заявленные продавцом:
- Доступна ли целевая система из интернета (44% предложений).
- Нужна ли аутентификация (в 34% предложений заявлена эксплуатация без нее).
- Нужен ли доступ к системе (34%).
- Требуется ли действие пользователя (17%).
Внешняя система, которую можно атаковать без учетных данных, требует внимания в первую очередь.
3. Проактивные меры до выхода патча
До исправления уязвимости снизить риск можно следующими способами:
- Ограничить доступ к уязвимому сервису из интернета, закрыв его VPN или списком разрешенных адресов.
- Отключить функцию или компонент, через которые идет эксплуатация.
- Устранить одно из звеньев цепочки эксплуатации. К примеру, один из эксплоитов для CMS работает только после SQL-инъекции, поэтому наличие такой уязвимости критично для успешной эксплуатации.
4. Обнаружение
По объявлению, как правило, нельзя распознать сам эксплоит. Поэтому обнаружение строится на признаках последствий эксплуатации, а данные мониторинга помогают определить, где и что искать в первую очередь. Вот на что следует обращать внимание:
- Приоритет. Начинать проверку систем той категории, которая фигурирует в предложении.
- Периметровые устройства и хранилища. Искать исходящие соединения от самого устройства, в том числе во внутреннюю сеть, изменения конфигурации и появление новых учетных записей.
- LPE. Отслеживать получение системных прав уже работающим процессом.
- Обход защиты. Контролировать актуальность антивирусных баз, ошибки их обновления и состояние средств защиты.
- Перехват сессий. Отслеживать использование одной и той же сессии с разных устройств или адресов.
- Ретроспективный поиск. Когда уязвимость становится публичной, проверять журналы за весь доступный период, в первую очередь с даты публикации объявления до установки исправления.
5. Отслеживание исправлений для уязвимости
При фиксации предложения эксплоита для используемого продукта или категории ПО следует отслеживать публикацию исправлений и устанавливать их в приоритетном порядке.
6. Долгосрочное планирование
Мониторинг продаж эксплоитов для уязвимостей нулевого дня позволяет выявить, к каким классам систем злоумышленники проявляют интерес. В зафиксированных специалистами сообщениях с теневых ресурсов это средства удаленного доступа, периметровое оборудование, почта, CMS и рабочие станции на Windows. Эти данные можно учитывать при планировании аудитов безопасности и тестирования на проникновение, а также при определении перечня сервисов, к которым необходим доступ из интернета.