


Яблока‑то я и не приметил: macOS как слепая зона корпоративной безопасности
Разговоры о защите корпоративных инфраструктур почти всегда сводятся к двум платформам: Windows, которая стала историческим стандартом, и Linux, куда активно переезжают серверы и рабочие станции. Однако во многих компаниях давно обосновалась и третья операционная система — macOS. Макбуки разработчиков, дизайнеров, аналитиков и топ‑менеджеров годами работают рядом с доменной инфраструктурой. При этом защищенность этих устройств чаще держится на встроенных средствах, чем на полноценном мониторинге.
По данным BI.ZONE SOC, почти у 28% компаний хотя бы раз срабатывали алерты на устройствах под управлением macOS. Обычно таких машин в инфраструктуре немного, но риски это не снижает. Чтобы проникнуть в инфраструктуру и закрепиться в ней, атакующему достаточно одной незащищенной конечной точки. К тому же за компьютерами Mac нередко работают сотрудники с доступом к критически важным ресурсам. Давайте разберем, почему macOS выпадает из корпоративной модели угроз и чем это опасно.
Существует устойчивый миф, что macOS почти не подвержена атакам. Пока доля платформы была невелика, интерес злоумышленников к ней был заметно ниже, чем к Windows. Но за последние годы изменилась сама структура угроз, что сделало macOS куда более привлекательной целью. Доминирующим классом вредоносного ПО (ВПО) стали стилеры. По данным Threat Zone 2026, из десяти образцов ВПО, которые чаще всего распространялись через фишинговые рассылки, пять оказались стилерами. Статистика кросс‑платформенная, но и macOS этот класс угроз стороной не обошел.
Показателен пример Banshee Stealer — стилера для macOS, который продавался на одном из теневых форумов. Он похищал с устройства логины и пароли, cookie‑сессии браузеров, содержимое связки ключей и данные криптовалютных кошельков, а собранное отправлял оператору в Telegram. По данным анализа теневых площадок за 2024 год и первую половину 2025‑го, подписка на стилер стоила 1500 долларов в месяц. Однако с распространением устройств на macOS порог входа для компрометации со временем снижался. Исходный код Banshee Stealer утек в конце 2024 года, после чего на его основе стали появляться производные версии. Известны и другие стилеры для macOS, в частности Atomic Stealer, MacStealer и Poseidon Stealer.
Угрозы для Mac давно перестали быть экзотикой, а вот подход к защите macOS во многих компаниях за это время не изменился.
Парадокс в том, что при скромной доле в общем парке устройств ценность отдельного macOS‑хоста для атакующего выше средней. За компьютерами на macOS работают топ‑менеджеры с доступом к финансовой и стратегической информации, разработчики, DevOps‑инженеры, администраторы облачных сервисов, маркетологи с правами в рекламных кабинетах и корпоративных соцсетях. Вдобавок такие устройства почти всегда оказываются ноутбуками, которые половину времени проводят вне корпоративной сети. На них работают из дома и кафе, в командировках из других городов, оставаясь за пределами периметра и его сетевых средств защиты.
Добавляет риска и техническая специфика. Первая учетная запись в macOS по умолчанию получает права администратора, а не обычного пользователя. В отличие от Windows‑станций, эти права редко забирают. В связке ключей Keychain хранятся пароли, токены и сертификаты, в домашних каталогах лежат SSH‑ключи, kubeconfig‑файлы и активные сессии облачных утилит. Именно эти данные и становятся целью современных стилеров.
Отдельного внимания заслуживает прием злоумышленников, который делает наличие прав администратора еще рискованнее. Через штатный интерпретатор AppleScript киберпреступник выводит на экран окно, похожее на системный запрос пароля от связки ключей. Пользователь вводит настоящий пароль, и тот достается атакующему в открытом виде. Эксплоит для повышения привилегий при этом не нужен. Пароль локального администратора, полученный через поддельное окно, позволяет выполнять привилегированные операции от имени пользователя.
Классические техники горизонтального перемещения через Active Directory и SMB на macOS встречаются реже и хуже покрыты правилами детектирования. Привычных Windows‑паттернов SOC почти не видит, и это создает ложное чувство безопасности. Украденные с устройства токены, ключи и сессии дают злоумышленнику легитимный доступ к репозиториям, CI/CD и облачным средам. Оттуда атака распространяется на производственную инфраструктуру и далее в цепочку поставок. Разработчику приходится хранить эти секреты локально, потому что без них не работают ни Git, ни kubectl, ни консольные клиенты облаков. Поэтому лежат они в предсказуемых местах и остаются на диске постоянно.
Тот же сценарий работает и на уровне взаимодействия между компаниями. По данным Threat Zone 2026, компрометация подрядчиков стала причиной 9% случаев получения первоначального доступа. Злоумышленники пользуются тем, что уровень защиты у подрядчика обычно ниже, чем у его заказчика. Не покрытый мониторингом ноутбук разработчика и есть та точка, с которой такая цепочка начинается.
Так, например, троян XCSSET заражает проекты Xcode, и разработчик сам распространяет вредоносный код вместе со своим. В прошлом этот зловред умел обходить TCC (систему контроля доступа приложений к чувствительным ресурсам). В 2021 году XCSSET эксплуатировал уязвимость нулевого дня CVE‑2021‑30713, подставляя легитимное приложение с уже выданными правами, и так получал доступ к защищенным ресурсам без запроса к пользователю. Apple закрыла уязвимость в macOS 11.4.
Сценарии, перечисленные в этом разделе, объединяет одно: атака рано или поздно проявляется на самом устройстве, когда вредоносный процесс обращается к ключам и токенам, закрепляется в системе и открывает канал наружу. На периметре этого не видно, украденные доступы выглядят легитимными, а привычных сетевых следов атака почти не оставляет. Поэтому один скомпрометированный Mac с доступом к CI/CD может стоить компании всей инфраструктуры, а вендору — репутации. Значит, видеть нужно не только периметр, но и то, что происходит на самом устройстве.
У Apple действительно сильная базовая защита. Gatekeeper проверяет подпись приложения и наличие выданного компанией нотариального тикета. XProtect работает как встроенный антивирус. System Integrity Protection защищает системные файлы и процессы от изменений, даже если атакующий получил права root. Механизм TCC контролирует доступ приложений к чувствительным ресурсам. Эти инструменты хорошо сдерживают массовый поток угроз, но не предназначены для обнаружения целевых атак. По сути, это кибергигиена платформы, рассчитанная на широко распространенное вредоносное ПО. От прицельной атаки на конкретную инфраструктуру такая защита оберегает лишь в той мере, в какой злоумышленник не учел эти механизмы в своих планах.
Обход защиты чаще всего идет через установщик приложения, и такие техники описываются отдельными правилами детектирования. Одно из них нацелено на установку из DMG‑образа, при которой из временной директории, куда macOS помещает приложение перед первым запуском, стартует скриптовый интерпретатор. Другое правило описывает пакет PKG, где модуль расширения установщика может подменить метод закрытия главного окна и скрыть само окно, чтобы полезная нагрузка не завершилась, когда пользователь попробует закрыть установщик. Неподписанная нагрузка тогда выполняется в обход основных системных проверок и наследует права системного установщика пакетов. Действуют на macOS и классические схемы заражения. Офисный документ с макросом запускает посторонний процесс от Word, Excel или PowerPoint ровно так же, как это происходит в Windows.
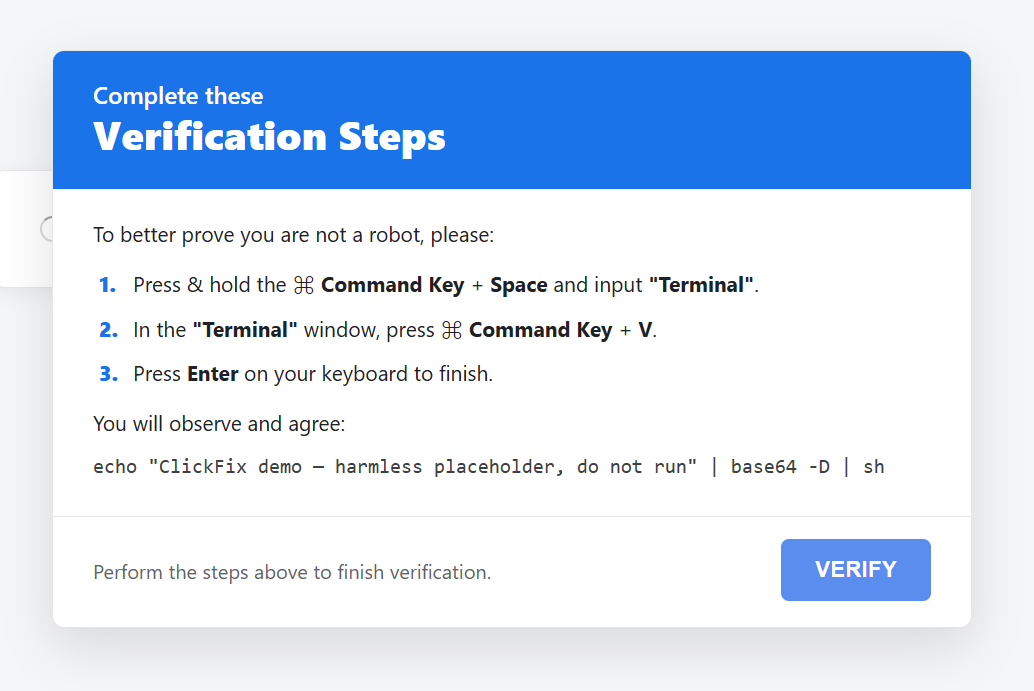
Существуют и более простые способы обойти встроенную защиту. Один из них — техника ClickFix: пользователь попадает на поддельную страницу, которая имитирует сообщение об ошибке или запрос подтверждения «Вы не робот». Страница предлагает «решить проблему» с помощью готовой команды, уже скопированной в буфер обмена. Жертве остается вставить ее и выполнить. На такие страницы ведут вредоносная реклама и поддельные сайты в поисковой выдаче. Команда автоматически адаптируется под операционную систему жертвы: для macOS создается отдельный вариант, в котором пользователю предлагают выполнить строку в Terminal. Gatekeeper в этой цепочке не участвует, так как пользователь сам запускает код, и до недавнего времени этому ничего не препятствовало. В macOS 26.4 (март 2026 года) Apple добавила проверку команд, вставляемых в Terminal, но атакующие быстро адаптировались и переключились на Script Editor и на схему applescript://, которая позволяет выполнить код в обход приложения Terminal. Наша группа анализа угроз зафиксировала кампании ClickFix на российском рынке, пока с полезной нагрузкой для Windows. macOS‑вариации уже активно применяются за рубежом, так что их появление в России — лишь вопрос времени.
Для противодействия таким техникам необходимы более продвинутые средства, чем встроенная защита. Обнаружить и остановить целевую атаку помогают решения класса EDR (endpoint detection and response). Они выявляют угрозы и реагируют на них прямо на конечных точках, оценивая не подпись приложения, а его поведение. Например, обращение к связке ключей и криптокошелькам или запрос на неизвестный внешний адрес явно указывали бы на атаку. Встроенные механизмы успешно блокируют массовый поток вредоносного ПО, но не способны противостоять целевой атаке, спланированной под конкретную инфраструктуру и заведомо учитывающей штатные проверки.
Как следствие из предыдущего пункта, компрометацию macOS обычно замечают не в момент атаки, а по ее последствиям. Причем сигнал приходит не с самого устройства, а со стороны. Обычно срабатывают средства защиты на сетевом периметре — межсетевой экран, IDS или веб‑шлюз, утекшие в даркнет учетные данные, аномальные входы в облачные сервисы. При таком сценарии обнаружение может занять дни и даже недели.
Насколько EDR ускоряет обнаружение угроз и реагирование на них, хорошо видно по цифрам, хотя они собраны по разным платформам. По данным BI.ZONE SOC, среднее время обнаружения инцидента при мониторинге силами SIEM‑системы без EDR составляет три часа, а среднее время реагирования доходит до суток. С EDR эти показатели снижаются до полутора часов и 30 минут соответственно.
При этом современным атакам не требуется много времени: стилер собирает и выгружает данные за минуты, после чего может удалить себя с диска. Обнаруживать и пресекать такую активность нужно в момент выполнения вредоносного кода. Когда Keychain и сессии уже у злоумышленника, реагирование превращается в тотальную смену паролей и отзыв токенов по всей компании.
Даже подтвержденный инцидент на macOS трудно расследовать задним числом, и причина в устройстве телеметрии. С выходом macOS Catalina в 2019 году Apple объявила устаревшим механизм kernel extensions (kext) для сторонних средств защиты. Эти модули загружались непосредственно в ядро ОС и давали максимальную глубину видимости. Однако теперь их использование ограничено: на устройствах с Apple Silicon загрузка kext требует снижения уровня безопасности системы и перезагрузки.
Основным источником событий безопасности стал фреймворк Endpoint Security — официальный API Apple для получения событий в реальном времени. Через него можно отслеживать запуск процессов, файловые операции, работу с правами, аутентификации. Сетевые соединения через него не отдаются, для этого нужен отдельный фреймворк Network Extension. Глубина видимости на платформе теперь определяется тем, насколько полно разработчик СЗИ реализовал возможности этих API.
Для ручного расследования постфактум инструментов тоже немного. В macOS есть unified log — единый журнал, в который все компоненты операционной системы записывают события. Записей в этом журнале много, но глубина хранения ограничена несколькими днями, после чего старые данные вытесняются новыми. Централизованному анализу unified log поддается плохо, а часть данных по умолчанию скрыта как приватная и недоступна без дополнительной настройки.
Классическая подсистема аудита OpenBSM начиная с macOS 11 объявлена устаревшей, а в версиях начиная с macOS 14 она отключена по умолчанию. Документация Apple прямо предупреждает, что подсистема будет удалена в одной из следующих версий (но конкретная не называется), и отсылает разработчиков к той же Endpoint Security. Утилита eslogger, консольный инструмент Apple для вывода событий Endpoint Security, появилась в macOS 13. Она подходит для разовой диагностики на конкретном хосте, но не для постоянного мониторинга всего парка устройств. Штатного аналога Sysmon — бесплатной утилиты Microsoft, ставшей стандартом де‑факто для хостового мониторинга на Windows, — в macOS не предусмотрено.
Если телеметрия не собиралась до инцидента, восстановить хронологию атаки чаще всего невозможно. Дерево процессов, файловые операции и сетевые соединения не воспроизводятся задним числом. Единственный работающий подход состоит в том, чтобы собирать эти данные непрерывно и до инцидента. Это и обеспечивает EDR‑агент на устройстве.
Свою роль в формировании этой слепой зоны внес и рынок средств защиты. В российских компаниях основное внимание традиционно уделялось Windows и Linux (включая отечественные дистрибутивы), тогда как macOS оставалась на периферии. Спрос на ее защиту был ниже, зрелые продукты появлялись позже. Сейчас ситуация меняется: вендоры наращивают функциональность агентов для macOS и адаптируют их как к новым версиям ОС, так и к меняющемуся ландшафту угроз.
У всех перечисленных проблем одна общая причина — организационная. Устройства на macOS во многих компаниях все еще не считаются управляемым активом. В лучшем случае их заводят в MDM (систему централизованного управления устройствами), нередко они используются в формате BYOD (личные устройства сотрудников, применяемые для работы). Политики безопасности исторически писались для Windows, и Mac‑устройства во многих организациях так и не попали в контур мониторинга SOC. В результате возникает разрыв ответственности. IT полагается на встроенные механизмы XProtect и FileVault, а служба кибербезопасности рассматривает такие устройства как находящиеся вне периметра мониторинга и, следовательно, вне зоны своей ответственности.
Дальше срабатывает опасная логика: нет агента — нет алертов — нет инцидентов. Отчетность выглядит чистой, а риск при этом никуда не исчезает.
Стоит учитывать и то, что развернуть защиту на macOS технически сложнее, чем на Windows. Агенту нужны системное расширение и полный доступ к диску. При большом парке устройств эти разрешения удобно раздать централизованно через MDM, на небольшом — выдать вручную. Ни то ни другое не мешает защите работать, но требует, чтобы IT и кибербезопасность действовали заодно, а не считали Mac чужой зоной ответственности.
Закрыть слепую зону можно в два этапа: организационный и технический.
Чтобы включить устройства Mac в контур мониторинга, первыми шагами должны стать организационные, без которых любые практические инструменты бесполезны:
- Провести инвентаризацию. Как правило, Mac‑устройств в парке компании больше, чем принято думать. Часть заведена в MDM, часть используется как BYOD, а часть не учтена вовсе. Пока нет полного списка, говорить о защите преждевременно.
- Включить macOS в модель угроз. Платформу нужно рассматривать как полноценную цель атак наравне с Windows и Linux, а не как экзотическое исключение.
- Добавить macOS в зону мониторинга SOC. Устройства должны попадать в поле зрения центра мониторинга, а требования к обнаружению угроз и реагированию на них нужно распространить на macOS в том же объеме, что действует для остальных операционных систем.
- Проверить полноту детектирования. Стоит провести учения по техникам из матрицы MITRE ATT&CK для macOS, чтобы понимать, какие атаки SOC реально видит, а какие — нет.
Второй этап — технический. Парк устройств на macOS должен быть полностью покрыт зрелым EDR‑решением, а не формальными агентами для галочки. Такое решение должно уметь:
- Собирать телеметрию через Endpoint Security Framework. В состав собираемых данных должны входить запуск процессов с полным деревом и аргументами, файловые операции, сетевая активность, аутентификации и входы в систему, подключение внешних носителей. Сетевую активность нужно собирать через Network Extension.
- Выявлять угрозы непосредственно на устройстве. Для этого необходимы поведенческие правила под техники MITRE ATT&CK для macOS, проверка индикаторов компрометации, сканирование YARA‑правилами (гибкие правила для поиска характерных признаков угроз в файлах и памяти) и корреляция событий на конечной точке.
- Работать автономно. Обнаружение инцидентов и автоматическое реагирование на них не должны зависеть от связи с сервером, ведь устройства значительную часть времени находятся вне корпоративной сети.
- Изолировать скомпрометированное устройство от сети. По команде аналитика или автоматически агент должен обрывать сетевые соединения хоста, сохраняя при этом канал управления. При этом реагировать на угрозу и проводить расследование можно удаленно.
- Инвентаризировать систему и проверять конфигурации. В частности, EDR‑агент должен собирать данные об установленном ПО, точках автозапуска LaunchAgents и LaunchDaemons (механизмы автозапуска программ в macOS), статусе SIP, Gatekeeper и FileVault (шифрование диска), небезопасных настройках.
- Реагировать, а не только оповещать. Решение должно уметь завершать вредоносные процессы, удалять файлы и механизмы закрепления, а также предоставлять инструменты для расследования прямо на хосте.
- Работать в единой консоли с агентами для Windows и Linux. Аналитик должен видеть кросс‑платформенную атаку целиком, а не три несвязанных потока событий.
- Своевременно поддерживать новые версии macOS. Агент не должен переставать работать после каждого крупного обновления системы от Apple.
Пример такого решения — BI.ZONE EDR. Наш агент поддерживает macOS 13 и выше, в том числе с графическим интерфейсом на стороне пользователя. На устройствах Mac доступны:
- Непрерывный мониторинг событий операционной системы, сканирование процессов и файлов по правилам.
- Правила сбора телеметрии, правила обнаружения и реагирования, YARA‑правила и поиск по индикаторам компрометации.
- Инвентаризация конечной точки по запросу и по расписанию.
- Сетевая изоляция скомпрометированного устройства и самозащита агента от деактивации, в том числе с правами администратора.
- Удаленный поиск, выгрузка и удаление файлов и каталогов, получение дерева директорий и свойств объектов.
- Выполнение консольных команд на устройстве, в том числе в режиме живой консоли.
- Единая веб‑консоль и общий формат событий с агентами для Windows и Linux.
- Выгрузка событий и алертов во внешние системы через Kafka или syslog.
Современная корпоративная инфраструктура гетерогенна по определению. Windows, Linux и macOS в ней сосуществуют, и это нормально. Ненормально, когда уровень зрелости защиты на этих платформах кардинально различается. Злоумышленника интересует наименее защищенная точка входа в инфраструктуру, а не самая распространенная операционная система. Поэтому правильный вопрос к EDR‑вендору сегодня звучит не «Есть ли у вас агент для macOS?», а «Что именно он умеет и какие актуальные угрозы для этой платформы закрывает?». Слепых зон в инфраструктуре быть не должно, в какой бы операционной системе они ни возникали.