


Linux как объект защиты: архитектура и границы доверия
Введение
Обсуждение безопасности Linux часто начинается с практических рекомендаций: запретить вход по SSH с использованием пароля, закрыть неиспользуемые порты, настроить межсетевой экран, включить аудит и своевременно устанавливать обновления. Все эти меры полезны, но для построения комплексной защиты важно понимать, как устроена система и как отдельные механизмы безопасности взаимодействуют друг с другом.
Чтобы защищать Linux осмысленно, сначала нужно определить объект защиты. Что именно мы называем Linux‑системой? Где заканчивается ядро в операционной системе? Каким компонентам она доверяет? Какие процессы обладают привилегиями? Через какие границы должен пройти атакующий, чтобы получить контроль над системой?
Ответы на эти вопросы формируют архитектурную модель безопасности. Без нее невозможно корректно оценить ни отдельный защитный механизм, ни защищенность конкретного дистрибутива.
В Linux предусмотрены различные средства безопасности, но итоговый результат зависит от того, какие механизмы были включены, как они настроены, какие компоненты установлены и каким образом система эксплуатируется. Поэтому безопасность Linux — это не свойство ядра или дистрибутива, а состояние всей системы, которое необходимо постоянно формировать, проверять и поддерживать.
Почему безопасность Linux остается актуальной
Linux — один из главных технологических фундаментов современной цифровой инфраструктуры. На основе этой ОС работают серверы и облачные платформы, контейнерные среды и системы виртуализации, сетевое оборудование, промышленные комплексы, средства разработки, информационные системы организаций и значительная часть критически важных сервисов.
Вокруг Linux существует устойчивое и опасное заблуждение: если система построена на Linux, она уже является безопасной. В действительности Linux предоставляет развитые механизмы защиты, но их наличие еще не гарантирует защищенности конкретной системы.
Безопасность операционной системы складывается из множества взаимосвязанных элементов:
- аппаратной платформы,
- процесса загрузки,
- ядра,
- системных служб,
- модели управления доступом,
- механизмов аутентификации,
- прикладного программного обеспечения,
- действий администраторов.
Ошибка на любом из этих уровней может нарушить работу механизмов защиты остальных компонентов. Современная Linux‑система — это многоуровневая среда, внутри которой проходят границы доверия: между аппаратным обеспечением и загрузчиком, ядром и пользовательским пространством, привилегированными и непривилегированными процессами, хостом и контейнерами, локальной системой и внешней инфраструктурой, а также прикладными средствами защиты информации. Именно на этих границах чаще всего возникают условия для атаки.
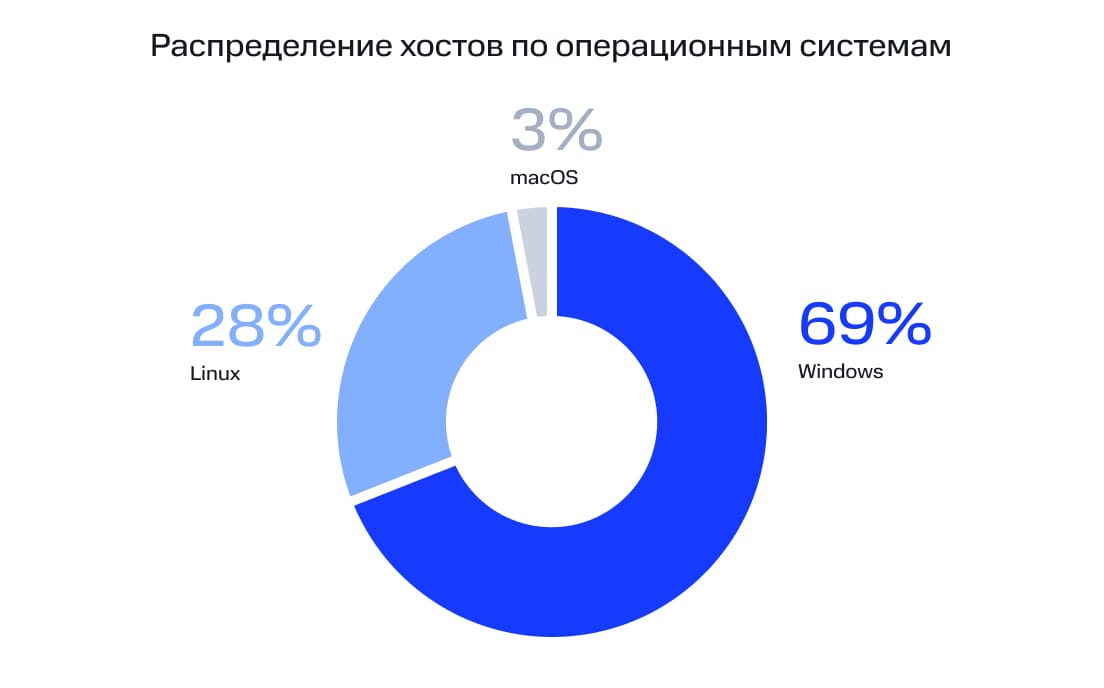
По данным BI.ZONE SOC, Linux занимает ¼ часть от всех хостов в инфраструктуре. В основном это серверная часть, и ее недоступность или компрометация ведет к остановке бизнеса и финансовым потерям.
Атакующий может получить начальный доступ через уязвимое приложение, неправильно настроенный сетевой сервис, скомпрометированную учетную запись или компонент цепочки поставки. После проникновения злоумышленник стремится расширить свои возможности: получить дополнительные привилегии, закрепиться в системе, скрыть активность, извлечь учетные данные и использовать скомпрометированный узел для дальнейшего продвижения по инфраструктуре.
При этом современные атаки редко строятся вокруг одной уязвимости. Как правило, они представляют собой последовательность действий, каждое из которых использует отдельную слабость: ошибку конфигурации, избыточные полномочия, недостаточную изоляцию, уязвимость ядра, отсутствие контроля целостности или неполное журналирование событий. Даже сравнительно небольшие недостатки, объединенные в одну цепочку, способны привести к полной компрометации системы.
Дополнительную сложность создает применение легитимных механизмов самой ОС. Для закрепления и сокрытия активности могут использоваться systemd, cron, SSH, PAM
Таким образом, вопрос безопасности Linux нельзя свести к установке обновлений, настройке межсетевого экрана или применению готового перечня рекомендаций. Важно понимать архитектуру системы: какие компоненты обладают доверием, где проходят границы привилегий, как принимаются решения о доступе и какие последствия возникают при нарушении заложенной модели.
От Linux как архитектуры к конкретным операционным системам
Говоря о безопасности Linux, важно различать ядро Linux, дистрибутив и конкретную систему, развернутую на его основе.
Ядро предоставляет базовые механизмы управления памятью, процессами, устройствами и привилегиями. Дистрибутив дополняет его загрузчиком, системными библиотеками, службами, пакетным менеджером, средствами администрирования и механизмами защиты, формируя готовую операционную систему.
Однако фактическая защищенность зависит от конкретного развертывания. На нее влияют установленные пакеты, активные службы, учетные записи, политики доступа, параметры ядра, порядок обновления, подключение к внешней инфраструктуре и действия администраторов. Две системы, построенные на одном дистрибутиве и использующие одинаковое ядро, могут существенно различаться по поверхности атаки, модели угроз и фактическому уровню защищенности.
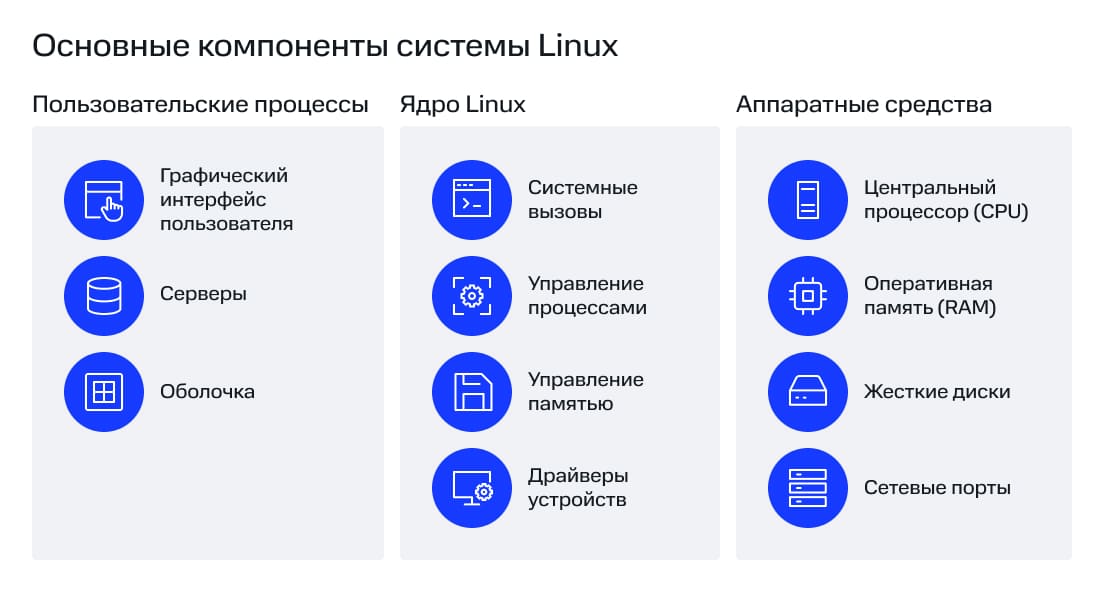
Все это актуально и для российских операционных систем на базе Linux. Они наследуют общую архитектуру Linux (модель процессов, системные вызовы, разграничение привилегий, механизмы изоляции и подсистемы ядра), но могут дополнять или изменять ее средствами усиленного контроля доступа, аудита, управления целостностью и централизованного администрирования. Например, в Astra Linux есть встроенные механизмы защиты, которые мы разбирали в другой нашей статье.
Поэтому отечественные ОС не следует рассматривать как изолированный класс систем, существующий вне общей экосистемы Linux. Напротив, понимание базовой архитектуры Linux необходимо, чтобы объективно оценить их защиту. Оно позволяет отличать фундаментальные свойства платформы от возможностей конкретного дистрибутива, а заявленные механизмы безопасности — от их фактической реализации и настройки.
В следующих разделах статьи рассмотрим универсальные принципы безопасности Linux:
- цепочку доверия,
- модель привилегий,
- системные вызовы,
- контроль доступа,
- изоляцию,
- аудит,
- противодействие эксплуатации уязвимостей.
Эти принципы можно будет последовательно сопоставлять с решениями, применяемыми в конкретных операционных системах, включая отечественные дистрибутивы. Такой подход позволит избежать как некритичного переноса общих рекомендаций на любую Linux‑систему, так и ошибочного представления о том, что принадлежность к определенному классу дистрибутивов обеспечивает защищенность.
Уровни Linux‑системы
Для анализа безопасности Linux‑систему удобно представить в виде нескольких взаимосвязанных уровней. Самый нижний — аппаратная платформа, наивысший — пользовательские приложения. Каждый из уровней выполняет собственные функции, обладает определенными привилегиями и доверяет компонентам, расположенным выше.
Упрощенно запуск системы выглядит следующим образом:
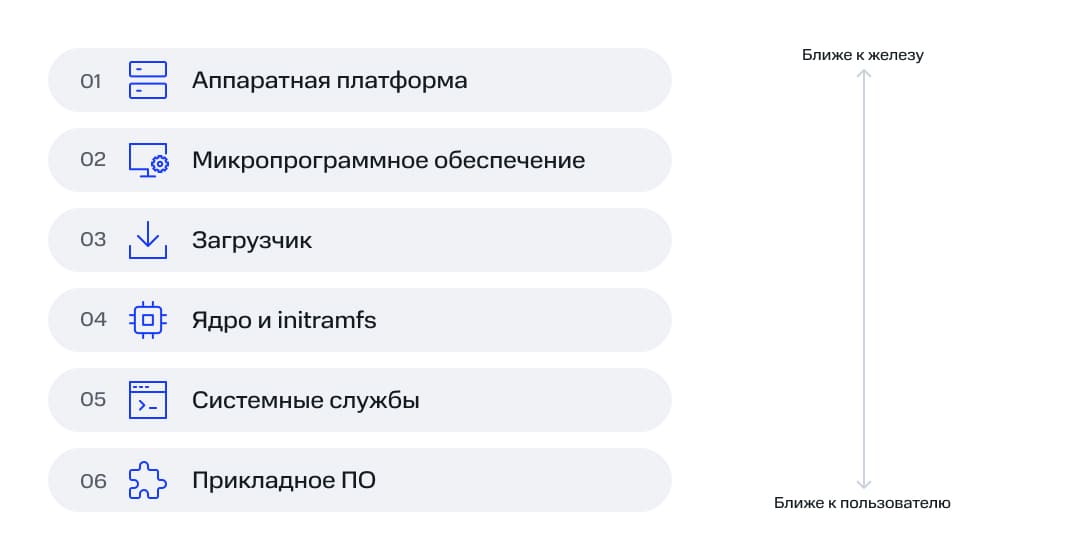
Чем ближе к аппаратной платформе расположен скомпрометированный компонент, тем сложнее обнаружить атаку и тем меньше оснований доверять средствам защиты последующих уровней. Уязвимость приложения может быть ограничена правами одного процесса, а компрометация ядра или загрузочной цепочки ставит под сомнение всю систему.
Аппаратная платформа
Первый уровень — аппаратное обеспечение: процессор, оперативная память, накопители, сетевые адаптеры, контроллеры и защитные модули.
Процессор разделяет выполнение кода по уровням привилегий. Пользовательские приложения работают в ограниченном режиме, тогда как ядро получает доступ к управлению памятью, устройствами и другими ресурсами системы. Переход от приложения к ядру происходит через контролируемые интерфейсы — прежде всего, системные вызовы.
На аппаратном уровне реализуются механизмы, которыми пользуется Linux:
- MMU разделяет адресные пространства процессов.
- Бит NX запрещает выполнение кода в отдельных областях памяти.
- IOMMU ограничивает прямой доступ устройств к памяти.
- Аппаратная виртуализация изолирует гостевые системы.
- TPM может хранить измерения загрузки и защищать ключи.
Наличие таких возможностей еще не означает, что они используются. Их активация зависит от оборудования, настроек прошивки, конфигурации ядра и параметров загрузки.
Если аппаратная платформа скомпрометирована, операционная система может не заметить вмешательства. Например, устройство с неконтролируемым прямым доступом к памяти потенциально способно обойти обычную изоляцию процессов. Поэтому защита Linux начинается не с пользовательских учетных записей, а с доверия к оборудованию.
Микропрограммное обеспечение
На следующем уровне после включения компьютера управление получает платформенная прошивка — обычно BIOS или UEFI. Она инициализирует процессор и память, обнаруживает устройства, определяет порядок загрузки и передает управление следующему компоненту.
Собственное микропрограммное обеспечение также может находиться в накопителях, сетевых адаптерах, контроллерах управления и других устройствах. Эти компоненты работают ниже уровня операционной системы и не всегда доступны для полноценной проверки ее средствами.
На этапе работы UEFI ядро Linux еще не запущено, поэтому не может контролировать происходящее. Если прошивка или ее настройки изменены, атакующий может повлиять на выбор загрузчика либо вмешаться в систему до включения аудита и контроля доступа.
Для защиты этого уровня применяются:
- обновление прошивок из доверенного источника;
- ограничение доступа к настройкам UEFI;
- запрет ненужной загрузки с внешних устройств;
- Secure Boot;
- TPM и измеренная загрузка (Measured Boot);
- физическая защита оборудования.
Secure Boot проверяет подписи компонентов перед передачей им управления. Measured Boot решает другую задачу: сохраняет измерения загружаемых компонентов, чтобы позднее можно было проверить, в каком состоянии запускалась система.
Загрузчик и ранняя загрузка
После завершения работы прошивка запускает загрузчик. В Linux это может быть GRUB, systemd‑boot или другой компонент.
Загрузчик находит ядро, помещает его в память, передает параметры запуска и загружает начальную файловую систему. В зависимости от дистрибутива, между UEFI и основным загрузчиком также может использоваться промежуточный компонент Shim, участвующий в проверке подписей.
Важную роль играет командная строка ядра. Через нее можно выбрать корневую файловую систему, изменить режим загрузки, настроить аудит и повлиять на отдельные механизмы безопасности. Поэтому защищать необходимо не только файл ядра, но и конфигурацию загрузчика.
Что такое initramfs
initramfs, или initial RAM filesystem, — это временная минимальная файловая система, загружаемая в оперативную память вместе с ядром.
Она содержит компоненты, которые могут потребоваться до подключения основной системы:
- драйверы накопителей;
- поддержку LVM и программного RAID;
- средства разблокировки зашифрованных разделов;
- модули файловых систем;
- сценарии поиска и подключения корневого раздела.
После запуска ядро распаковывает initramfs в память и запускает находящуюся в ней программу /init. Она подготавливает хранилище, подключает настоящую корневую файловую систему и передает управление основной системе инициализации.
initramfs является частью цепочки доверия. Подмена initramfs позволит перехватить пароль шифрования диска, загрузить вредоносный модуль или выполнить код до запуска большинства средств наблюдения.
На этом уровне применяются Secure Boot, подпись ядра, защита конфигурации загрузчика и контроль целостности initramfs. В некоторых системах ядро, параметры запуска и initramfs объединяются в подписанный Unified Kernel Image.
Ядро
Ядро работает с максимальными программными привилегиями внутри ОС. Оно управляет процессами, виртуальной памятью, файловыми системами, сетью, устройствами и механизмами изоляции.
Пользовательское приложение не обращается к оборудованию напрямую. Для чтения файла, создания процесса или открытия сетевого соединения оно выполняет системный вызов. Ядро проверяет параметры операции и полномочия процесса, а затем разрешает действие или возвращает отказ.
Упрощенно этот путь выглядит так:
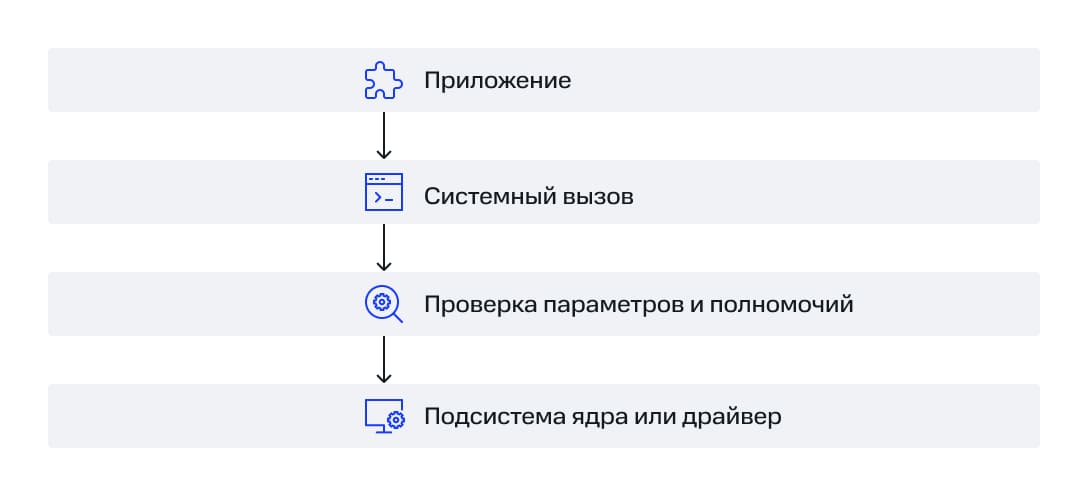
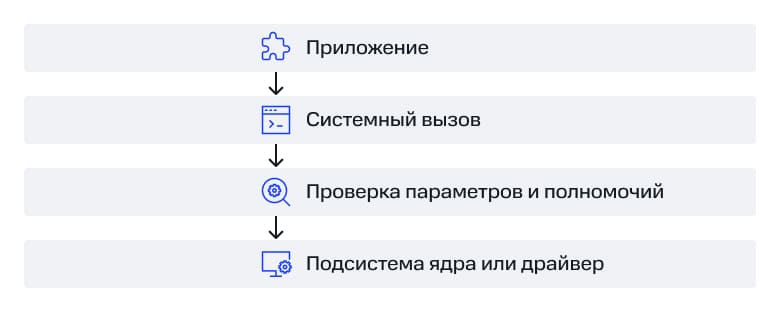
В проверке могут участвовать файловые разрешения, capabilities, Linux Security Modules и другие механизмы. Например, операция может быть разрешена обычными правами доступа, но заблокирована политикой SELinux или AppArmor.
Каждый системный вызов, драйвер и модуль ядра увеличивают поверхность атаки. Особенно опасны ошибки работы с памятью и временем жизни объектов: Buffer Overflow, Use‑After‑Free и Race Condition. Их успешная эксплуатация может позволить непривилегированному процессу получить контроль над ядром.
Для снижения риска используются:
- своевременные обновления;
- KASLR и защита памяти;
- ограничение доступных интерфейсов;
- подпись модулей;
- Kernel Lockdown;
- запрет ненужной загрузки модулей;
- сокращение объема кода, доступного непривилегированным процессам.
Эти механизмы усложняют эксплуатацию, но не заменяют исправление уязвимостей.
Системные службы
После подготовки пользовательского пространства ядро запускает первый процесс. В большинстве современных дистрибутивов им становится systemd с PID 1. Система инициализации запускает фоновые службы, подключает файловые системы, обрабатывает устройства, управляет пользовательскими сеансами и следит за состоянием процессов.
Системные службы могут отвечать:
- за сеть;
- журналирование;
- удаленный доступ;
- задания по расписанию;
- синхронизацию времени;
- управление устройствами;
- контейнеры;
- обновления и автоматизацию.
Многие службы обладают расширенными полномочиями. При этом процессу не обязательно работать от root, чтобы представлять высокий риск. Он может иметь отдельные capabilities, доступ к устройству, секретам или привилегированному управляющему сокету. Например, возможность взаимодействовать с контейнерным демоном иногда фактически предоставляет контроль над всем хостом.
Для ограничения служб применяют:
- отдельные системные учетные записи;
- минимальный набор capabilities;
- SELinux или AppArmor;
- seccomp;
- namespaces;
- ограничения systemd;
- read‑only‑доступ к системным каталогам;
- запрет получения новых привилегий.
При анализе важно учитывать не только постоянно работающие процессы. Systemd может запускать службу по таймеру, при обращении к сокету, появлении устройства или изменении файла.
Прикладное программное обеспечение
На верхнем уровне находятся веб‑серверы, базы данных, корпоративные приложения, средства разработки, агенты мониторинга и пользовательские программы.
Именно приложения часто становятся первоначальной точкой входа. Причиной может быть уязвимость обработки входных данных, ошибка аутентификации, небезопасная загрузка файла, уязвимая зависимость или похищенный токен.
При этом приложение — это не только исполняемый файл. В его работу могут быть вовлечены:
- системные и сторонние библиотеки;
- языковая среда;
- плагины;
- конфигурационные файлы;
- сертификаты и ключи;
- внешние сервисы;
- сценарии запуска.
Последствия компрометации зависят от контекста процесса: от какого пользователя он работает, какие файлы может читать, какие capabilities имеет и с какими сетевыми или управляющими интерфейсами взаимодействует. Например, взлом веб‑приложения не обязательно должен приводить к захвату всего хоста. Если процесс изолирован, не имеет лишних привилегий и не может читать чужие секреты, развитие атаки будет ограничено.
Контейнеры также работают на этом уровне. Они используют общее ядро хоста, а их изоляция строится на namespaces, cgroups, capabilities, seccomp и политиках контроля доступа. Поэтому контейнер нельзя считать самостоятельной виртуальной машиной или абсолютной границей безопасности.
Почему уровни необходимо рассматривать вместе
Каждый уровень зависит от гарантий, предоставляемых компонентами, которые расположены ниже. Secure Boot не защищает уязвимое веб‑приложение. Контейнеризация не помогает, если атакующий получил контроль над общим ядром. Строгая политика SELinux не может надежно защитить систему от кода, выполняющегося на уровне прошивки.
С другой стороны, компрометация приложения не обязательно означает полную компрометацию хоста. Между атакующим и остальной системой могут оставаться файловые разрешения, capabilities, MAC, seccomp, namespaces и средства наблюдения.
Поэтому для каждого уровня необходимо определить:
- Каким компонентам он доверяет.
- Какие интерфейсы предоставляет.
- Какими полномочиями обладает.
- Что произойдет при его компрометации.
- Каким независимым способом можно проверить его состояние.
Такой подход позволяет рассматривать Linux не как набор отдельных программ, а как последовательность взаимосвязанных границ доверия — от аппаратной платформы до прикладного процесса.
Границы доверия
Граница доверия — это место, где данные, команды или управление переходят между областями с разным уровнем привилегий и разными предположениями о безопасности. Такая граница не обязательно совпадает с отдельным устройством или программой. Ею может быть системный вызов, механизм аутентификации, управляющий сокет, репозиторий пакетов или передача управления следующему компоненту загрузочной цепочки.
При пересечении границы система должна проверить:
- откуда поступил запрос;
- можно ли доверять его содержимому;
- какими полномочиями обладает инициатор;
- разрешена ли запрошенная операция;
- не был ли изменен вызываемый компонент;
- необходимо ли зарегистрировать действие.
Если проверка отсутствует, выполняется не полностью или основана на неверном предположении, возникает путь для атаки.
Между микропрограммой и загрузчиком
После инициализации оборудования BIOS или UEFI выбирает следующий компонент и передает ему управление. На этом этапе Linux еще не запущена, поэтому не может самостоятельно проверить действия прошивки. Основной вопрос этой границы: действительно ли запускается тот загрузчик, которому доверяет владелец системы?
При использовании Secure Boot прошивка проверяет цифровую подпись EFI‑приложения. Если подпись отсутствует, недействительна или создана неизвестным ключом, компонент не должен быть запущен. Однако эффективность такой проверки зависит от нескольких условий:
- Доверенные ключи защищены от несанкционированного изменения.
- Secure Boot действительно включен.
- Из списка доверия удалены ненужные ключи.
- Уязвимые подписанные загрузчики отозваны.
- Порядок загрузки нельзя незаметно изменить.
- Внешний носитель не позволяет обойти установленную политику.
Без проверки атакующий, получивший доступ к загрузочному разделу или настройкам UEFI, может заменить загрузчик, изменить его конфигурацию либо направить систему на альтернативный загрузочный компонент. Такое вмешательство особенно опасно, поскольку происходит до запуска auditd, SELinux, AppArmor и большинства других средств защиты операционной системы.
Между загрузчиком и ядром
Загрузчик выбирает ядро, загружает initramfs, формирует командную строку и передает управление операционной системе. На этой границе должны проверяться не только образ ядра, но и все данные, способные повлиять на его запуск:
- initramfs;
- командная строка;
- конфигурация загрузчика;
- дополнительные модули;
- выбранная корневая файловая система.
Параметры загрузки могут изменить режим работы системы, отключить аудит, повлиять на Linux Security Modules, разрешить отладочные интерфейсы или запустить альтернативный процесс вместо штатной системы инициализации.
initramfs также является доверенным компонентом. На раннем этапе он может загружать драйверы, находить накопители и запрашивать пароль для расшифровки диска. Его подмена позволяет выполнить код до подключения основной файловой системы или перехватить введенный секрет. Поэтому защита должна охватывать всю последовательность: UEFI → загрузчик → конфигурация → ядро → initramfs → корневая система. Проверка только файла ядра оставляет другие элементы цепочки доступными для изменения.
Между пользовательским пространством и ядром
Пользовательские процессы выполняются с меньшими привилегиями и не могут напрямую управлять памятью ядра или оборудованием. Для получения системных ресурсов они обращаются к ядру через контролируемые интерфейсы. Получая запрос, ядро должно проверить его параметры и полномочия процесса. Данные пользовательского пространства считаются недоверенными, даже если поступили от локального приложения.
Например, при обработке запроса ядру может потребоваться проверить:
- существует ли указанный объект;
- находится ли буфер в доступной области памяти;
- соответствует ли длина фактическому размеру данных;
- не был ли объект освобожден другим потоком;
- разрешена ли операция текущему UID;
- обладает ли процесс необходимой capability;
- допускает ли действие политика LSM.
Ошибка на этой границе может привести не только к отказу программы. Некорректная работа с указателем, размером буфера или временем жизни объекта способна вызвать повреждение памяти ядра и создать условия для повышения привилегий.
Именно поэтому сокращение доступного процессу набора системных вызовов, устройств и драйверов уменьшает не только функциональность, но и достижимую поверхность ядра.
Между обычным пользователем и привилегированными операциями
В классической модели UNIX особое положение занимает UID 0. Однако современная ОС Linux позволяет разделять административные полномочия с помощью:
- capabilities;
- sudo;
- polkit;
- SUID‑ и SGID‑файлов;
- привилегированных системных служб;
- политик SELinux и AppArmor;
- пользовательских пространств имен.
Это уменьшает необходимость постоянно запускать программы от root, но одновременно создает множество отдельных переходов между уровнями привилегий. Например, пользователь может не иметь права изменить системную конфигурацию напрямую, но получить такую возможность через sudo или привилегированную службу. Безопасность зависит от того, насколько точно ограничена разрешенная операция.
Риск создают:
- слишком широкие правила sudo;
- SUID‑программы с уязвимостями;
- опасные файловые capabilities;
- наследование переменных окружения;
- выполнение сценария, изменяемого обычным пользователем;
- поиск программы через неконтролируемый PATH;
- доступ к административному сокету;
- ошибка авторизации в D‑Bus‑службе или polkit.
При анализе важно смотреть не только на текущий UID процесса. Процесс может не работать от root, но обладать отдельной capability, состоять в привилегированной группе или иметь доступ к интерфейсу, через который другая служба выполнит действие с повышенными полномочиями.
Между контейнером и хостом
Контейнер создает отдельное представление части системных ресурсов, но не запускает собственное ядро. Все контейнерные процессы продолжают выполнять системные вызовы в ядре хоста.
Изоляция строится на сочетании нескольких механизмов:
- namespaces ограничивают видимость процессов, сети и точек монтирования;
- cgroups управляют потреблением ресурсов;
- capabilities сокращают набор административных операций;
- seccomp ограничивает системные вызовы;
- SELinux или AppArmor контролируют доступ к объектам;
- read‑only‑монтирования запрещают изменение отдельных областей.
Контейнер становится надежной границей только при корректной совместной настройке этих механизмов. Подробный разбор мисконфигураций при использовании контейнеров разобран в нашем материале.
Между локальной системой и инфраструктурой управления
Linux‑хост редко работает изолированно. Он может получать:
- пакеты из репозиториев;
- конфигурацию из системы автоматизации;
- учетные записи из службы каталогов;
- секреты из внешнего хранилища;
- образы из контейнерного реестра;
- команды от платформы оркестрации;
- обновления от производителя.
Каждая интеграция создает новую зависимость доверия. Например, агент управления конфигурацией может иметь право изменять системные файлы и перезапускать службы. Если управляющий сервер или его учетные данные скомпрометированы, атакующий сможет воздействовать сразу на множество хостов.
Аналогичный риск связан с репозиториями. Цифровая подпись пакета подтверждает его происхождение и целостность, но не гарантирует отсутствие уязвимости или вредоносного изменения на более раннем этапе сборки.
Для защиты этой границы необходимы:
- проверка подписей и происхождения артефактов;
- защищенные каналы связи;
- минимальные полномочия управляющих агентов;
- разделение ролей;
- ротация токенов;
- аудит команд управления;
- ограничение области действия учетных данных;
- возможность отозвать скомпрометированный источник доверия.
Чем выше уровень централизации, тем сильнее последствия компрометации управляющего компонента.
Заключение
Linux нельзя считать защищенной ОС только потому, что в системе установлены обновления, включен межсетевой экран или используется механизм обязательного контроля доступа. Каждая такая мера работает лишь на определенном уровне и опирается на доверие к другим компонентам.
Приложение доверяет ядру, ядро — загрузочной цепочке и аппаратной платформе, системные службы — механизмам идентификации, а администратор — репозиториям и средствам централизованного управления. Нарушение одной из этих зависимостей может изменить безопасность всей системы.
Поэтому архитектурный анализ начинается с нескольких вопросов: где проходят границы доверия, какие интерфейсы доступны потенциальному нарушителю и что произойдет после компрометации конкретного компонента. Ответы позволяют увидеть не только отдельную уязвимость, но и возможный путь атаки — от первоначального доступа и выполнения кода до повышения привилегий, закрепления и распространения по инфраструктуре.
Задача защиты состоит не в том, чтобы полагаться на один непреодолимый барьер. Необходимо выстроить несколько независимых уровней, чтобы компрометация приложения не означала автоматического захвата хоста, получение локальных полномочий не открывало доступ ко всей инфраструктуре, а действия нарушителя оставляли наблюдаемые и сохраняемые следы.
Именно такое представление Linux как системы взаимосвязанных уровней, интерфейсов и границ доверия станет основой для дальнейшего разбора механизмов защиты, наблюдаемости, современных угроз и практического харденинга в наших следующих статьях.